VPN для DevOps: безопасный доступ к prod, bastion-host и секреты в Vault — полное руководство 2026
Всеобъемлющее руководство для DevOps и платформенных команд: архитектура VPN под Zero Trust, bastion-host как единая точка входа, управление секретами в Vault, пошаговые инструкции, чек-листы, кейсы, метрики и best practices для безопасного доступа к продакшену.
Содержание статьи
- Введение
- Основы
- Глубокое погружение
- Практика 1. архитектура vpn под zero trust для доступа к prod
- Практика 2. bastion-host как единая дверь
- Практика 3. управление секретами и подключениями с hashicorp vault
- Практика 4. ci cd, краткоживущие доступы и машинная идентичность
- Практика 5. site-to-site и гибридные облака
- Практика 6. хардениг, комплаенс и мониторинг
- Практика 7. эксплуатация, sre и экономическая эффективность
- Типичные ошибки
- Инструменты и ресурсы
- Кейсы и результаты
- Faq
- Заключение
Введение
Доступ к продакшену — это нервная система цифрового бизнеса. Любая компрометация приводит к простоям, утечкам данных и недоверию. И если десять лет назад корпоративный VPN плюс единый bastion-хост считались достаточным решением, то экосистема DevOps 2026 куда сложнее: микросервисы, мультиоблака, Kubernetes-кластеры, IaC, ephemeral-инфраструктура. В этой среде безопасный доступ к prod, централизованный bastion-host и управление секретами через Vault образуют опорный треугольник продуктивности и комплаенса. В этом руководстве мы системно разберем, как построить современный корпоративный VPN под Zero Trust, как превратить bastion в управляемую единую дверь, и как подружить все это с Vault и CI CD, чтобы доступы были краткоживущими, проверяемыми и автоматизированными.
Вы узнаете фундаментальные и продвинутые концепции, получите пошаговые инструкции по внедрению WireGuard и OpenVPN, схему интеграций с SSO и PAM, чек-листы харденига, готовые фреймворки доступа по ролям, а также реальные кейсы с метриками. Вишенка на торте — раздел с типичными ошибками, чтобы вы сократили путь от MVP до зрелого production-реше ния без дорогостоящих перекроек.
Основы
Ключевые понятия
- Корпоративный VPN — шифрованный канал между рабочими устройствами и приватными сетями компании, позволяющий ограничить поверхность атаки, обеспечить аудит, сегментацию и комплаенс.
- Zero Trust Network Access — доступ к ресурсам дается не по факту нахождения в сети, а по проверенной идентичности, контексту и политике; по умолчанию отказ, минимум привилегий, постоянная верификация.
- Bastion host — контролируемая точка входа для админских и отладочных сессий, с усиленными мерами безопасности, аудитом и возможностью записи сессий.
- HashiCorp Vault — платформа управления секретами: статическими и динамическими ключами, сертификатами, токенами, политиками доступа; обеспечивает ротацию, аудит, криптографические операции и интеграции с облаками и базами.
- Privileged Access Management — процессы и инструменты управления привилегированными доступами, включая JIT-допуски, утверждения, аудит и запись действий.
Почему это важно именно сейчас
- В 2026 большинство инцидентов в облаках начинается с украденных учетных данных и отсутствия сетевой сегментации. Облачная поверхность атаки растет быстрее, чем штат безопасности.
- Команды DevOps работают с короткими циклами релизов и временными окружениями; статические креденшелы и ручная выдача доступов больше не масштабируются.
- Комплаенс ужесточается: SOC 2, ISO 27001, PCI DSS, GDPR и локальные регуляции требуют четких политик, аудита и управляемости секретов.
Глубокое погружение
Сетевая модель под Zero Trust
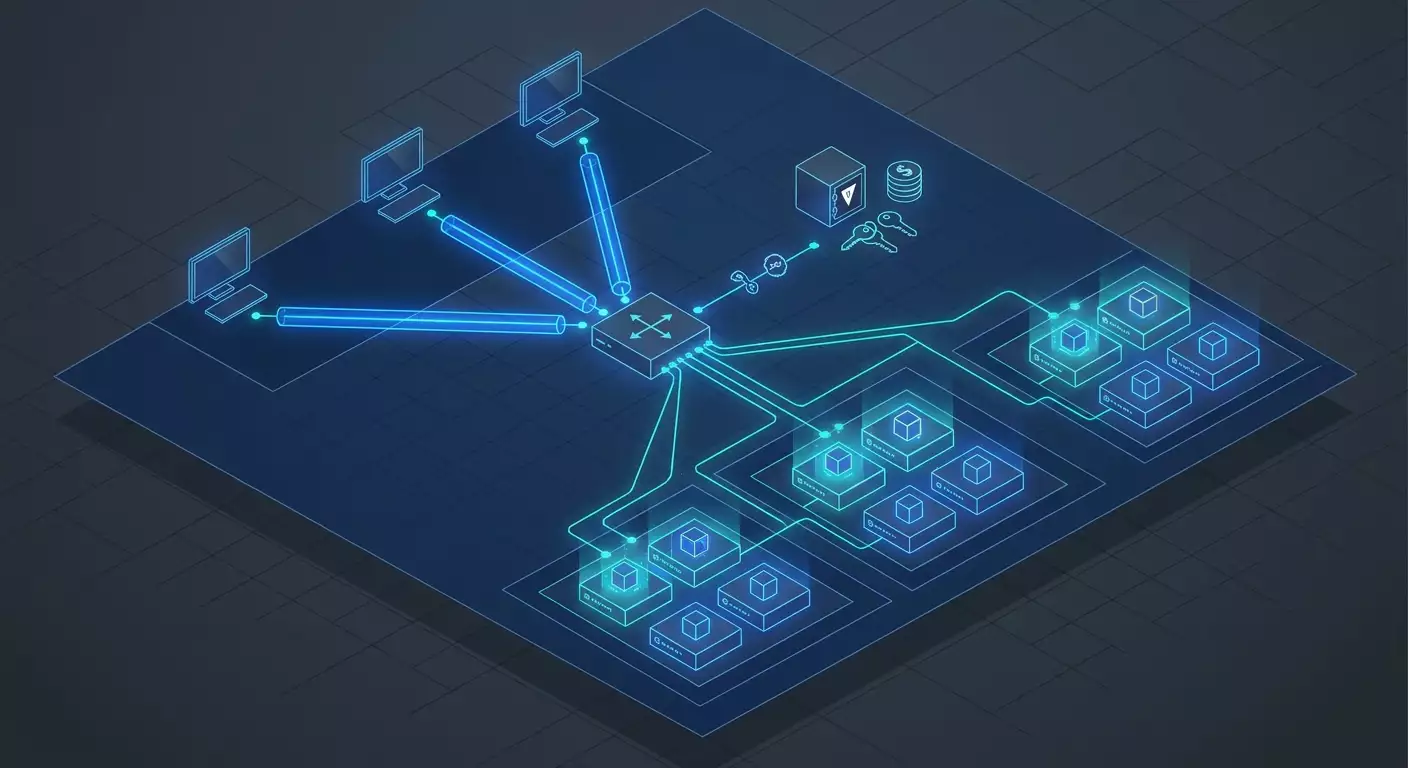
Zero Trust — это не продукт, а архитектурный принцип. В контексте VPN он проявляется в микросегментации, идентификационном доступе к конкретным ресурсам и минимизации доверительных зон. VPN играет роль зашифрованного транспортного слоя, но доступы решаются на уровне идентичности, ролей и политик — часто в связке с bastion и Vault.
Топологии
- Hub-and-spoke — один или несколько центральных хабов с пирами от клиентов; оптимально для централизованного контроля, подходит большинству команд.
- Mesh — когда узлы общаются напрямую; полезно для распределенных кластеров и многорегиональных решени й, требует продуманного маршрутизации и PKI.
- Split tunnel vs full tunnel — сплит снижает нагрузку и улучшает UX, но требует строгости в маршрутах и фильтрации; фулл применяют для высокорисковых рабочих мест и комплаенса.
Криптография и протоколы
- WireGuard — минималистичный дизайн, быстрые рукопожатия, современные кривые, высокая производительность; статус к 2026: де-факто стандарт для внутренних B2B VPN.
- OpenVPN — гибкость, зрелая экосистема, богатые возможности TLS и аутентификации; оправдан для сложных сетевых сценариев и совместимости.
- IPsec IKEv2 — подойдет для L3 site-to-site и некоторых мобильных клиентов; стабилен и комплаентен в ряде сред.
Параллельно индустрия тестирует PQC-гибриды в TLS и IPsec, но для WireGuard в продакшене криптография постквантового уровня пока находится в стадии исследований. Рекомендация: следите за дорожными картами, используйте модульную криптоконфигурацию, закладывайте план миграции.
Идентичность, устройства и контекст
В современных схемах доступов идентичность пользователя и состояние устройства важнее подсети. Интеграция с IdP по SAML OIDC дает единый вход и MFA; проверки устройства включают наличие шифрования диска, агента EDR, актуальных патчей, TPM аттестацию и аппаратный ключ для WebAuthn. Политики учитывают время, географию, уровень риска и критичность ресурса.
Практика 1. Архитектура VPN под Zero Trust для доступа к prod
Цель
Построить управляемый корпоративный VPN-слой с микросегментацией, привязкой к идентичности и готовностью к аудиту и комплаенсу.
Шаги внедрения
Шаг 1. Модель угроз и границы ответственности
- Определите периметр prod: кластеры Kubernetes, базы данных, брокеры сообщений, CI-агенты, секретные хранилища, bastion-хосты.
- Выделите зоны доверия: админские доступы, доступы приложений, доступы саппорта и SRE.
- Зафиксируйте угрозы: кража токенов, компрометация ноутбука, внутренняя угроза, уязвимости VPN сервера, боковое перемещение.
Шаг 2. Топология и адресация
- Хаб в каждом регионе облаков; адресное пространство, например 10.44.0.0 16 под VPN клиенты, 10.45.0.0 16 под точки site-to-site.
- Микросети для ролей: Dev 10.44.10.0 24, SRE 10.44.20.0 24, DBAs 10.44.30.0 24, ботов и CI 10.44.40.0 24.
Шаг 3. Сервер WireGuard базовая настройка
- Установите пакеты: для Debian Ubuntu установите wireguard и wireguard-tools.
- Сгенерируйте ключи сервера: команда wg genkey | tee server.key | wg pubkey | tee server.pub.
- Создайте конфиг интерфейса wg0: секция Interface с PrivateKey из server.key, Address 10.44.0.1 24, ListenPort 51820; включите маршрутизацию: net.ipv4.ip_forward 1 и net.ipv6.conf.all.forwarding 1 через sysctl.
- Настройте межсетевой экран: разрешите UDP 51820 только из доверенных сетей, запретите входящие по умолчанию, позвольте ESTABLISHED RELATED.
- Активируйте wg0 через wg-quick up wg0 и настройте автозапуск системным сервисом.
Шаг 4. Клиент WireGuard
- Сгенерируйте ключи клиента: команда wg genkey | tee client.key | wg pubkey | tee client.pub.
- Добавьте пира на сервере: в конфиге сервера добавьте Peer с PublicKey клиента, AllowedIPs 10.44.0.10 32, опционально PersistentKeepalive 25 для клиентов за NAT.
- Конфиг клиента: Interface с PrivateKey клиента, Address 10.44.0.10 32, DNS корпоративный; Peer с PublicKey сервера, Endpoint публичный IP сервера двоеточие 51820, AllowedIPs ограничьте только теми сегментами, к которым разрешен доступ, например 10.20.0.0 16 для RDS и 10.30.0.0 16 для Kubernetes API; это и есть сплит-туннелинг с минимально необходимыми маршрутами.
Шаг 5. Интеграция с IdP и MFA
WireGuard из коробки не поддерживает SSO, но корпоративный контроль можно выстроить через управляющий слой: самообслуживание заявок на доступ, выдача конфигов по ролям, привязка устройств и сроков жизни ключей, хранение публичных ключей в каталоге, отозвание через централизованную конфигурацию и автоматическую перестройку пиров. Точки принятия решений — IdP SAML OIDC, где включается MFA и политики доступа по группам. Для OpenVPN и IKEv2 аутентификация через RADIUS SAML-адаптеры и сертификаты позволяет встроить SSO напрямую.
Шаг 6. Микросегментация и фильтрация
- Маршруты выдавайте только тем, кто реально ими пользуется; остальное — через deny по умолчанию.
- Фильтруйте трафик на уровне L3 L4 с помощью сетевых ACL на хабе; для Kubernetes полезно добавить L7 политику с сервис-сеткой и контролем eBPF.
- Логи разрешенных и запрещенных соединений отправляйте в SIEM для алертинга по аномалиям.
Шаг 7. Наблюдаемость и SLO
- Метрики: доступность точки входа, задержка рукопожатия, процент установленных туннелей, число активных пиров, неуспешные попытки подключения.
- SLO: доступность 99.95 процента для прод-хаба, подъем новой точки в течение 15 минут, отзыв ключа за 60 секунд.
- Трассируйте производительность: если вендорный агент недоступен, используйте встроенные счетчики и экспортеры метрик.
Шаблон политик доступа
- Кто: роль и группа из IdP плюс аттестация устройства.
- Что: конкретные CIDR подсети и сервисные FQDN, а не весь VPC.
- Когда: рабочие окна, исключения через JIT запросы.
- Как: MFA и подтверждение через менеджера дежурной смены при высокорисковых операциях.
Практика 2. Bastion-host как единая дверь
Зачем нужен bastion
Даже в Zero Trust архитектуре админские и аварийные доступы лучше сходятся в контролируемую точку. Bastion дает централизованный аудит, унифицированные политики и запись сессий, снижает поверхность атаки и упрощает изоляцию привилегированных действий.
Базовая архитектура
- Сетевой доступ до bastion только из VPN подсетей и сервисных сегментов.
- MFA при входе на bastion, доступ по ролям, запрещены прямые ключи без одобрения.
- Протоколы: SSH для Linux, RDP через шлюз для Windows, прокси для баз данных.
Практические настройки SSH bastion
- Запретите пересылку агента и X11, включите ForceCommand для ограничения команд, включите запись сессий через ttyrec или системные средства аудита.
- Разрешите доступ по SSH-сертификатам вместо статических ключей; роли и время жизни сертификата 15–60 минут.
- Используйте ProxyJump: оператор подключается по SSH к bastion, а оттуда — к целевой ноде; командой ssh тире J user собака bastion целевая машина.
- Hostname проверяйте строго, выровняйте время по NTP, ведите центральный лог аутентификаций и команд.
RDP bastion и базы данных
- RD Gateway и NPS с MFA, ограничение групп, запись сеансов, запрет буфера обмена и дисков по умолчанию.
- Прокси для Postgres MySQL через bastion с TLS и клиентскими сертификатами, белые списки IP и JIT выдача прав в базе.
Безопасность и отказоустойчивость
- Горизонтальный масштаб: по зоне доступности минимум два bastion узла за балансировщиком, стейт — в централизованном хранилище.
- Доступ break-glass с аппаратными токенами и отдельным процессом утверждения; все такие входы помечайте критическими событиями в SIEM.
- Регулярные плагины соответствия: проверка конфигов, ротация сертификатов, дашборды аномалий.
Практика 3. Управление секретами и подключениями с HashiCorp Vault
Базовые блоки Vault
- Secret Engines: KV для статических секретов, Database для динамических учеток к Postgres MySQL, AWS GCP Azure для временных ролей, Transit для криптоопераций, PKI для внутренних сертификатов, SSH для выдачи одноразовых сертификатов.
- Политики ACL: Principle of Least Privilege, отделение обязанностей, неймспейсы для многоарендности.
- Аудит: логируйте каждый запрос, отправляйте в SIEM; маскирование секретов в логах включено, но метаданные доступны для корреляции.
Как уменьшить риск взлома
- Динамические секреты: учетные записи для баз и облаков живут минуты часы, автоматически отзываются.
- Just-in-Time допуски: админ запрашивает роль, получает сертификат или токен с TTL, выполняет задачу и теряет права по истечении.
- Аттестация приложений: авторизация по AppRole или JWT Kubernetes, связывайте с политиками по именам сервис-аккаунтов и неймспейсов.
Производственный пайплайн
- Установите и инициализируйте Vault: Shamir разбиение ключа, unseal в несколько рук или авто-unseal через HSM KMS.
- Включите Secret Engines: database, pki, ssh, transit, kv. Настройте ротацию корневых материалов и промежуточных CA.
- Интегрируйте IdP для SSO; DevOps команды получают политики по группам, сервисы — по AppRole Kubernetes.
- Свяжите bastion с Vault SSH Secrets Engine: выдавайте одноразовые сертификаты операторам с TTL 30 минут, запрещайте постоянные ключи.
- Интегрируйте CI CD: раннеры получают временные секреты на время джоба и отзываются по завершении.
Шаблон политик Vault
- prod чтение KV только для сервисов через роли, у людей — запрос через JIT рабочий процесс и одобрение.
- SSH выдача сертификатов только для группы SRE, с ограниченными разрешениями команд.
- Database роли с привилегиями ниже суперпользователя, с автоматической ротацией каждые N минут.
Практика 4. CI CD, краткоживущие доступы и машинная идентичность
Баланс скорости и безопасности
Главная задача — сохранять скорость релизов, но исключать постоянные ключи и кустарные обходные пути. Для этого применяем краткоживущие креденшелы, автоматизированные заявки на доступ и транзит через bastion с записью.
Шаги
- Раннеры CI подключаются к корп-сети через отдельную VPN подсеть для машин с минимальными маршрутами.
- Деплой в Kubernetes: раннер аутентифицируется в Vault по JWT-аттестации кластера, получает токен с маленьким TTL и клиентский сертификат для API.
- Доступ к базам через Vault Database Engine с ролями на изменение схемы только в миграционных этапах и только для нужной базы.
- Отладка и аварийные операции — через JIT запрос, выдача SSH сертификата и ограниченного доступа по времени и командам.
Контроль качества и аудит
- Каждый прод-деплой имеет набор артефактов: кто запрашивал краткоживущий доступ, как был получен, какие ресурсы задействованы, хеши ревизий и подписи.
- Ретенция логов и неизменяемое хранилище для аудита; дашборды по MTTR инцидентов и времени ожидания доступа.
Практика 5. Site-to-site и гибридные облака
Сценарии
- Соединение датацентра и облака для миграции или DR.
- Связь регионов и VPC VNet для доступа к централизованным сервисам, например Vault и мониторингу.
- Маршрутизация кластера Kubernetes и on-prem систем через защищенный L3 туннель.
Рекомендации
- Для site-to-site чаще всего удобен IPsec IKEv2 или OpenVPN с маршрутизатором и данными BGP; контролируйте MTU и фрагментацию.
- Распределяйте роли: пользовательские клиенты в WireGuard, инфраструктурные бриджи — в IPsec OpenVPN; это упрощает политику и эксплуатацию.
- Дублирование по зонам доступности и регулярные плановые переключения трафика для проверки готовности.
Практика 6. Хардениг, комплаенс и мониторинг
Хардениг VPN узлов
- Минимальный базовый образ, только необходимые порты, автоматические патчи и перезапуски сервисов.
- Защита приватных ключей, отдельные HSM где обосновано, разграничение секретов оператора и секретов клиентов.
- Сбор метрик и логов, отдельная служебная сеть управления.
Комплаенс
- Трассируемость доступа: кто, когда, зачем, с каким одобрением и какая команда выполнена.
- Политики ротации секретов и сертификатов; KPI ротаций и отчетность.
- Соответствие SOC 2 и ISO 27001: контролы для сетей, управление доступом, логирование и управление инцидентами.
- Локальные нормы: жесткие требования для государственных и критической инфраструктуры, отдельные криптосредства и регуляторные сертификаты.
Мониторинг и алертинг
- Аномалии аутентификаций, неудачные попытки, географические и временные отклонения.
- События высокой важности: выдача break-glass, изменение политик доступа, ручные правки маршрутов.
- Единый контур в SIEM с корреляцией сетевых, системных и приложенческих логов.
Практика 7. Эксплуатация, SRE и экономическая эффективность
Эксплуатационная модель
- Смены SRE дежурства, онколл, четкие инструкции эскалации, журналы ручных действий и быстрые плейбуки.
- RTO RPO для контуров доступа: работоспособность VPN и bastion — критичный сервис наравне с прод-базами.
- Учебные тревоги: тренировочные JIT-заявки, плановые отключения для проверки отказоустойчивости.
Финансовая модель
- Считайте TCO: лицензии, инстансы, трафик, поддержка и интеграции, человеко-часы; сравнивайте с риском простоя и утечки данных.
- Оптимизируйте трафик сплит-туннелингом для разработчиков, фулл-туннелинг — только для высокорисковых групп.
- Автоматизируйте онбординг офбординг; каждое ручное действие — потенциальный инцидент и скрытая статья затрат.
Типичные ошибки
- Полный доступ при подключении к VPN: отсутствие микросегментации ломает Zero Trust на первом шаге.
- Статические ключи и парольные доступы без MFA: устаревшая практика, повышает риск компрометации.
- Нет аудита и записи сеансов на bastion: вы не докажете ни невиновность, ни реконструируете инцидент.
- Секреты в переменных окружения навсегда: используйте Vault и краткоживущие креденшелы.
- Один хаб на весь мир: высокая латентность и SPOF; раскладывайте по регионам.
- Забытые сервисные учетные записи: сканируйте и отзывайте мертвые доступы еженедельно.
- Отсутствие практики JIT: постоянные права превращаются в технический долг и риск.
Инструменты и ресурсы
Протоколы и серверы
- WireGuard: быстрый, простой, для клиентских и машинных подключений.
- OpenVPN: гибкость, богатые настройки TLS.
- IPsec IKEv2: site-to-site и мобильные клиенты.
Идентичность и доступ
- IdP с поддержкой SAML OIDC и MFA.
- PAM и RBAC в единой модели политик.
Секреты
- HashiCorp Vault: KV, Database, SSH, PKI, Transit, Namespaces.
Наблюдаемость
- Системные метрики VPN узлов, журнал аутентификаций, сетевая телеметрия, SIEM для корреляций.
Быстрый старт для пилотов
В пилотных проектах и POC важно запуститься быстро и без бюрократии закупок. На практике это решается арендой персонального VPN-сервера с выделенным IP, где поддерживаются разные протоколы под задачу — WireGuard, OpenVPN, IKEv2, L2TP, SSTP — и есть география точек по ключевым регионам: Москва, Санкт-Петербург, Амстердам, Франкфурт, Лондон, Нью-Йорк, Сан-Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер. Один из рабочих вариантов — сервис vpn.how: он поднимает отдельный сервер без логов за 5 минут после оплаты, дает выбор протокола и региона, принимает российские карты включая Tinkoff и Озон, СБП и криптовалюты USDT BTC, а тарифы начинаются от 490 рублей за день и от 2490 рублей в месяц со скидками за длительные периоды. Это разумный компромисс для тестов и временных периметров, когда вам нужен гарантированный не shared IP и минимум хлопот. Для продакшена при масштабировании и особенно под жесткие требования регуляторов уже стоит смотреть в сторону собственной инфраструктуры или сертифицированных решений класса ГОСТ-VPN.
Кейсы и результаты
Кейс 1. Финтех платформа, мультиоблако
Задача: унифицировать доступы к прод-кластерам в трех облаках и централизовать секреты. Решение: WireGuard хабы в каждом регионе, SSO с MFA, Vault для динамических учеток БД и выдачи SSH сертификатов, bastion как единая точка входа. Результат: время выдачи доступа сократилось с 2 часов до 8 минут JIT, инциденты с забытыми ключами упали на 90 процентов, прохождение аудита ускорилось на 30 процентов благодаря полной трассируемости.
Кейс 2. Маркетплейс, быстрые релизы
Задача: защитить деплой-процессы и убрать статические секреты. Решение: интеграция CI CD с Vault, краткоживущие токены, сегментированная VPN подсеть для раннеров, ограничение AllowedIPs под конкретные сервисы. Результат: нулевые инциденты из-за утечки секретов за 12 месяцев, MTTR прод-инцидентов снизился с 45 до 21 минуты за счет безопасного JIT-доступа в авариях.
Кейс 3. Производственная компания, гибридный контур
Задача: безопасно соединить цеховые системы и облако, учесть нестабильные каналы. Решение: IPsec site-to-site с резервом по LTE, WireGuard для мобильных бригад, bastion с записью RDP сессий, Vault для управления сертификатами и учетками инженеров. Результат: простои из-за недоступных доступов сократились на 60 процентов, риск бокового перемещения злоумышленника минимизирован микросегментацией и строгим аудитом.
FAQ
Как выбрать между WireGuard и OpenVPN
WireGuard — лучший выбор для скорости и простоты, особенно для клиентских подключений и DevOps сценариев. OpenVPN оправдан при сложной TLS-интеграции и наследии инфраструктуры, а также когда нужно тонко управлять сертификатами и совместимостью.
Нужен ли bastion, если у нас Zero Trust и сервис-меш
Да. Bastion — это операционная дисциплина и аудит привилегированных действий. Он дополняет Zero Trust, обеспечивая запись сессий, JIT и аварийные доступы без расширения поверхности атаки.
Где заканчивается VPN и начинается ZTNA
VPN шифрует транспорт и дает базовую сегментацию. ZTNA добавляет идентификационную гранулярность доступа на уровень приложений и контекста. На практике их комбинируют: VPN как защищенная труба, ZTNA-политики на входе в ресурс.
Как сделать SSO с WireGuard
Прямой SSO нет, но его имитируют управляющим слоем: заявка, проверка IdP, выдача конфигурации и ключей, срок жизни пира. Для OpenVPN IKEv2 SSO реализуется через RADIUS и SAML OIDC адаптеры плюс клиентские сертификаты.
Как хранить ключи WireGuard
Храните приватные ключи на устройствах в защищенных хранилищах, по возможности используйте аппаратную поддержку. Публичные ключи и маппинг AllowedIPs ведите централизованно, с версионированием и аудитом. При утере устройства ключ немедленно отзывается.
Стоит ли включать полный туннель
Для разработчиков обычно достаточно сплит-туннеля. Полный туннель оправдан при высоких рисках, на Jump-боксах, для подрядчиков и в регионах с небезопасными сетями.
Как управлять секретами в Kubernetes
Используйте Vault с Kubernetes Auth, маппингом сервис-аккаунтов на политики, sidecar агенты или CSI драйвер. Секреты должны быть краткоживущими, ротация автоматической, доступа у людей по умолчанию нет.
Что делать с локальными админскими правами
Минимизируйте локальные админские права; для редких задач используйте JIT и ограниченные сертификаты. Действия локального админа фиксируйте и отправляйте в SIEM.
Нужны ли сертифицированные криптосредства
Зависит от отраслевых и национальных требований. Если вы работаете с критическими данными и госрегулированием, возможно потребуется использование сертифицированных криптосредств и ГОСТ-алгоритмов. Планируйте это на этапе архитектуры.
Как подготовиться к постквантовой криптографии
Следите за стандартами, выбирайте инструменты с модульной криптографией, проводите инвентаризацию зависимостей. Сейчас уместны гибридные подходы в TLS и IPsec там, где они доступны, с планом миграции при готовности стека.
Заключение
Безопасный доступ к prod — это не один продукт и не разовая настройка, а система. Корпоративный VPN дает защищенный транспорт и сегментацию, bastion превращает привилегированные операции в управляемый и аудируемый процесс, а Vault устраняет долговечные секреты, вводя краткоживущие и контролируемые креденшелы. В 2026 побеждает связка: Zero Trust на уровне идентичности, микросегментация на уровне сети, JIT и запись сеансов на уровне операций, плюс строгий аудит и измеримые SLO. Постройте сначала простой, но корректный каркас: WireGuard хабы по регионам, SSO MFA, bastion с SSH сертификатами и записью, Vault с динамическими учетками и PKI. Затем добавляйте автоматизацию: JIT воркфлоуы, интеграции с CI CD, автоматическую ротацию и мониторинг. Наконец, доведите до зрелости: регулярные учения, метрики, комплаенс и анализ экономической эффективности. Маршрут понятен: начните с оценки текущего состояния, зафиксируйте целевые политики, внедрите базовую архитектуру, автоматизируйте, измеряйте, улучшайте. И не забывайте, что безопасность — это функция скорости команды: чем лучше вы автоматизируете доступы, тем меньше у людей соблазнов на обходы. Пусть ваш VPN, bastion и Vault станут не барьером, а катализатором быстрой и безопасной доставки ценности пользователю.
Издатель: vpn.how