تسجيل الدخول الموحد المؤسسي وخدمات خادم VPN: Entra ID، Keycloak، ALD Pro — الدليل الكامل لعام 2026
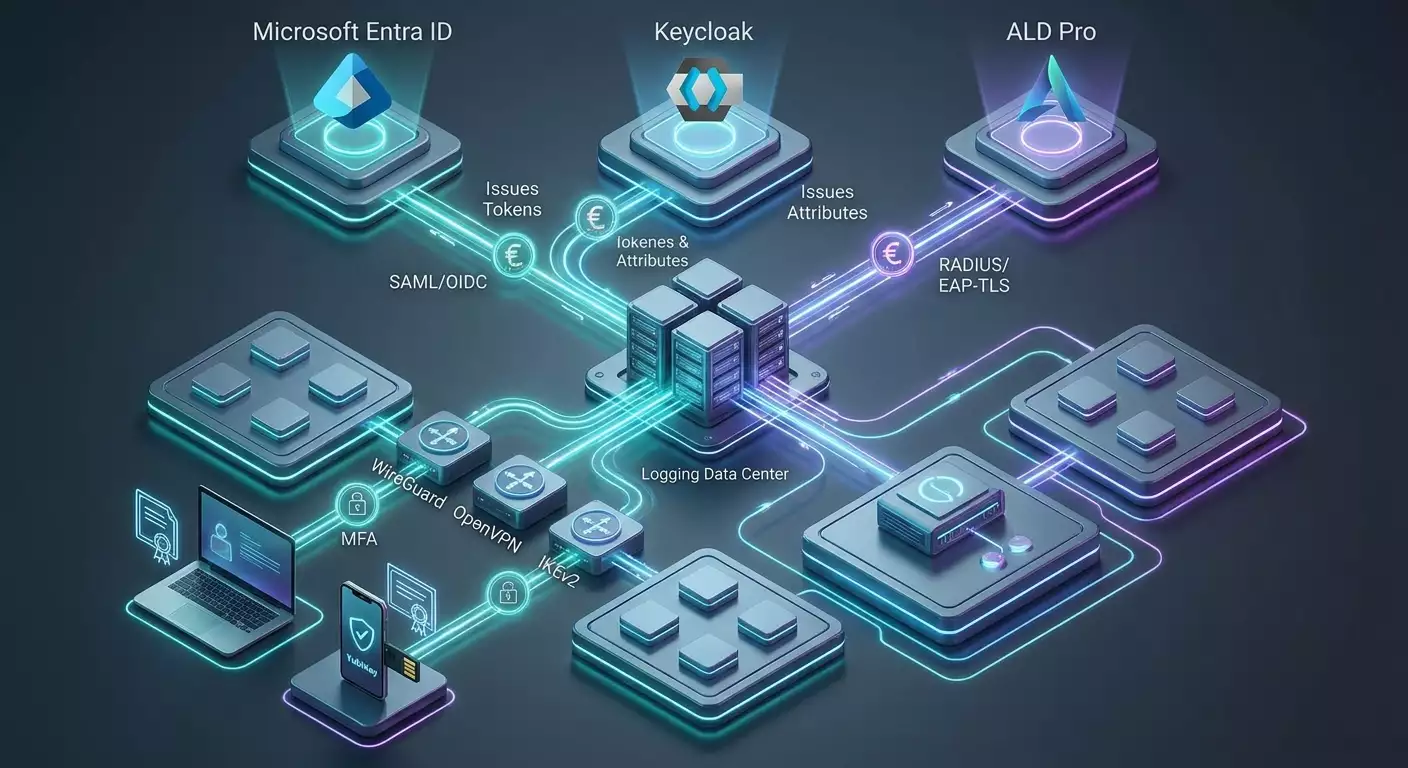
تكامل خطوة بخطوة لتسجيل الدخول الموحد المؤسسي وخدمات خادم VPN مع Microsoft Entra ID وKeycloak وALD Pro. البنى التحتية، البروتوكولات، قوائم التحقق، الأخطاء الشائعة، حالات عملية، وأدوات. محتوى بمستوى مؤسسي مقدم بوضوح مع تركيز قوي على الأمان.
محتوى المقال
- مقدمة: لماذا الأمر مهم الآن
- الأساسيات: المفاهيم الرئيسية التي لا يمكنك تجاهلها
- تعمق: مواضيع متقدمة للمعماريين
- الممارسة 1: أنماط هندسية وخيارات استراتيجية
- الممارسة 2: microsoft entra id — ثلاثة سيناريوهات عملية
- الممارسة 3: keycloak كمزود هوية vpn شامل
- الممارسة 4: ald pro — تكامل الدليل مع radius وikev2
- الممارسة 5: سياسات الوصول، التقسيم، وdns
- الممارسة 6: mfa، الوصول الشرطي، ومراقبة الامتثال
- الممارسة 7: العمليات، التدقيق، واستجابة الحوادث
- الأخطاء الشائعة التي تضر بالأمان وتجربة المستخدم
- الأدوات والموارد: بناء الحل الخاص بك
- الحالات والنتائج: ما يعمل في الواقع
- الأسئلة الشائعة: أسئلة متقدمة
- الخلاصة: من تجربة إلى إنتاج
مقدمة: لماذا الأمر مهم الآن
أصبح الوصول عن بُعد ليس خيارًا بل هو الوضع الطبيعي الجديد. تُظهر استطلاعات الصناعة بين 2020 و2026 أن 40–55% من الموظفين يعملون يومًا واحدًا على الأقل أسبوعيًا خارج المكتب. ومع ذلك، أكثر من 60% من الحوادث على الأجهزة البعيدة تنجم عن ضعف المصادقة أو نقص فحوصات الأمان السياقية. الجمع بين تسجيل الدخول الموحد المؤسسي وخدمات خادم VPN يعالج هذا تمامًا: حسابات متحدة وسياسات وصول موحدة، مصادقة متعددة العوامل، فحوصات صحة الأجهزة، ورؤية شاملة شاملة من الطرف إلى الطرف.
يقدم هذا الدليل لك الصورة الكاملة — من المفاهيم الأساسية إلى الإعدادات العملية مع Microsoft Entra ID وKeycloak وALD Pro. سنمر على بنى SAML وOIDC، EAP-TLS مع RADIUS، تكامل MDM وPKI، بالإضافة إلى الأخطاء الشائعة، الأدوات، والأمثلة الواقعية. الهدف بسيط: إعدادك لنشر بنية إنتاجية قابلة للتوسع وقابلة للتدقيق تتحمل تهديدات الأمن الإلكتروني لعام 2026.
الأساسيات: المفاهيم الرئيسية التي لا يمكنك تجاهلها
تسجيل الدخول الموحد وأصحاب المصلحة
SSO (تسجيل الدخول الموحد) يتيح للمستخدم تسجيل الدخول مرة واحدة للوصول إلى عدة تطبيقات وخدمات. اللاعبون الرئيسيون هم مزود الهوية (IdP) الذي يصدر بيانات الاعتماد، ومزود الخدمة/الطرف المعتمد (SP/RP) الذي يثق بـIdP. في سياقنا، SP هو بوابة خادم VPN أو وسيط الوصول البعيد، الذي يثق بسمات من موفري الهوية مثل Entra ID وKeycloak وALD Pro عبر الاتحاد الفدرالي.
البروتوكولات: SAML، OIDC، OAuth2
- SAML 2.0 يتبادل التأكيدات باستخدام XML؛ يدعمه معظم بوابات خوادم VPN المؤسسية بشكل افتراضي.
- OIDC يبني طبقة الهوية فوق OAuth2، مثالي لوكلاء الويب وبوابات إعدادات خوادم VPN الحديثة، بما يشمل رموز مؤقتة.
- OAuth2 يعالج التفويض المفوض، ويعمل كقاعدة نقل لـOIDC.
RADIUS وعائلة EAP
RADIUS هو بروتوكول كلاسيكي للمصادقة والتفويض في الشبكات. مبنية عليه طرق EAP (بروتوكول المصادقة الموسع). للإعدادات المؤسسية، يُنصح باستخدام EAP-TLS (مصادقة الشهادات المتبادلة)؛ وأحيانًا PEAP/EAP-TTLS مع كلمات السر. توليفة EAP-TLS + RADIUS تقدم أفضل توازن بين الأمان وقابلية الإدارة.
بروتوكولات خادم VPN ودورها
- WireGuard حديث، خفيف وسريع. لا يدعم SSO أصليًا لكنه يدمج عبر وسطاء وتنظيم المفاتيح.
- OpenVPN يوفر اتصالًا مرنًا قائمًا على TLS، نظامًا بيئيًا ناضجًا، وإضافات SAML/OIDC أصلية في بعض المنتجات.
- IKEv2/IPsec هو المعيار المؤسسي، ممتاز مع EAP-TLS وبوابات الأجهزة، مدعوم عبر أنظمة التشغيل والأجهزة المحمولة.
- L2TP/SSTP بروتوكولات قديمة تستخدم أساسًا للتوافق الخلفي، وستُستبدل تدريجيًا بـ IKEv2 وحلول SSL بحلول 2026.
الثقة الصفرية والوصول الشرطي
الوصول إلى الشبكة بالثقة الصفرية (ZTNA) والوصول الشرطي يعني عدم الثقة افتراضيًا — يتم تقييم السياق (المستخدم، الجهاز، الموقع، المخاطر) وتطبيق مصادقة متعددة العوامل. اتجاه 2026 هو التقييم المستمر للوصول: إذا أصبح الجهاز غير متوافق، يتم تقييد الوصول له ديناميكيًا.
تعمق: مواضيع متقدمة للمعماريين
هوية المستخدم والجهاز
المصادقة القوية لا تشمل فقط هوية المستخدم بل هوية الجهاز أيضًا. أفضل الممارسات: إصدار شهادة للجهاز (عبر MDM/Intune) وتمكين SSO مع MFA للمستخدم. تقوم بوابات VPN بالتحقق من العاملين معًا — EAP-TLS يؤكد الجهاز، وSAML/OIDC تتحقق من المستخدم ومستوى المخاطر الخاص به.
PKI ودورة حياة الشهادة
- اختر شهادة الجذر: AD CS، EJBCA، أو HashiCorp Vault PKI.
- آليًا إصدار الشهادات مع SCEP/NDES/Intune؛ جدّد الشهادات تلقائيًا قبل 30–45 يومًا من انتهائها.
- استخدم قوائم إلغاء الشهادات (CRL/OCSP) وفرض فحوصات الإلغاء. للأجهزة خلف NAT، طبق OCSP stapling أو استخدام وكيل.
التقسيم وأدنى امتياز
لا يجب أن يعيدك VPN إلى شبكة مسطحة. اتبع التقسيم الدقيق والتوجيه القائم على السياسات: يُحدد نطاقات IP مرتبطة بالأدوار (RBAC/ABAC). الوصول إلى الخدمات عبر قوائم تحكم الوصول الجماعية، وليس عبر قواعد السماح الكاملة الثابتة.
الرصد والامتثال
اجمع سجلات المصادقة من IdP، وRADIUS، ومجمعات VPN في نظام SIEM. يجب أن تظهر تقارير الوصول من قام ومن ومتى وأين. للامتثال لقوانين مثل القانون الروسي 152-ФЗ، خزن السجلات الشخصية محليًا، واستخدم تدوير السجلات وآليات WORM لصحة قانونية.
الأداء والموثوقية
- التشفير: استخدم مجموعات التشفير الحديثة (TLS 1.2/1.3، AES-GCM/ChaCha20-Poly1305) وأوقف البروتوكولات القديمة.
- التوسع: عناقيد نشطة-نشطة، توجيه BGP/ECMP، فصل مهام RADIUS.
- التوفر العالمي: استضف المناطق قريبة من المستخدمين، DNS Anycast، واصمم حول القيود الجغرافية على المرور.
الممارسة 1: أنماط هندسية وخيارات استراتيجية
النمط أ: SAML/OIDC على بوابة VPN
مثالي عندما تدعم بوابتك إضافات SAML/OIDC أصلية. يقوم المستخدمون بتسجيل الدخول عبر SSO للمتصفح (بمساعدة MFA والوصول الشرطي)، تستقبل البوابة التأكيدات وتربط المجموعات بالملفات الشخصية (نطاقات IP، المسارات، ACLs). سريع في النشر وسهل الاستخدام.
النمط ب: RADIUS + EAP-TLS
تفويض التحقق من الشهادة إلى RADIUS. مناسب لـ IKEv2. استخدم MDM لإصدار شهادات العملاء. تحدد سمات RADIUS مجموعات العناوين والسياسات.
النمط ج: دمج تسجيل الدخول الموحد للمستخدم وثقة الجهاز
الاتصال يستخدم EAP-TLS (شهادة الجهاز)، بينما يتم التحقق من المستخدم عبر SAML/OIDC على وكيل على مستوى التطبيقات أو بوابة نشر. يُطبق التقسيم على محورَي الجهاز والمستخدم.
قائمة تحقق التصميم
- حدد محيطك: أي الشبكات الفرعية والتطبيقات مطلوبة عن بعد وأيها غير مطلوب.
- اختر مزود الهوية (IdP) الخاص بك: Entra ID، Keycloak، ALD Pro (مباشر أو متصل فيدراليًا).
- قرر استراتيجية PKI وإصدار الشهادات.
- اختر نوع VPN والعملاء: IKEv2/OpenVPN/WireGuard مع مراعاة دعم الأجهزة.
- حدد سياسات الوصول: مجموعات، سمات، التوافق مع الأجهزة، الحدود الجغرافية، مستويات المخاطر.
- خطط للتسجيل: تتبع المصادقة من الطرف إلى الطرف، الاحتفاظ، والتحليلات.
- ضمان التوفر العالي/التعافي من الكوارث: عناقيد البوابة، نسخ بيانات IdP، ومتانة RADIUS.
الممارسة 2: Microsoft Entra ID — ثلاثة سيناريوهات عملية
السيناريو 2.1: SAML من Entra ID مباشرة إلى بوابة VPN
لمن هو مناسب: منصات FortiGate، Palo Alto، Cisco، OpenVPN التي تدعم SAML، بالإضافة إلى وسطاء الوصول البعيد.
خطوات الإعداد
- أنشئ تطبيقا مؤسسيًا في Entra ID بنوع SAML. املأ المعرف ورابط الاستجابة من بوابة VPN الخاصة بك (كيان SP).
- كوّن تعيينات التأكيد: NameID، المجموعات (مثلاً 'groups' مصفى بالمجموعات الأمنية)، اخترية القسم، deviceid.
- فعّل مصادقة متعددة العوامل وسياسات الوصول الشرطي التي تفرض توافق الجهاز (امتثال Intune)، حظر عناوين TOR/VPN، وتطبيق قواعد الحدود الجغرافية.
- استورد بيانات تعريف مزود الهوية (شهادة التوقيع، عنوان SSO) إلى بوابة VPN؛ اربط المجموعات بالسياسات (المجموعة A — الشبكة الفرعية للتطوير، المجموعة B — ERP، إلخ).
- قم بتشغيل تجربة أولية مع 5–10 مستخدمين، تحقق من SSO وMFA والتفويض والتسجيل. ثم انطلق في نشر مرحلي.
قائمة تحقق التحقق
- صحة توقيعات SAML وفترات صلاحية التأكيد (اختلاف الساعة لا يتجاوز 2–3 دقائق).
- تناسب عضويات المجموعات مع حدود حجم الرموز (للمجموعات العديدة، استخدم مرشحات المجموعات أو أدوار التطبيق للمطالبات).
- تسجيل الاتصالات في سجلات تسجيل الدخول لـEntra ID وعلى نظام SIEM لبوابة VPN.
السيناريو 2.2: Entra ID مع NPS + MFA عبر RADIUS
لمن هو مناسب: عندما تدعم البوابة RADIUS/EAP ولكن ليس SAML. أضف NPS مع ملحق MFA لتطبيق العامل الثاني والوصول الشرطي.
خطوات الإعداد
- انشر Windows NPS، وثبت ملحق NPS لـAzure MFA، وربطه بـEntra ID.
- أنشئ سياسات RADIUS تطلب EAP-TLS على الأقل أو PEAP؛ وفعل التسجيل إلى ملفات نصية وسجل الأحداث.
- كوّن بوابة VPN لاستخدام NPS كخادم AAA لـRADIUS؛ اضبط مهلات MFA (30–60 ثانية موصى بها).
- حدد الوصول الشرطي في Entra ID بحيث يتطلب تفويض RADIUS مصادقة متعددة العوامل أو توافق الجهاز.
الإيجابيات والسلبيات
- الإيجابيات: يعمل مع مجموعة واسعة من بوابات الأجهزة ويوحد تطبيق MFA.
- السلبيات: لا يستخدم SSO للمتصفح؛ تجربة المستخدم تعتمد على طريقة MFA وأنواع EAP المدعومة. PEAP يعرض كلمات المرور لمخاطر أكثر مقارنة بـEAP-TLS.
السيناريو 2.3: EAP-TLS عبر Intune مع IKEv2/SSL
لمن هو مناسب: عندما يكون التحكم بالجهاز أمرًا حاسمًا. يحصل الجهاز على شهادات عبر Intune (SCEP/PKCS). مدعوم على Windows وmacOS وiOS وAndroid.
خطوات الإعداد
- انشر PKI (AD CS أو خارجي)، كوّن NDES/SCEP لـIntune.
- أنشئ ملفات تعريف الشهادات (مصادقة العميل) في Intune، وخصصها لمجموعات الأجهزة.
- فعّل EAP-TLS على RADIUS (FreeRADIUS أو NPS)، حدد شهادات الجذر وEKU المسموح بها.
- في بوابة VPN، فعّل ملفات تعريف IKEv2 أو SSL-TLS التي تطلب شهادات العميل؛ اربط سمات RADIUS بمجالات العناوين وACLs.
- طبق فحوصات توافق الجهاز عبر Intune والوصول الشرطي: لا تحصل الأجهزة غير المتوافقة على شهادات أو تُحظر بسياسات.
مراقبة الجودة
- يتم التعرف على إلغاء الشهادات في CRL/OCSP خلال 5–10 دقائق.
- دوران الشهادات يعيد ترميم الأنفاق تلقائيًا بدون تدخل المستخدم.
- التقسيم حسب وحدات تنظيمية/مجموعات الأجهزة يتم فرضه عبر سياسات RADIUS.
الممارسة 3: Keycloak كمزود هوية VPN شامل
متى تختار Keycloak
إذا كنت تحتاج إلى مرونة، نشر محلي، مفتوح المصدر، إمكانية التوسعة، اتحاد LDAP/AD/ALD Pro، محولات السمات، وWebAuthn/TOTP. يتيح Keycloak تحكمًا دقيقًا في الأدوار وتدفقات المصادقة، شاملة نماذج مبنية على المخاطر وسياسات سياقية.
السيناريو 3.1: SAML/OIDC إلى بوابات OpenVPN/Pritunl/SSL
- انشر عنقود Keycloak عالي التوفر (2–3 عقد، عنقود قاعدة بيانات خارجي)، فعّل النسخ الاحتياطية والمراقبة الصحية.
- أنشئ Realm، كوّن عملاء بـSAML أو OIDC لبوابة VPN أو وسيط (مثلاً OpenVPN Access Server، Pritunl، بعض أجهزة UTM).
- اضبط المحولات: مجموعات، أدوار، قسم، التصاريح. قلل من حجم الرمز باستخدام OIDC UserInfo والسياسات القصيرة.
- فعّل MFA: WebAuthn أساسي، TOTP كبديل؛ أعدد تنبيهات التصعيد للمخاطر العالية.
- استورد بيانات IdP في البوابة؛ اربط مجموعات بملفات النفق.
السيناريو 3.2: اتحاد Keycloak مع LDAP/AD/ALD Pro
- فعّل اتحاد المستخدمين: اتصال LDAP إلى AD أو ALD Pro عبر LDAPS فقط؛ كوّن المزامنة المجدولة وحسب الطلب.
- تحقق من مخطط السمات: memberOf، departmentNumber، سمات مخصصة لتعيين سياسات VPN.
- اختياريًا، فعّل توفير SCIM من أنظمة الموارد البشرية/إدارة الهوية الخارجية إلى Keycloak.
السيناريو 3.3: WireGuard مع مفاتيح مؤقتة عبر بوابة
بما أن WireGuard يفتقر إلى SSO أصلي، استعمل بوابة مع OIDC/SAML حيث يسجل المستخدمون الدخول عبر SSO ويحصلون على إعدادات WireGuard ومفاتيح مؤقتة (تُدوَّر كل 8–24 ساعة). يقوم الخادم بتحديث المفاتيح العامة تلقائيًا. للإنتاج، أضف ربط الأجهزة والتحقق من الشهادات في نظام التشغيل.
قائمة تحقق مصغرة
- تحمل البوابة أقل الأسرار؛ المفاتيح لمرة واحدة أو قصيرة العمر.
- يتم تسجيل كل artefacts وقابلة للتدقيق مع تنفيذ الإلغاء.
- ترتبط مجموعات Keycloak بمجموعة سياسات WireGuard (مسارات، DNS، قوائم تحكم الخادم).
الممارسة 4: ALD Pro — تكامل الدليل مع RADIUS وIKEv2
أبرز مميزات ALD Pro
ALD Pro هو دليل وكخدمة نطاق في نظام Astra Linux يدعم LDAP/Kerberos، سياسات قائمة على الأدوار، وحسابات موحدة. غالبًا ما تستخدم إعدادات VPN FreeRADIUS + LDAP إلى ALD Pro مع IKEv2 على strongSwan أو بوابات الأجهزة.
السيناريو 4.1: FreeRADIUS + EAP-TLS
- أنشئ CA (مضمّن أو خارجي)، أصدر شهادات عملاء لأجهزة العمل، وأعد إعداد CRL/OCSP.
- كوّن FreeRADIUS: فعّل وحدات eap/ttls/tls، استورد سلسلة شهادات CA. أضف وحدة LDAP متصلة بـALD Pro عبر LDAPS؛ استخدم سمات المجموعات للترشيح.
- كوّن strongSwan IKEv2 مع leftauth=pubkey وrightauth=eap-tls. عين RADIUS كباك إند AAA؛ اربط المجموعات بحزم IP وقم بتثبيت السياسات.
- يستخدم العملاء (Windows/macOS/iOS/Android) ملفات تعريف IKEv2 التي تتطلب شهادات العميل مع التحقق من CN/SAN.
السيناريو 4.2: FreeRADIUS + PEAP/TTLS (مرحلي)
إذا لم تكن PKI جاهزة، استخدم مؤقتًا PEAP/EAP-TTLS المعتمدة على كلمات السر مع باك إند LDAP إلى ALD Pro. اشترط كلمات سر قوية، وMFA على مستوى IdP (عبر واجهة Keycloak إن وجدت)، وتثبيت TLS للخوادم في RADIUS. خطط للهجرة إلى EAP-TLS خلال 3–6 أشهر.
السيناريو 4.3: اتحاد ALD Pro -> Keycloak -> VPN
استخدم ALD Pro كمصدر المستخدم (LDAP)، Keycloak كمزود هوية (SAML/OIDC)، وبوابة VPN كمزود الخدمة. يوفر هذا تسجيل دخول موحد وMFA محسنة، بينما تظل الحسابات والمجموعات مُدارة في ALD Pro.
فحوصات الأمان
- التشفير يكون فقط عبر LDAPS والتحقق من صلاحية شهادة الدليل.
- تقييد حسابات ربط LDAP حسب IP والصلاحيات.
- مزامنة سريعة لنهاية خدمات الموظفين وإلغاء وصول VPN.
الممارسة 5: سياسات الوصول، التقسيم، وDNS
المجموعات، الأدوار، والتفويض القائم على السمات
حدد أقل مجموعات الصلاحيات الضرورية: مطورين، مالية، متعاقدين، إداريين. ترجم سمات IdP (المجموعة، القسم، علامات المخاطر) إلى سياسات RADIUS/VPN. للمناطق الحساسة، اشترط مصادقة تصاعدية مثل تكرار MFA أو أنفاق منفصلة.
النفق المنقسم والتوجيه
- الافتراضي هو النفق المنقسم الذي يشمل فقط الشبكات الفرعية اللازمة لتقليل الحمل.
- استخدم النفق الكامل للأدوار الإدارية أو للسيناريوهات عالية المخاطر.
- جرّب قوائم تحكم الوصول الديناميكية بناءً على مستويات المخاطر من سمات IdP.
DNS والأسماء الداخلية
استخدم DNS المؤسسي داخل الأنفاق، DNSSEC إذا أمكن، وترشيح الحفر المائية للنطاقات الخبيثة. راقب تسريبات DNS. النشر متعدد المناطق يستفيد من محولات موزعة جغرافيًا ومناطق تقسيم قريبة.
الممارسة 6: MFA، الوصول الشرطي، ومراقبة الامتثال
MFA: WebAuthn كمعيار لعام 2026
WebAuthn/FIDO2 هو الأساس؛ يُستخدم TOTP/SMS فقط كنسخ احتياطية. اشترط عاملين مستقلين للإداريين. عيّن سياسات المخاطر: الأجهزة غير المعروفة أو المواقع الغريبة تُثير خطوة تصعيد إلزامية.
توافق الجهاز
ادمج فحوصات MDM/Intune: تشفير القرص، EDR نشط، تحديثات لا تتجاوز N يومًا، عدم وجود عمليات ممنوعة. الأجهزة غير المتوافقة إما لا تحصل على شهادات (EAP-TLS) أو تخضع لسياسات وصول محدودة.
إعادة تقييم الوصول المستمر
فعّل التقييم المستمر للوصول حيثما أمكن: يُلغى الوصول في الوقت الحقيقي للحسابات المخترقة أو فقدان الأجهزة، تُسقط الأنفاق، وتُبطل المفاتيح.
الممارسة 7: العمليات، التدقيق، واستجابة الحوادث
الرصد والقياسات
- راقب المستويات: تسجيلات دخول IdP، مصادقات RADIUS، إحصائيات جلسات VPN، netflow.
- تابع مؤشرات أداء الخدمة (SLOs): معدل نجاح المصادقة، متوسط وقت المصافحة، معدل الانقطاعات، ووقت تشغيل النفق.
- اكتشف الشذوذات: زيادات محاولات تسجيل دخول فاشلة، مواقع جغرافية غير معروفة، وصول إداري ليلي.
تدوير الأسرار والشهادات
دوّر مفاتيح خوادم VPN كل 6–12 شهرًا، وشهادات العملاء بالمثل مع تجديد تلقائي قبل 30–45 يومًا. أجرِ اختبارات اختراق ومراجعات مجموعات التشفير بشكل منتظم. أدِر التغييرات عبر طلبات صارمة وخطط لاستعادة النسخ السابقة.
خطة الاستجابة
- حالات اختراق الحساب: إلغاء جلسات IdP فورًا، حظر المستخدم، إلغاء وصول VPN يدويًا إذا لزم الأمر.
- فقدان الجهاز: إضافته إلى القائمة السوداء، إلغاء الشهادة، تشغيل خطة EDR.
- تعطل العنقود: إعادة التوزيع عبر GSLB/Anycast؛ إجراء اختبارات التعافي من الكوارث كل ستة أشهر.
الأخطاء الشائعة التي تضر بالأمان وتجربة المستخدم
- MS-CHAPv2 بدون TLS: عرضة لاسترداد كلمات السر دون اتصال. استخدم على الأقل PEAP، ومن الأفضل EAP-TLS.
- عامل واحد فقط: بدون MFA، لا مفر من التصيد وسرقة الرموز.
- الشبكات المسطحة: إعطاء وصول كامل للجميع. استخدم التقسيم وقوائم تحكم الوصول حسب الدور.
- غياب فحوصات الإلغاء: تستمر الأنفاق بالشهادات الملغاة. كوّن CRL/OCSP.
- إعداد نفق منقسم سيء: تسريبات DNS وتجاوزات DLP/EDR. تحقق من المسارات والمحولات.
- شفرات ضعيفة: دعم بروتوكولات قديمة لـ«التوافق» يعرضك للهجمات.
- غياب التسجيل: من دون سجلات شاملة تفحص الحوادث يصبح مستحيلاً تقريبًا.
- انتفاخ الرموز (مجموعات SAML): التأكيدات الضخمة تعطل عمليات تسجيل الدخول. استخدم أدوار التطبيقات والترشيح.
- غياب HA/DR: نقاط فشل مفردة في IdP/RADIUS/VPN.
الأدوات والموارد: بناء الحل الخاص بك
مركزات VPN والبنية
- IKEv2/IPsec: strongSwan، Libreswan، بوابات أجهزة بمستوى مؤسسي.
- OpenVPN: OpenVPN Access Server والعديد من المشتقات تدعم SAML/OIDC على بعض المنصات.
- WireGuard: تطبيقات عارية أو وسطاء مع تنظيم المفاتيح، تكامل مع SSO عبر البوابات.
- SSL/DTLS: متوافق مع OpenConnect، بعض أجهزة UTM/NGFW.
الهوية والاتحاد
- Microsoft Entra ID: SAML/OIDC، الوصول الشرطي، SCIM، ملحق NPS لـMFA.
- Keycloak: منصة مفتوحة، WebAuthn/TOTP، محولات مرنة، اتحاد LDAP.
- ALD Pro: خدمات الدليل والنطاق، تكامل LDAP/Kerberos، مزدوج مع RADIUS.
RADIUS وPKI
- FreeRADIUS، NPS: مصادقة، تفويض قائم على السمات، تدقيق.
- PKI: AD CS، EJBCA، HashiCorp Vault، SCEP/NDES مؤتمت.
إدارة الأجهزة والأمان
- MDM/EMM: Intune، حلول إدارة الأجهزة المؤسسية UEM.
- EDR/SIEM: تكامل سجلات VPN/IdP/RADIUS وارتباط الأحداث.
اختبارات ميدانية ونماذج إثبات المفهوم
أثناء الاختبار، الحصول على خدمة VPN مع تسجيل دخول موحد يعمل خلال ساعات وليس أسابيع، وتجاوز التعقيدات الإدارية، أمر جوهري. تقدم خدمة vpn.how خيار بداية سريعة: خوادم VPN شخصية غير مشتركة مع عناوين IP مخصصة للعملاء، تدعم WireGuard وOpenVPN وIKEv2 وL2TP وSSTP (اختيارات مبنية على المهام). مواقع الخوادم تشمل مدنًا روسية وعالمية هامة مثل (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافنجر). الدفع متاح بواسطة بطاقات مصرفية روسية تشمل Tinkoff وOzon، SBP والعملات المشفرة (USDT/BTC). الأسعار تبدأ من 490 ₽ لليوم أو 2490 ₽ للشهر مع خصومات للمدد الطويلة، بدء تلقائي خلال حوالي 5 دقائق بعد الدفع، ولا توجد سجلات. هذا يسمح للفرق بالتركيز على تكامل IdP (Entra ID/Keycloak/ALD Pro). في الإنتاج، انتقل إلى البنية التحتية الخاصة أو حلول GOST-VPN حسب متطلبات التنظيم.
الحالات والنتائج: ما يعمل في الواقع
الحالة 1: شركة منتجات دولية، 1500 موظف
التحدي: وصول موحد للتطبيقات المؤسسية وحاويات Kubernetes مع التقسيم القائم على الأدوار وزمن استجابة منخفض.
الحل: النمط أ — SAML من Entra ID إلى FortiGate وبوابة المطورين، الوصول الشرطي مرتبط بتوافق أجهزة Intune. توجيه نفق منقسم، DNS Anycast. ربط مجموعات IP وACLs بمجموعات Entra ID.
النتائج (6 أشهر): اختصر وقت الاتصال الأولي من 25 إلى 7 دقائق، انخفضت مكالمات مكتب المساعدة لشبكة VPN بنسبة 48%، لم تحدث حوادث تسريب DNS، وبلغ وقت التشغيل 99.97%.
الحالة 2: مجموعة صناعية، أكثر من 6000 محطة عمل، على مستوى روسيا
التحدي: الالتزام بالمعايير الداخلية، IdP محلي، رقابة صارمة على الأجهزة.
الحل: النمط ب — EAP-TLS على IKEv2/strongSwan، FreeRADIUS + LDAP إلى ALD Pro. شهادات عبر PKI مؤسسية مع إصدار مؤتمت. تقسيم حسب طوابق الورش والمكاتب، تصعيد MFA مع Keycloak للوصول للعمليات الحرجة.
النتائج (9 أشهر): صفر حوادث تسريب بيانات اعتماد VPN، قل زمن التحقيق 3 مرات عبر السجلات الشاملة، لا توقف بالنظام بسبب إلغاء الشهادات.
الحالة 3: شركة ناشئة في التكنولوجيا المالية، 220 موظفًا، بيئة متعددة السحابات
التحدي: وصول سريع وآمن إلى APIs الداخلية ولوحات الإدارة مع نماذج مرنة للأدوار والسمات.
الحل: Keycloak كمزود هوية، تسجيل دخول موحد إلى Pritunl (OpenVPN وWireGuard)، إعدادات WireGuard المؤقتة عبر بوابة OIDC مع تدوير مفاتيح كل 12 ساعة. فحوصات الأجهزة من خلال MDM، الوصول الإنتاجي فقط عبر الحواسيب المحمولة المسجلة.
النتائج (3 أشهر): سرعة دمج الموظفين الجدد والوصول للعمل خلال 30 دقيقة، انخفضت محاولات تسجيل الدخول الفاشلة بنسبة 65% بعد تطبيق WebAuthn، تدقيق وصول API شبه مباشر في SIEM.
الأسئلة الشائعة: أسئلة متقدمة
هل يمكن استخدام SSO مع WireGuard؟
ليس بشكل أصلي. الطريقة العملية تتم عبر وسيط أو بوابة: يسجل المستخدمون الدخول عبر SAML/OIDC ويحصلون على إعداد WireGuard مؤقت ومفاتيح؛ يقوم الخادم بتحديث المفتاح العام للعميل تلقائيًا. للإنتاج، أضف ربط الأجهزة والتدقيق.
أيهم أسرع: WireGuard أم IKEv2؟
على نفس العتاد، يوفر WireGuard زمن استجابة أقل وحمل أقل على CPU بفضل التشفير المبسط (ChaCha20)، لكن IKEv2 أكثر تكاملاً مع EAP-TLS ومتضمن في أنظمة التشغيل. اختر حسب بيئة العميل ومتطلبات الامتثال.
هل ينبغي الاحتفاظ بـ L2TP/SSTP للتوافق؟
فقط مؤقتًا. بحلول 2026 تعتبر هذه البروتوكولات قديمة. خطط للترحيل إلى IKEv2/OpenVPN/WireGuard.
كيف يمكن توسيع المصادقة؟
فصل الاهتمامات: نشر عناقيد IdP، استخدام RADIUS نشط-نشط، تخزين السمات مؤقتا، تنفيذ CDNs لموارد IdP الثابتة، وتشغيل عناقيد VPN مع ECMP/BGP. احرص على بقاء زمن التحقق من MFA أقل من 1–2 ثانية.
هل يمكن تجاوز الشهادات؟
ممكّن لكن غير موصى به. كلمات السر — حتى مع MFA — أكثر عرضة للتصيد. الجمع بين شهادات الأجهزة (EAP-TLS) وSSO المستخدم يعزز المقاومة بشكل كبير.
كيف تتعامل مع MFA في وضع عدم الاتصال؟
عين احتياطات بديلة: مفاتيح أجهزة تدعم التوقيعات بلا اتصال، رموز استرداد لمرة واحدة، سياسات سماح بمزايا مخفضة. يجب تسجيل جميع حالات عدم الاتصال وقتيًا وموضوعها محدد.
ماذا عن IPv6؟
خطط لعناوين مزدوجة (IPv4/IPv6)، قوائم تحكم ومسارات لكليهما. استخدم DNS64/NAT64 إذا لزم الأمر. تحقق أن سياسات التشفير والترشيح تعمل مكافئة على IPv6.
كم مرة يجب تدوير مفاتيح الخوادم؟
كل 6–12 شهرًا، بالإضافة إلى إعادة إصدار فورية عند الاشتباه بالاختراق. شهادات العملاء كذلك مع تجديد تلقائي.
كيف تضيف طبقة ZTNA على VPN؟
اجعل VPN ناقلًا شفافًا للشبكات الفرعية الضرورية فقط؛ انشر وصول التطبيقات عبر وكلاء يطبقون SSO وسياسات طبقة التطبيقات. هذا يجمع بين تقسيم الشبكة والتطبيق.
أين تخزن السجلات للتدقيق؟
ركزها في نظام SIEM مع حفظ لمدة 6–12 شهرًا على الأقل. بيانات الشخصية تخزن محليًا حسب اللوائح، مع قيود وصول دورية، واستخدام تخزين غير قابل للتغيير للامتثال القانوني.
الخلاصة: من تجربة إلى إنتاج
غطينا كل شيء من الأساسيات إلى الاستراتيجيات المتقدمة مع Entra ID وKeycloak وALD Pro، استعرضنا SAML/OIDC، EAP-TLS، RADIUS، التقسيم، الوصول الشرطي، والعمليات. الخطوات التالية:
- حدد نماذج الوصول حسب الأدوار والتطبيقات.
- اختر نمطك الهندسي: SAML على البوابة، EAP-TLS، أو مزيج منهما.
- قرر استراتيجيتك لـIdP: Entra ID للمرونة السحابية، Keycloak للتخصيص المحلي، ALD Pro كدليل مؤسسي مع RADIUS.
- ابدأ تجربة ضمن محيط محدد وقيّم مؤشرات تجربة المستخدم والأمان.
- أنشئ سياسة PKI وآتم إدارة دورة حياة الشهادات.
- خطط للتوفر العالي والتعافي من الكوارث وفعّل تسجيل شامل للطرف إلى الطرف.
- صنف التطبيقات وفعّل تصعيد MFA للمناطق الحساسة.
المفتاح هو الانضباط والتكرار. ابدأ بتجربة مرتبطة بمقاييس صارمة، ثم انطلق تدريجيًا مع اختبارات اختراق منتظمة. استخدم طرقًا قوية (EAP-TLS، WebAuthn)، قسم الوصول، وآتم دورات الحياة. في 2026، الفائزون هم من تصمم هياكلهم بحيث تحكم الهوية والسياق الوصول، وتكون الشبكة حاملة لرمز الثقة فقط.