VPN per le piccole imprese in Russia: compliance e protezione dei dati clienti secondo la 152-FZ
Guida completa per le piccole imprese in Russia: come scegliere e implementare una VPN per rispettare la 152-FZ e proteggere i dati dei clienti. Architetture pratiche, checklist, protocolli, topologie, BYOD, monitoraggio, casi reali, errori comuni e strumenti. Esperto e pratico.
Contenuto dell'articolo
- Introduzione: perché questo tema è attuale e cosa scoprirai
- Basi: concetti fondamentali (per principianti)
- Approfondimento: aspetti avanzati
- Pratica 1: legal-by-design — progettare una vpn per la 152-fz
- Pratica 2: pattern architetturali e implementazione passo passo
- Pratica 3: accesso remoto, byod e gestione dispositivi
- Pratica 4: sicurezza operativa, monitoraggio e resilienza
- Pratica 5: economia, scelta provider e metriche di successo
- Pratica 6: routing, split-tunneling e minimizzazione trasferimenti transfrontalieri
- Pratica 7: documenti, formazione e cultura interna della sicurezza
- Errori tipici: cosa evitare
- Strumenti e risorse
- Casi e risultati: esempi concreti di applicazione
- Faq: 10 domande frequenti approfondite
- Conclusione: riepilogo e prossimi passi
Introduzione: perché questo tema è attuale e cosa scoprirai
Le piccole imprese in Russia affrontano una sfida duplice: devono proteggere i dati dei clienti e rispettare le normative (in primis la 152-FZ sui dati personali e le norme sulla trasmissione transfrontaliera e la localizzazione dei dati), garantendo allo stesso tempo un accesso remoto stabile per dipendenti, filiali e partner. Tra il 2024 e il 2026 le minacce informatiche sono diventate più complesse, le richieste di gestione del rischio più rigorose, e le operazioni digitali di molte aziende si sono distribuite tra uffici, cloud e case dei dipendenti. In questo scenario, le reti private virtuali (VPN) sono diventate pilastri infrastrutturali: attraverso la VPN passano i servizi chiave, gli account, le transazioni di pagamento e i dati dei clienti.
In questa guida affronteremo in modo sistematico: cos’è una VPN e come aiuta a rispettare la 152-FZ, la 242-FZ (localizzazione), la 187-FZ (sistemi critici, se applicabile); come progettare un’architettura di accesso per uffici, filiali e lavoratori remoti; quale protocollo scegliere in base al carico; come organizzare un onboarding sicuro dei dispositivi (compreso BYOD), registrazione e monitoraggio; come documentare i processi per le verifiche; quali errori commettono di solito i team e come evitarli. Troverai istruzioni passo passo, checklist, pattern architetturali e casi reali con dati concreti. Il nostro obiettivo è che questa guida diventi il tuo punto di riferimento e uno «standard tascabile» per le buone pratiche.
Basi: concetti fondamentali (per principianti)
Cos’è una VPN e come funziona
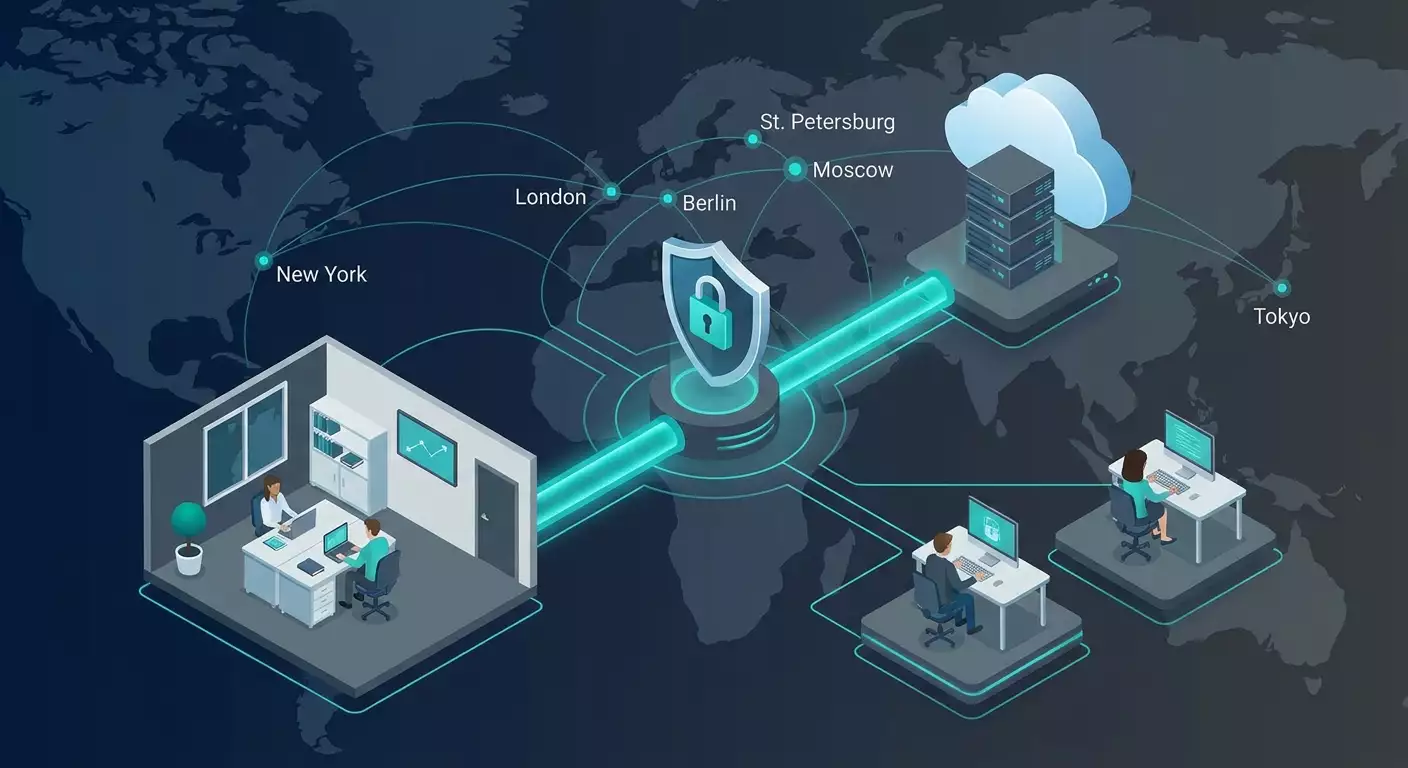
VPN è un «tunnel» cifrato tra nodi di rete (il dispositivo del dipendente e il server aziendale, due uffici, un ufficio e il cloud). La cifratura garantisce la riservatezza, l’autenticazione assicura che solo dispositivi e utenti autorizzati attraversino il tunnel. La VPN maschera l’indirizzamento interno, consente di isolare i servizi, gestire le policy di accesso e registrare le attività.
Tipi principali di VPN
- Remote Access VPN — accesso remoto dei dipendenti alle risorse aziendali. Tipicamente funziona via SSL/TLS, WireGuard o IKEv2/IPsec, supporta MFA e app client.
- Site-to-Site VPN — connessione protetta tra uffici o tra ufficio e data center/cloud. Solitamente basata su IPsec o WireGuard, con instradamento tra subnet.
- Cloud VPN — server virtuale nel cloud per accesso alle risorse aziendali e/o uscita Internet con IP aziendale. Comoda per team piccoli e scalabilità rapida.
I protocolli in breve
- WireGuard — protocollo moderno, compatto e veloce basato sulla crittografia Curve25519 e ChaCha20-Poly1305. Configurazione semplice, alte prestazioni e robustezza nelle reti mobili.
- OpenVPN — collaudato e flessibile, funziona sopra TLS, supporta scenari complessi, politiche elaborate e compatibilità con infrastrutture legacy.
- IKEv2/IPsec — standard de facto per site-to-site e client mobili; resistente alle interruzioni, supporta accelerazioni hardware, ideale per router aziendali.
- L2TP/IPsec e SSTP — usati per compatibilità con alcuni sistemi operativi e reti; oggi considerati soluzioni transitorie.
Perché una VPN è importante per le piccole imprese secondo la 152-FZ
- Riservatezza: cifratura del traffico durante la trasmissione di dati personali, segreti commerciali, contratti e operazioni finanziarie.
- Integrità: controllo di alterazioni o falsificazioni mediante meccanismi crittografici e verifiche di integrità.
- Disponibilità: backup di canali e punti di accesso per garantire continuità operativa.
- Gestione degli accessi: distinzione dei ruoli, registrazione delle azioni di utenti e dispositivi, essenziali per conformità e indagini interne.
Approfondimento: aspetti avanzati
Requisiti legali russi nel contesto SMB
- 152-FZ «Sui dati personali»: necessità di basi legali per il trattamento, notifica/registrazione dell’operatore, adozione di misure organizzative e tecniche (atti locali, modello delle minacce, certificazione/valutazione di conformità del livello di protezione, se serve).
- 242-FZ (localizzazione dati): registrazione e conservazione primaria dei dati personali dei cittadini russi su server ubicati nel territorio russo. La VPN permette di segmentare l’accesso e assicurare che il trattamento dei PII avvenga entro i confini russi.
- Trasferimento transfrontaliero: per l’invio di PII all’estero, necessarie basi legali, valutazione della protezione del Paese ricevente, notifica a Roskomnadzor, garanzie contrattuali. A livello di rete, ciò si gestisce con policy di instradamento e log della trasmissione.
- 187-FZ (sistemi critici): per gli operatori di sistemi critici, richieste maggiori su protezione, registrazione degli incidenti, strumenti certificati. Anche se non siete operatori critici, è consigliabile seguire best practice.
- Norme di settore: PCI DSS per pagamenti con carta, 402-FZ (contabilità) con impatti indiretti su conservazione dei record, GDPR se si gestiscono cittadini UE.
Modello delle minacce e ruolo della VPN
Formulate il modello delle minacce adattato a SMB. Il paradigma: dati-utenti-servizi-canali. Per ciascun elemento considerate riservatezza, integrità e disponibilità. Applicate una versione semplificata di STRIDE: spoofing (S), manomissione (T), negazione (R), divulgazione (I), denial of service (D), escalation di privilegi (E). La VPN riduce il rischio di I (divulgazione) e S/T (spoofing/manomissione) sul canale, ma non sostituisce il controllo accessi sulle app né i log.
Perché un IP dedicato è cruciale
Per una piccola impresa, un indirizzo IP «bianco» dedicato risolve diverse problematiche: whitelist per banche clienti, servizi contabili, CRM; riduzione di falsi positivi anti-frode nei provider di pagamento; integrazioni API stabili (limiti di rate e controlli geografici); configurazioni SPF/DKIM/DMARC corrette per posta aziendale tramite uscita fissa. Una VPN con IP personale facilita audit e tracciabilità dell’attività di rete.
Crittografia e chiavi
- Suite moderne di cifratura: per WireGuard ChaCha20-Poly1305; per OpenVPN TLS 1.3, AES-GCM, PFS (ECDHE); per IKEv2/IPsec AES-GCM, SHA-2, ECDSA.
- Gestione delle chiavi: chiavi distinte per utente e dispositivo, scadenze, revoca tramite CRL/OCSP (per TLS), rotazioni in caso di incidenti, conservazione in vault sicuri.
- MFA e certificati: combo certificato+password+OTP/push, controlli di posture dispositivo.
Pratica 1: Legal-by-Design — progettare una VPN per la 152-FZ
Passo 1. Classificate i dati
Create una matrice semplice: categorie di dati personali (generici, speciali, biometrici), dati di servizio (contratti, fatture), segreti commerciali. Per ciascuno definite criticità e canali ammessi di trasmissione.
- Template attributi: titolare del dato, sistemi di registrazione (CRM/ERP/email), ubicazione archiviazione (Russia/cloud), basi legali per il trattamento, tempi di conservazione, registri di responsabili e titolari.
Passo 2. Mappate i flussi
Disegnate lo schema dei flussi: da dove arrivano i dati (sito, messenger, call center), dove sono trattati (CRM, 1C, storage), a chi sono trasmessi (logistica, contabilità, pagamenti). Segnate il confine russo e vendor esteri. L’obiettivo è capire dove la VPN deve cifrare e dove instradare il traffico entro i confini russi.
Passo 3. Definite misure legali e tecniche
- Legali: politiche di trattamento, consenso, incarichi ai responsabili, trasferimenti transfrontalieri (se ci sono), registri delle richieste di interessati.
- Tecniche: segmentazione VPN, accesso basato su ruoli, MFA, cifratura a riposo (per server/pc), DLP sui canali chiave.
Passo 4. Scegliete la topologia VPN adatta
- Ufficio ↔ Cloud (RU): site-to-site tra ufficio e cloud russo, dipendenti remoti si connettono al VPN cloud. Tutti i PII restano nel segmento RU.
- Filiali ↔ Sede centrale: tunnel tra uffici, uscita internet centralizzata, politiche unite e filtraggio DNS.
- Ibrido: parte dei servizi in RU, parte internazionali; PII gestiti localmente, traffico esterno minimo e anonimizzato (pseudonimizzazione/tokenizzazione).
Passo 5. Documentate
- Passaporto del sistema VPN/perimetro: elenco nodi, versioni software, range IP, algoritmi di cifratura, porte, procedure di backup.
- Procedure: onboarding/offboarding utenti, revoca certificati, risposta a incidenti (chi, cosa, quando), piano di rotazione chiavi.
Checklist Legal-by-Design per SMB
- Categorie dati e ubicazione definite.
- Flussi dati mappati con confini russi evidenziati.
- Scelti protocollo e topologia che garantiscono localizzazione e cifratura.
- MFA, accesso basato su ruoli, log accessi conservati in RU implementati.
- Procedure descritte e responsabili nominati.
Pratica 2: Pattern architetturali e implementazione passo passo
Pattern A. Cloud-Hub per piccole imprese (10–50 dipendenti)
Idea: un hub VPN cloud in RU (server virtuale), connesso a dipendenti, gateway ufficio e server. Uscita internet tramite hub con IP fisso, accesso interno per rotte.
Progettazione
- Dimensioni: 2 vCPU, 2–4 GB RAM, scheda di rete 1 Gbps per 20–50 sessioni WireGuard simultanee o 10–30 OpenVPN (dipende dal carico).
- Reti: pool indirizzi interno VPN (es. 10.20.0.0/24), rotte verso subnet ufficio/cloud.
- Sicurezza: firewall deny-by-default, porte aperte solo se necessarie (es. UDP/51820 per WireGuard), SSH con chiavi da rete VPN o tramite bastion.
Implementazione
- Deploy server virtuale in zona RU, aggiorna SO, abilita aggiornamenti di sicurezza automatici.
- Installa VPN scelta (WireGuard/OpenVPN), genera chiavi server.
- Crea template di configurazioni client, attiva MFA (es. TOTP con certificati OpenVPN o device binding WireGuard tramite chiavi).
- Configura rotte e split-tunneling: traffico PII solo in segmento RU, internet generale regolato da policy (spesso anche via VPN hub).
- Imposta monitoraggio: esporta metriche su SIEM/log centralizzati, alert su login falliti e picchi anomali di traffico.
- Documenta piano di disaster recovery: snapshot e hub di backup in altra località RU.
Pattern B. Office-Mesh (2–5 sedi)
Idea: router negli uffici stabiliscono tunnel site-to-site permanenti. Sede centrale con DNS filtro centralizzato e logging. Utenti remoti si connettono all’hub più vicino geograficamente.
Progettazione
- Protocollo: IKEv2/IPsec o WireGuard su gateway (MikroTik, OPNsense/pfSense, router Linux).
- Reti: subnet uniche in ogni sito (es. 10.10.0.0/24, 10.11.0.0/24), rotte passando per hub centrale.
- QoS: priorità traffico critico (VoIP, RDP), shaping per grandi aggiornamenti.
Implementazione
- Definite spazio indirizzi e rotte evitando sovrapposizioni con subnet di partner.
- Configura tunnel verso hub su ogni gateway, scambio chiavi, PFS, suite cifratura AES-GCM/SHA-2.
- Abilita health-check tunnel e failover automatico su canale/provider secondario.
- Integra DNS centralizzato e logging (agenti syslog, spedizione a SIEM).
Pattern C. Zero-Trust-Lite per SMB
Idea: invece del classico VPN aziendale per tutti, accesso solo ad app specifiche. Dispositivo e utente verificati (MFA, posture), tunnel aperto solo verso i servizi necessari. Riduce il rischio di movimenti laterali in rete.
Progettazione
- Policy: ruolo → app → protocollo → orari → restrizioni geo/ASN.
- Postura: verifica crittografia disco, antivirus/EDR, versione SO. In caso di non conformità, accesso minimo al portale aggiornamenti.
Implementazione
- Elenca app e porte, posizionale dietro proxy frontale/gateway VPN.
- Configura autenticazione SSO+MFA, certificati dispositivi, liste dispositivi affidabili.
- Attiva registrazione azioni in app (audit trail) e correlazione con log VPN.
Scelta del protocollo per la tua esigenza
- Dispositivi mobili e reti instabili: WireGuard o IKEv2 per la resilienza al cambio IP e ricollegamenti rapidi.
- Compatibilità e flessibilità: OpenVPN, soprattutto se serve gestire TLS e profili con granularità.
- Tunnel tra uffici: IKEv2/IPsec su gateway hardware o WireGuard su router Linux.
Pratica 3: Accesso remoto, BYOD e gestione dispositivi
Politiche di accesso
- Separazione ruoli: contabilità, vendite, assistenza — segmenti e ACL differenti.
- MFA e SSO: accesso unico con secondo fattore obbligatorio (TOTP, push, chiavi U2F), minimizzare password.
- Orari e limitazioni geo: accesso limitato per tempo e paesi/ASN; per viaggi, estensioni temporanee con registrazione log.
BYOD con gestione dei rischi
- MDM/EMM: profili per iOS/Android/macOS/Windows; containerizzazione dati aziendali su mobile.
- Policy dispositivi: crittografia disco, password/biometria, blocco root/jailbreak, divieto app non sicure.
- Onboarding: rilascio profilo VPN, istruzioni, MFA; verifica conformità; firma policy BYOD.
- Offboarding: revoca certificati e token, wipe container aziendale, annullamento ACL, registrazione attività.
Configurazione client sui principali SO
- Windows/macOS: client WireGuard/OpenVPN; IKEv2 via stack integrato; profili preconfigurati con blocco modifica parametri di sicurezza utente.
- iOS/Android: configurazioni via MDM, Always-On VPN per ruoli critici; divieto di profili VPN non autorizzati.
Controllo DNS e contenuti
- DNS aziendale via VPN con filtraggio domini dannosi, blocco phishing.
- Policy DoH/DoT: divieto di aggiramento tramite resolver pubblici, registro centralizzato delle query (domini PII anonimizzati).
Pratica 4: Sicurezza operativa, monitoraggio e resilienza
Logging e analisi
- Quali log raccogliere: autenticazioni (successo/fallimento), sessioni (durata, IP, volume), modifiche config, eventi routing e tunnel.
- Dove conservarli: deposito log centrale in Russia, backup offline; tempi di conservazione secondo policy interne e norme.
- SIEM: regole base di correlazione — picchi login falliti, accessi simultanei da geografie incompatibili, improvvisi salti di traffico fuori orario.
Gestione delle vulnerabilità
- Patch: aggiornamenti immediati di software VPN e SO; release canarini su nodo secondario.
- Scansioni: controlli regolari interni/esterni, test suite cifratura, porte aperte.
- Pen testing: controllo annuale del perimetro e test scenari compromissione account VPN (spray, riuso).
Chiavi e certificati
- Vault segreti: accesso a privilegi minimi, audit, token hardware per chiavi critiche.
- Rotazioni: calendario per cambio chiavi server/client; revoca automatica per dimissioni o perdita device.
Resilienza e disaster recovery
- Hub di backup: active-passive o active-active in diverse data center russe; health check e failover automatico.
- RTO/RPO: definire tempi e punti di recupero; salvare configurazioni infrastructure as code (script deploy).
- Test di carico: simulare picco connessioni simultanee, verificare degradazione QoS.
Regolamenti operativi
- SOP: controlli quotidiani/settimanal-mensili (stato tunnel, uso chiavi, log).
- Playbook IR: compromissione account, fuga config, traffico sospetto, guasti hardware.
Pratica 5: Economia, scelta provider e metriche di successo
Economia della soluzione
- CAPEX vs OPEX: VPN cloud minimizza CAPEX, hardware ha CAPEX più alto ma OPEX inferiore su orizzonte lungo.
- Costi nascosti: supporto utenti, formazione, downtime, incidenti, multe da non conformità.
- ROI: comparare costo VPN con potenziali danni da incidenti (multe, fermo, danni reputazione).
Criteri di scelta
- IP dedicato per whitelist e antifrode.
- Supporto protocolli (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) per compatibilità.
- Localizzazione server con nodi in Russia per localizzazione e vicino agli utenti per performance.
- Modalità pagamento e fatturazione agevoli per SMB (carte russe, SBP).
- Politica log trasparente e avvio rapido.
Metriche di successo
- Sicurezza: percentuale utenti con MFA, tempo medio di risposta agli incidenti, frequenza rotazione chiavi.
- Prestazioni: latenza media/percentile 95, throughput per utente, frequenza ricollegamenti.
- Compliance: completezza log, copertura policy, risultati audit/autovalutazioni.
Pratica 6: Routing, split-tunneling e minimizzazione trasferimenti transfrontalieri
Policy di instradamento
- Tunnel completo: tutto il traffico passa dall’egress aziendale. Vantaggio: controllo; svantaggio: carico e ritardi.
- Split-tunnel: solo reti aziendali e servizi critici tramite VPN; traffico restante diretto. Richiede configurazione precisa per evitare fughe di PII.
Consigli pratici
- Liste domini/IP per servizi aziendali, inclusi SaaS con PII; aggiornate periodicamente.
- Verifica policy: test automatici rotte ad ogni modifica config.
- Controllo DNS: risoluzione domini aziendale interna VPN; pubblici secondo policy.
Pseudonimizzazione al confine
Se alcune integrazioni puntano a servizi esteri, implementate pseudonimizzazione: token al posto di identità personali; tabelle di corrispondenza conservate in RU; all’esterno solo token e dati aggregati. Questo riduce i rischi del trasferimento transfrontaliero di dati personali.
Pratica 7: Documenti, formazione e cultura interna della sicurezza
Pacchetto documentale SMB
- Politica di sicurezza informatica con sezione «Accesso VPN».
- Regolamento trattamento dati, registro responsabili.
- Policy BYOD/MDM.
- Playbook IR e catalogo minacce per VPN.
- Registro azioni amministrative e modifiche configurazione.
Formazione dipendenti
- Onboarding: che cos’è una VPN, perché non spegnerla, uso MFA.
- Phishing e ingegneria sociale nel contesto di furto account VPN.
- Minimizzazione privilegi e lavoro in segmenti con accesso solo necessario.
Cultura
La VPN non deve diventare un ostacolo. Se le policy sono troppo rigide, le persone trovano scorciatoie. Equilibrate sicurezza e comodità: client veloce, riconnessioni stabili, istruzioni chiare e controllo accettabile.
Errori tipici: cosa evitare
- Un unico account condiviso per tutti i freelancer. È un killer per le investigazioni e la compliance.
- Mancanza di MFA per comodità. Gli attacchi moderni si basano su intercettazione o brute force delle password.
- Suite cifratura obsolete e versioni protocollo datate. Controlla regolarmente le configurazioni.
- Assenza o scarsa qualità dei log. Senza log sei alla cieca, e in verifica senza prove.
- Accesso VPN “a tutta l’azienda”. Minimizza i movimenti laterali, segmenta.
- Processi non formalizzati (onboarding/offboarding). Un ex dipendente con profilo attivo è un rischio.
- Affidarsi a un solo provider senza disciplina interna. I processi contano più dello strumento.
- Ignorare la localizzazione — passaggio di PII su nodi esteri con split-tunnel di default.
Strumenti e risorse
Protocolli e server
- WireGuard — minimalista, veloce, ideale per mobile e cloud.
- OpenVPN — flessibile e compatibile, ecosistema ricco.
- strongSwan/LibreSwan — IKEv2/IPsec per Linux.
- SoftEther/SSTP — opzionali per compatibilità con reti complesse.
Distribuzioni e appliance
- OPNsense/pfSense — UI amichevole, supporto IPsec, OpenVPN, WireGuard, firewall, IDS/IPS.
- MikroTik/EdgeRouter — router accessibili con supporto IPsec e WireGuard.
- Linux-Bastion — hub leggeri nel cloud.
Gestione accessi e MFA
- Provider SSO con SAML/OIDC, TOTP/U2F; integrazione VPN via RADIUS/TLS.
Monitoraggio e log
- SIEM e archivi log: raccolta syslog, metriche, alert anomalie.
Consiglio pratico: quando serve un server VPN personale
Se per la tua azienda è cruciale avere un IP dedicato stabile per whitelist bancarie, servizi contabili, CRM e integrazioni API, vale la pena considerare vpn.how come opzione valida. I suoi punti forti per SMB: server VPN dedicato (non condiviso) con IP separato, supporto WireGuard, OpenVPN, IKEv2, L2TP e SSTP — puoi scegliere il protocollo più adatto all’infrastruttura e compatibilità; presenza di server a Mosca e San Pietroburgo (importante per localizzazione e bassa latenza), così come ad Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen e Stavanger — comodo per dipendenti in trasferta e integrazioni estere senza trasferire PII; pagamenti con carte russe (inclusi Tinkoff e Ozon), SBP e USDT/BTC — soluzione pratica per il piccolo business; tariffe da 490₽ al giorno e 2490₽ al mese con sconti per periodi lunghi — alta trasparenza economica; avvio automatico server in 5 minuti dal pagamento e politica no-log per partire velocemente e rispettare minimizzazione dati. Non è pubblicità, ma un suggerimento pratico: l’IP personale semplifica molto compliance e integrazioni.
Casi e risultati: esempi concreti di applicazione
Caso 1. E-commerce, 25 dipendenti, contesto PCI DSS
Obiettivo: ridurre il rischio di fuga dati delle carte nel flusso ordine → pagamento → trattamento. Soluzione: Cloud-Hub in RU su WireGuard, tunnel completo per ruoli «Pagamento» e «Supporto», split-tunnel per «Contenuti/Marketing». IP dedicato in whitelist acquirer e sistemi antifrode. MFA via TOTP, log su SIEM. Risultato: latenza ridotta del 18% rispetto all’SLL-VPN precedente su appliance; allarmi frodi legati a IP instabile calati del 70%; audit PCI evidenzia «controllo adeguato canali con PII»; onboarding nuovo dipendente in 45 minuti anziché 1,5 giorni.
Caso 2. Servizio B2B con filiali, 80 dipendenti
Obiettivo: collegare 3 uffici e 40 specialisti remoti, garantire localizzazione dati clienti-cittadini russi. Soluzione: Office-Mesh su IKEv2/IPsec per sedi, remoti via WireGuard a hub centrale, DNS aziendale, logging eventi in archivio RU, policy «accesso minimo necessario». Risultato: 99,96% uptime tunnel nel trimestre; tempo medio risposta incidente 22 minuti; verifica ispettiva conferma conformità localizzazione; riduzione del 60% di lamentele per disconnessioni.
Caso 3. Outsourcing contabile, 15 dipendenti, dati sensibili
Obiettivo: garantire accesso a 1C e documenti minimizzando rischio di lettura casi altrui e fughe. Soluzione: Zero-Trust-Lite — accesso utente limitato al proprio database, posture device (disco cifrato, patch aggiornate), Always-On VPN su mobile, IP dedicato in whitelist banche e portali pubblici. Risultato: zero incidenti di movimento laterale; onboarding cliente ridotto del 30%; quattro tentativi di accesso esterno bloccati con restrizioni geografiche e alert.
FAQ: 10 domande frequenti approfondite
1. VPN è legale per le imprese in Russia?
Sì, una VPN aziendale è legale. Non deve essere usata per accedere a risorse vietate. L’essenziale per il business è garantire conformità con la 152-FZ, localizzazione PII in Russia e corretta gestione del trasferimento transfrontaliero quando necessario.
2. Cosa scegliere: WireGuard, OpenVPN o IKEv2?
WireGuard offre velocità e semplicità per mobile e cloud; OpenVPN è flessibile e compatibile; IKEv2/IPsec è lo standard per tunnel tra uffici e router. Spesso si usa un ibrido: IKEv2 per sedi, WireGuard per dipendenti.
3. Serve un IP dedicato?
Se usi banche clienti, sistemi di pagamento, posta aziendale, integrazioni API e vuoi whitelist e reputazione IP stabile — sì, l’IP dedicato facilita molto la gestione e la trasparenza dell’attività di rete.
4. Come assicurare che i PII non escano dai confini?
Usa hub localizzati in RU, tunnel completo per ruoli che trattano PII, politiche di routing rigorose e DNS aziendali. Se serve, pseudonimizzazione e tokenizzazione al confine.
5. Come garantire prove per verifiche?
Mantenere log di autenticazioni e attività, conservarli in Russia; avere regolamenti e schemi flussi aggiornati; registro modifiche config; report rotazione chiavi; protocolli onboarding/offboarding; registrazione incidenti e risposte.
6. Qual è la dotazione minima di sicurezza per SMB?
MFA, segmentazione per ruoli, suite cifratura aggiornate, log centralizzati, aggiornamenti regolari, monitoraggio base anomalie, hub di backup.
7. Come gestire i dispositivi personali dei dipendenti?
BYOD solo con politiche rigide: MDM/EMM, crittografia disco, policy password, containerizzazione, restrizioni root/jailbreak, controllo app. Altrimenti dispositivi aziendali.
8. Come misurare l’efficacia della VPN?
Metriche chiave: disponibilità tunnel, latenza p95, frequenza reconnect, MTTR medio, percentuale utenti con MFA, completezza log, pass rate test regolari routing.
9. Si può fare a meno dei log «per privacy dipendenti»?
No. I log sono obbligatori per sicurezza e compliance. Soluzione: minimizzare eventi raccolti, limitare accessi ai log, anonimizzare dove possibile e consentito.
10. Quanto tempo per un setup base operativo?
Un paio d’ore per un setup base: server virtuale in RU, installazione WireGuard/OpenVPN, generazione chiavi, configurazione per 3-5 utenti, rotte base, MFA e invio log. Dopo si aggiustano policy, segmentazioni e backup.
Conclusione: riepilogo e prossimi passi
La VPN non è solo un “tubo cifrato”. Per le piccole imprese in Russia è uno strumento di gestione del rischio, conformità alla 152-FZ, localizzazione dati e prevedibilità delle integrazioni. Principi chiave: progettare Legal-by-Design, mantenere i PII in Russia, minimizzare accessi, tracciare eventi e regolamenti, formare il personale e testare l’infrastruttura. Parti praticamente da tre passi: 1) descrivi i flussi dati e scegli topologia (Cloud-Hub, Office-Mesh o Zero-Trust-Lite); 2) implementa un hub pilota in RU con MFA, logging e IP dedicato; 3) stabilizza onboarding/offboarding, rotazioni chiavi e risposta a incidenti. Dopo 2-4 settimane puoi passare dalla fase pilota a produzione e ridurre l’80% dei rischi base. Poi monitoraggio, miglioramento metriche e revisioni regolari. Così la VPN non sarà un problema, ma un vantaggio competitivo: servizi disponibili, dati clienti protetti, verifiche sicure e partner che si fidano delle tue integrazioni.