3X-UI, Hiddify o Marzban nel 2026: come scegliere e configurare una VPN self-hosted — guida passo dopo passo
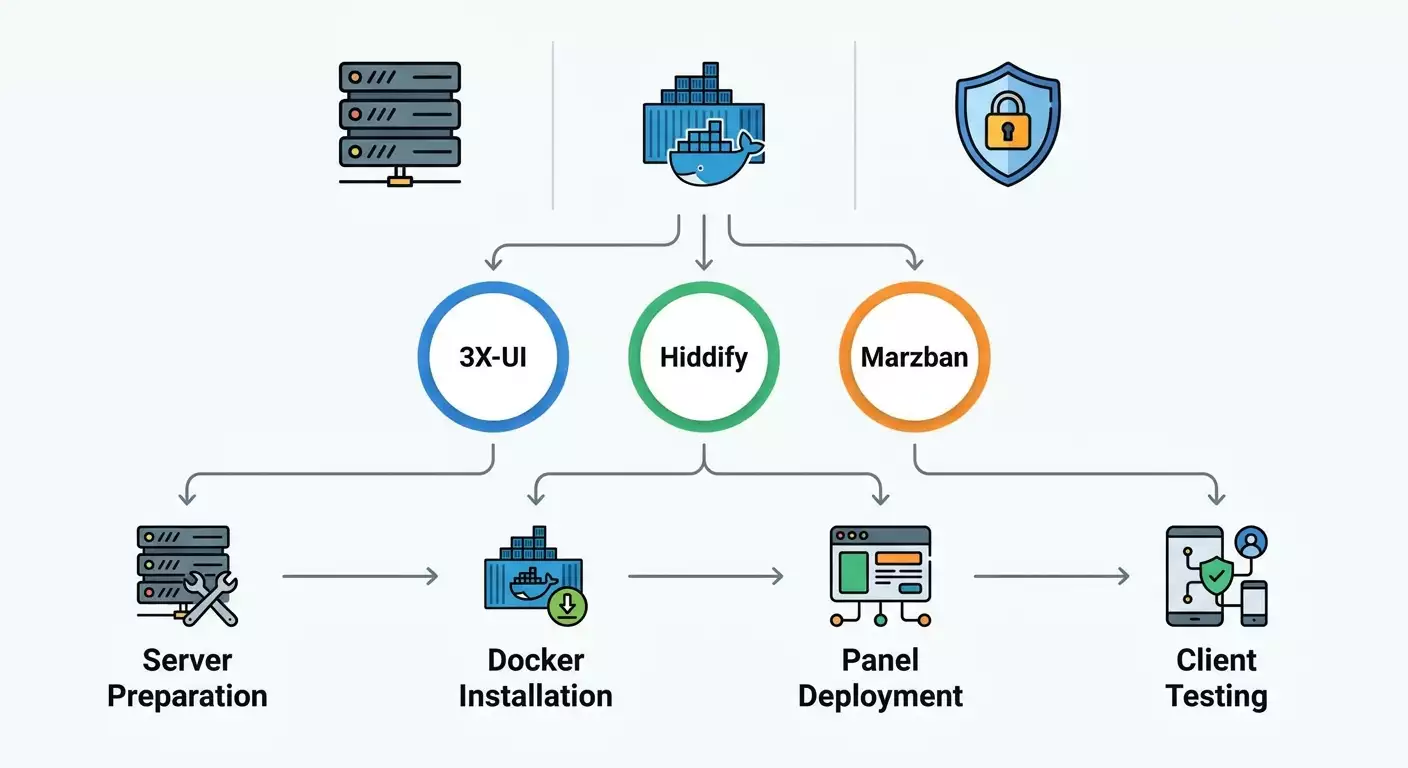
Guida passo dopo passo per principianti: confrontiamo 3X-UI, Hiddify e Marzban, scegliamo il pannello adatto alle tue esigenze e configuriamo una VPN self-hosted da zero. In 2-4 ore avrai un server operativo, utenti, dominio e TLS, più checklist e soluzioni ai problemi.
Contenuto dell'articolo
- Introduzione
- Preparazione preliminare
- Concetti base
- Passo 1: scelta del pannello tramite checklist
- Passo 2: configurare vps e preparare linux
- Passo 3: installazione docker e protezione di base
- Passo 4: deploy 3x-ui — partenza rapida
- Passo 5: deploy hiddify — preset bypass e comodità
- Passo 6: deploy marzban — scala e controllo
- Verifica finale
- Errori tipici e soluzioni
- Opzioni aggiuntive
- Faq
- Conclusione
Introduzione
In questa guida pratica sceglierai passo dopo passo il pannello VPN più adatto per il tuo server self-hosted nel 2026, confronterai 3X-UI, Hiddify e Marzban, configurerai un VPS, installerai il pannello, creerai utenti e testerai la connessione su telefono e computer. Affronteremo i problemi più comuni, offrendo istruzioni chiare senza gergo superfluo, e alla fine avrai una VPN funzionante con configurazioni moderne e un’interfaccia di amministrazione semplice da usare.
La guida è pensata per principianti ma include sezioni avanzate: imparerai non solo a cliccare pulsanti, ma anche a capire il perché di ogni impostazione e come evitare problemi. Se necessario, potrai scalare la soluzione per la famiglia, il team o una piccola impresa, ottimizzando la rete per streaming, conferenze e gaming.
È utile avere conoscenze base dei comandi Linux, come connettersi via SSH e la differenza tra TCP e UDP in termini di utilizzo. Ma anche se non hai mai configurato una VPN, seguendo i passaggi tutto andrà liscio.
Tempo previsto: 2–4 ore per la prima installazione, comprensive di acquisto VPS, installazione pannello, creazione utenti e test clienti. Se hai esperienza con Linux e Docker, puoi completare in 60–90 minuti.
Preparazione preliminare
Prima di iniziare, assicurati di avere accesso a un server cloud o host fisico con indirizzo IPv4 pubblico. Per la massima compatibilità nel 2026, usa la versione LTS aggiornata di Ubuntu Server o Debian. Sceglieremo un pannello per la dimostrazione, ma mostreremo anche come installare tutti e tre per fare un confronto.
Strumenti e accessi necessari
- Server cloud (VPS) o dedicato con IPv4 pubblico.
- Client SSH sul tuo computer (integrato su macOS e Linux; su Windows puoi usare il terminale integrato o qualsiasi altro terminale).
- Diritti di amministratore sul server (root o utente con sudo).
- Preferibile un nome di dominio per ottenere certificati TLS e semplificare la connessione dei client.
Requisiti di sistema
- Sistema operativo: Ubuntu Server 22.04/24.04 LTS o Debian 12.
- CPU: 1–2 vCPU sufficienti per famiglia o piccolo team.
- RAM: 1–2 GB per 3X-UI, 2–4 GB per Hiddify e Marzban con pannelli, metriche e margine.
- Disco: 10–20 GB SSD.
- Rete: canale stabile da almeno 100 Mbps, porte aperte 22/SSH, 80/HTTP, 443/HTTPS, e porte UDP per WireGuard se previsto.
Cosa installare
- Aggiornamenti di sistema e strumenti base (htop, curl, tar, unzip, jq opzionale).
- Docker e plugin docker compose (dai repository del sistema operativo).
- UFW o altro firewall per protezione base.
- Fail2ban per ridurre il rischio di attacchi brute force su SSH.
Backup
Se stai migrare da una VPN già in funzione, esporta in anticipo le configurazioni utenti e le chiavi. Per nuove installazioni, crea una cartella locale sul tuo laptop dove archivierai i file di esportazione, le chiavi tls create manualmente e il file docker-compose.yml.
⚠️ Attenzione: Verifica le leggi nel tuo Paese sull’uso delle VPN. Questa guida è a scopo educativo. Sei responsabile della conformità legale e dell’uso della VPN.
Concetti base
Prima di scegliere il pannello, è importante capire alcuni termini semplicemente.
- VPN self-hosted — VPN che gestisci su un tuo server, con pieno controllo su tutto: dai log agli aggiornamenti.
- Pannello di controllo — interfaccia web per creare utenti, assegnare configurazioni, attivare/disattivare protocolli, limiti di traffico ecc.
- Xray/Reality/Trojan/VMess/VLESS — protocolli popolari e tecniche di offuscamento del traffico per bypassare blocchi e aumentare la privacy. Nel 2026 VLESS-REALITY e Trojan rimangono scelte pratiche.
- TLS/HTTPS — cifratura del traffico con certificato per nome a dominio, fondamentale per sicurezza e funzionamento fluido delle app.
- WireGuard — protocollo VPN super leggero a livello kernel, ideale per velocità e stabilità. Nei pannelli può essere un modulo separato o installato in parallelo.
- Docker — i container semplificano installazione e aggiornamenti evitando conflitti di dipendenze.
- UFW/Firewall — scudo base per connessioni in ingresso, apre solo le porte necessarie.
Come funziona: i client su telefono o PC si connettono al tuo server usando i protocolli configurati e navigano utilizzando il tuo IP. Il pannello gestisce configurazioni e utenti, mentre Xray/WireGuard si occupano di cifratura e routing.
Importante: server stabile e aggiornato è cruciale. Serve monitoraggio disponibilità. Un dominio con TLS corretto riduce problemi di connessione e aumenta fiducia nei certificati.
Passo 1: scelta del pannello tramite checklist
Obiettivo del passo
Determinare quale pannello — 3X-UI, Hiddify o Marzban — risponde meglio alle tue esigenze e fissare il piano su carta.
Istruzioni
- Definisci l’obiettivo: VPN personale, per famiglia, team fino a 20 persone o con accessi commerciali.
- Indica le priorità: velocità e semplicità, routing flessibile e offuscamento anti-blocco, integrazioni e gestione fatturazione.
- Scegli almeno un protocollo: VLESS-REALITY per aggirare blocchi, Trojan per stabilità, e WireGuard per gaming e alta velocità.
- Confronta i pannelli: 3X-UI è leggero e rapido, ideale per configurazioni minime VLESS/Trojan; Hiddify è un «coltellino svizzero» con preset di bypass, auto-configurazione, perfetto se non vuoi scervellarti sulle impostazioni; Marzban è avanzato, con sistema utenti flessibile e integrazioni, ottimo per scalare.
- Scegli: se sei un principiante e vuoi il minimo sforzo, parti da 3X-UI. Se operi in ambiente «ostile» ai bypass e servono preset pronti, scegli Hiddify. Se prevedi decine o centinaia di utenti, prendi Marzban.
- Annota il piano: «Pannello: … Protocolli: … Dominio: … Porte: … Numero utenti: …». È il tuo schema.
Consiglio: In caso di dubbi, inizia con 3X-UI per un successo rapido in 30–60 minuti, poi installa Hiddify e Marzban su porte test in parallelo per confrontare.
✅ Controllo: Hai scelto un pannello e definito i protocolli. Piano chiaro e scritto.
Problemi comuni e soluzioni
- Difficoltà a scegliere pannello. Soluzione: parti da 3X-UI e cerca poi se serve.
- Dubbio sui protocolli. Soluzione: VLESS-REALITY e WireGuard coprono quasi tutti gli scenari 2026.
Passo 2: Configurare VPS e preparare Linux
Obiettivo del passo
Preparare server pronto per installare pannelli, utente sudo, sistema aggiornato e porte necessarie aperte.
Istruzioni
- Crea VPS in regione vicina a te o utenti. Usa Ubuntu 22.04/24.04 o Debian 12.
- Registra indirizzo IPv4 pubblico, login root e password o chiave.
- Connettiti via SSH: su macOS/Linux digita ssh root@IP, su Windows usa SSH in terminale. Sostituisci IP con indirizzo server.
- Crea amministratore: adduser vpnadmin. Inserisci password e dettagli.
- Assegna permessi: usermod -aG sudo vpnadmin.
- Abilita sincronizzazione oraria: timedatectl set-ntp true e imposta fuso: timedatectl set-timezone UTC (o il tuo).
- Aggiorna sistema: apt update && apt upgrade -y.
- Installa strumenti base: apt install -y curl htop unzip tar jq.
- Rafforza sicurezza SSH: modifica /etc/ssh/sshd_config, cambia Port in 2222, PasswordAuthentication no (se usi chiavi), PermitRootLogin no. Salva.
- Aggiungi regole firewall UFW: apt install -y ufw, poi ufw default deny incoming, ufw default allow outgoing, ufw allow 2222/tcp, ufw allow 80/tcp, ufw allow 443/tcp. Per WireGuard, aggiungi ufw allow 51820/udp.
- Abilita UFW: ufw enable, conferma Y. Riconnettiti ssh -p 2222 vpnadmin@IP con nuova porta.
- Installa Fail2ban: apt install -y fail2ban, verifica servizio attivo con systemctl status fail2ban.
⚠️ Attenzione: Se disabiliti l’autenticazione con password SSH, assicurati che le chiavi funzionino; altrimenti perdi accesso. Prima di riavviare sshd, verifica di avere sessione aperta e accesso con chiave.
Consiglio: Annota le porte aperte per facilitare configurazioni pannelli e risoluzione problemi.
✅ Controllo: Accesso SSH sulla porta 2222 con utente vpnadmin abilitato a sudo. UFW attivo con porte corrette aperte. Ora e fuso orario corretti.
Problemi comuni e soluzioni
- Accesso perso dopo cambio porta SSH. Soluzione: usa console VPS provider, riporta porta a 22 o correggi regole UFW.
- UFW blocca accesso web. Soluzione: verifica porte 80/443 aperte e nessun deny sopra allow.
Passo 3: Installazione Docker e protezione di base
Obiettivo del passo
Preparare ambiente per installazione container pannelli, semplificando aggiornamenti e rollback.
Istruzioni
- Installa Docker dai repository: sudo apt install -y docker.io docker-compose-plugin.
- Aggiungi vpnadmin al gruppo docker: sudo usermod -aG docker vpnadmin, poi esci e rientra per applicare.
- Controlla versioni: docker --version e docker compose version devono restituire info senza errori.
- Crea cartella lavoro: mkdir -p ~/vpn-panels && cd ~/vpn-panels.
- Crea sottocartelle per ogni pannello: mkdir 3xui hiddify marzban.
- Prepara cartella per TLS e dominio: mkdir -p ~/vpn-panels/certs e decidi dominio, esempio vpn.example.com. Registra dominio e configura A record presso registrar. Qui non scriviamo indirizzi specifici.
- Verifica che porte 80 e 443 siano libere: sudo ss -tulpn | grep -E ':80|:443' non deve mostrare servizi se pannello non attivo.
Consiglio: Se prevedi più pannelli sullo stesso server, assegna a ciascuno un dominio e porte dedicate per evitare conflitti su 80/443.
✅ Controllo: Docker installato, docker e docker compose funzionanti. Cartelle pannelli e certificati create. Porte 80/443 libere.
Problemi comuni e soluzioni
- Comando docker non trovato. Soluzione: rientra nella sessione o esegui newgrp docker, verifica installazione docker.io.
- Porte 80/443 occupate. Soluzione: ferma servizi inutili o modifica configurazione reverse proxy su porte alternative.
Passo 4: Deploy 3X-UI — partenza rapida
Obiettivo del passo
Installare pannello leggero 3X-UI, creare rapidamente prima configurazione VLESS-REALITY o Trojan e verificare connessione.
Istruzioni
- Vai nella cartella del pannello: cd ~/vpn-panels/3xui.
- Crea docker-compose.yml con configurazione minima: definisci servizio 3xui con immagine pannello, web admin su porta (es. 2053), volumi per config e log, restart always. Usa immagine mhsanaei/3x-ui:latest.
- Crea file .env con variabili: XUI_PORT=2053, XUI_USERNAME=admin, XUI_PASSWORD=password_sicura (almeno 14 caratteri).
- Avvia pannello: docker compose up -d. Verifica che container sia healthy: docker ps.
- Apri porta in UFW: sudo ufw allow 2053/tcp.
- Connettiti all’interfaccia web tramite browser usando IP o dominio con porta 2053 e protocollo indicato. Inserisci login e password da .env.
- Crea primo istanza: seleziona protocollo VLESS-REALITY o Trojan (stabile e ben supportato nel 2026). Usa porta 443 per TLS e dominio puntato al server. Attiva ottenimento certificato automatico.
- Salva configurazione e genera certificato TLS. Attendi stato "emesso" e "collegato con successo".
- Crea utente: definisci login, limite traffico (es. 200 GB/mese), durata, uno o più dispositivi. Salva.
- Scarica o copia link configurazione client: codice QR o URI.
Consiglio: Crea subito un secondo amministratore con password diversa e poi disattiva login standard incorporato se supportato, per maggiore sicurezza.
Risultato atteso
Pannello accessibile su porta 2053, certificato TLS emesso, utente creato con configurazione VLESS-REALITY o Trojan. Pronto per test su telefono.
✅ Controllo: Usa app client su smartphone per scansionare QR dalla dashboard e connetterti. Stato diventa "Connesso" e pannello mostra sessione attiva.
Problemi e soluzioni
- Certificato non emesso. Motivo: dominio non punta all’IP o porta 80 chiusa. Soluzione: verifica A record e UFW su 80/443 e riprova emissione.
- Pannello non raggiungibile. Motivo: porta 2053 chiusa. Soluzione: ufw allow 2053/tcp, controlla log container con docker logs.
- Client non si connette. Motivo: porta sbagliata o orario server errato. Soluzione: verifica timedatectl status e configurazione porta.
Passo 5: Deploy Hiddify — preset bypass e comodità
Obiettivo del passo
Installare pannello Hiddify in container, ottenere preset pronti per aggirare blocchi e gestire centralmente configurazioni per più utenti e dispositivi.
Istruzioni
- Entra nella cartella pannello: cd ~/vpn-panels/hiddify.
- Crea docker-compose.yml con servizio pannello su immagine hiddify/hiddify-manager:latest, admin su porta (es. 2087), volumi per config, restart always.
- Crea .env con dati admin e dominio: HIDDIFY_PORT=2087, ADMIN_USERNAME=admin, ADMIN_PASSWORD=password_sicura, DOMAIN=vpn.dominio.
- Avvia pannello: docker compose up -d. Attendi container funzionante: docker ps.
- Apri porta admin: sudo ufw allow 2087/tcp.
- Accedi via web, segui setup iniziale. Attiva modalità bypass: abilita VLESS-REALITY, se serve Trojan e offuscazioni aggiuntive. Imposta dominio e attiva ottenimento certificati.
- Salva configurazione. Aspetta stato verde per ogni componente.
- Crea utente o gruppi, definisci durata e limiti. Genera configurazioni nei formati preferiti, incluso QR.
- Facoltativo: attiva metriche e monitoraggio traffico direttamente in pannello per tenere sotto controllo consumi.
Consiglio: Usa su Hiddify domini o sottodomini diversi per protocolli distinti, questo migliora flessibilità e resilienza ai filtraggi.
Risultato atteso
Hiddify operativo su porta 2087, certificato emesso, preset bypass impostato, utente creato con configurazioni client pronte.
✅ Controllo: Connettiti da telefono e computer con diversi protocolli (es. VLESS-REALITY e Trojan) e verifica che pannello riporti sessioni attive e contatori traffico che crescono.
Problemi e soluzioni
- Alcuni preset non partono. Motivo: conflitti porte o container bloccati. Soluzione: controlla docker ps, log e cambia porte se 80/443 occupate.
- Certificati non emessi. Motivo: dominio non risolve. Soluzione: verifica DNS presso registrar.
Passo 6: Deploy Marzban — scala e controllo
Obiettivo del passo
Installare Marzban in container, configurare utenti con limiti e scadenze diverse, abilitare protocolli e assicurarsi che il pannello supporti la crescita.
Istruzioni
- Vai nella cartella pannello: cd ~/vpn-panels/marzban.
- Crea docker-compose.yml con immagini: core marzban/gozargah:latest (usa nome gozargah/marzban:latest), plus reverse proxy su 80/443 e storage configurazioni. Mappa porta admin, es. 2096.
- Crea .env con ADMIN_USERNAME, ADMIN_PASSWORD, MARZBAN_PORT=2096, DOMAIN=vpn.dominio.
- Avvia pannello: docker compose up -d. Verifica con docker ps.
- Apri porta admin: sudo ufw allow 2096/tcp.
- Accedi web, crea primo admin, configura dominio e abilita emissione certificati.
- Aggiungi protocolli: VLESS-REALITY e Trojan. Imposta porte e domini, assicurati che non ci siano conflitti con altri pannelli.
- Crea piani tariffari: es. "Standard" - 200 GB, 2 dispositivi, 30 giorni; "Premium" - 500 GB, 5 dispositivi, 90 giorni.
- Crea utenti e associa ai piani. Salva configurazioni e QR per client.
Consiglio: Marzban è comodo per gestire gruppi utenti e integrazioni con fatturazione esterna. Se usi ora solo per te, tieni a mente questa possibilità ma scegli una struttura nomi chiara.
Risultato atteso
Pannello accessibile su porta 2096, certificati emessi, protocolli abilitati, piani tariffari creati e utenti operativi.
✅ Controllo: Connetti utente di prova, verifica conteggio traffico secondo piano e corretta visualizzazione scadenza.
Problemi e soluzioni
- Pannello non emette certificati. Motivo: dominio non puntato. Soluzione: registra A record e ripeti procedura.
- Conflitto porte con altri pannelli. Soluzione: modifica porte admin e servizi in docker-compose.yml e aggiorna UFW.
Verifica finale
Checklist
- Accesso SSH su porta non standard funzionante.
- UFW attivo e con porte necessarie aperte.
- Almeno un pannello (o tutti e tre su porte diverse) accessibile da internet.
- Certificati emessi e validi.
- Creato almeno un utente e caricato su client.
- Connessione funzionante da telefono e PC.
Come testare
- Connettiti da smartphone sia in Wi-Fi sia in rete mobile — deve funzionare in entrambi i casi.
- Verifica velocità con qualsiasi servizio popolare — dati dipendono da piano server e localizzazione.
- Apri servizi esigenti in routing (video, streaming, videochiamata) e assicurati stabilità.
- Nel pannello osserva crescita contatori traffico e visualizzazione sessioni.
Indicatori di successo
- Tempo di connessione inferiore a 3 secondi.
- Connessione stabile per 30–60 minuti senza cadute.
- Larghezza banda in linea con attese per regione e piano.
Errori tipici e soluzioni
- Pannello non apre: porta non permessa in UFW. Soluzione: aggiungi ufw allow porta/tcp e controlla docker ps.
- Certificato non emesso: record DNS errato. Soluzione: verifica A record a IP server e apri porta 80.
- Client non si collega: orario server sbagliato. Soluzione: attiva NTP e imposta fuso corretto.
- Bassa velocità: canale stretto o server sovraccarico. Soluzione: cambia regione server, migliora piano o usa WireGuard per utenti interessati.
- Cadute in rete mobile: filtraggio aggressivo. Soluzione: usa VLESS-REALITY con dominio studiato e attiva mascheramenti aggiuntivi su Hiddify.
- Conflitti porte con più pannelli: duplicazione 80/443. Soluzione: usa reverse proxy comune e sottodomini diversi o separa porte servizi.
- Perso password admin: non annotata. Soluzione: ricrea account via variabili d’ambiente e riavvia container.
Opzioni aggiuntive
Impostazioni avanzate
- Reverse proxy e unico punto di accesso: installa proxy leggero e configura sottodomini per ogni pannello per non esporre porte admin su numeri non standard.
- WireGuard parallelo: installa wireguard-tools e crea interfaccia wg0 su porta 51820/udp per velocità e bassa latenza in gaming. Gli utenti potranno scegliere protocollo secondo necessità.
- Rotazione domini: prepara sottodomini multipli per switch dinamico e aggirare blocchi locali.
- Backup: esporta regolarmente configurazioni utenti e salva docker-compose.yml e .env in luogo sicuro.
Ottimizzazioni
- MTU e MSS: nelle reti mobili riduci MTU sul tunnel o attiva ottimizzazione MSS per evitare frammentazioni.
- QoS: se server in infrastruttura propria, imposta priorità traffico per videochiamate.
- Aggiornamenti programmati: aggiorna Xray e pannelli fuori orario lavorativo, facendo prima snapshot disco o backup configurazioni.
Consiglio: Tieni un file testo "changelog" per annotare ogni modifica di porte, domini e parametri. Facilita rollback.
Consiglio: Per usi sensibili, dedica un server solo a WireGuard con pochi utenti per controllare meglio le prestazioni.
Consiglio: Con Marzban pianifica a priori struttura piani tariffari per evitare migrazioni manuali utenti.
Consiglio: In 3X-UI sperimenta diverse combinazioni di cifrature e offuscamenti su pochi utenti test prima di applicare a tutta la base.
Consiglio: In Hiddify non attivare tutti i preset subito; inizia con uno o due per facilitare individuazione problemi in caso di malfunzionamenti.
FAQ
Domanda: Come configurare velocemente una VPN se ho solo un’ora?
Risposta: Scegli 3X-UI, usa un solo dominio, VLESS-REALITY su 443, crea un utente e testa la connessione. I passaggi minimi prendono 45–60 minuti con VPS e dominio già pronti.
Domanda: Qual è il miglior protocollo nel 2026?
Risposta: Per aggirare filtri: VLESS-REALITY. Per velocità e gaming: WireGuard. Per compatibilità: Trojan. Combina secondo necessità.
Domanda: Serve un dominio?
Risposta: Consigliato. Facilita emissione TLS e migliora successo connessioni in reti complesse. Si può fare senza, ma rischio problemi cresce.
Domanda: Posso usare più pannelli sullo stesso server?
Risposta: Sì, separa porte admin e usa reverse proxy con sottodomini per evitare conflitti su 80/443.
Domanda: Come capire se il server regge il carico?
Risposta: Monitora CPU e RAM con htop, misura latenza e velocità nelle ore di punta, controlla log disconnessioni. Se limiti superati, scala verticalmente o orizzontalmente.
Domanda: Cosa scegliere per famiglia di 5–7 persone?
Risposta: 3X-UI o Hiddify con VLESS-REALITY e profilo WireGuard per gaming. Copre il 99% dei casi.
Domanda: Cosa scegliere per 50+ utenti?
Risposta: Marzban: gestione flessibile, piani, conteggio traffico e ottime basi per integrazioni.
Domanda: Cosa fare in caso di blocchi massivi?
Risposta: Prepara domini di riserva, attiva mascheramenti Hiddify extra, tieni profilo WireGuard come "piano B" e considera server in regioni diverse.
Domanda: Posso fare senza Docker?
Risposta: Sì, ma Docker rende aggiornamenti e rollback più semplici, senza conflitti di dipendenza.
Domanda: Dove conservare backup?
Risposta: Su supporto locale criptato e in cloud protetto senza accesso pubblico. Controlla periodicamente i restore.
Conclusione
Hai completato l’intero percorso: scelto pannello con checklist, preparato server, installato Docker, distribuito 3X-UI, Hiddify o Marzban, emesso certificati, creato utenti e testato connessioni su telefono e PC. Ora hai una VPN self-hosted funzionante, aggiornata al 2026 in protocolli e configurazioni.
Puoi approfondire l’automazione, aggiungere monitoraggio, pianificare backup e scalabilità. Se ti servono profili pronti per regioni diverse o gruppi utenti, amplia i pannelli o usa il più adatto su server multipli.
vpn.how offre server VPN personali con IP dedicato. Le località, i protocolli e i prezzi disponibili sono indicati sul sito e nel tuo account. I metodi di pagamento e il totale vengono mostrati al pagamento. Scegli un server
Riepilogo scelte:
- 3X-UI — complessità minima e avvio veloce. Perfetto per piccoli gruppi e "amici".
- Hiddify — preset comodi per bypass e logica pronta per ambienti complessi. Ottimo per principianti che vogliono un "coltellino svizzero" out-of-the-box.
- Marzban — scelta robusta per crescita, piani flessibili e controllo utenti su larga scala.
Scegli la strada più adatta a te e sviluppa l’infrastruttura passo passo. Con questa guida hai basi solide per ottenere risultati e mantenerli a lungo.
Editore: vpn.how