ZTNA vs VPN en 2026 : quand le VPN classique ne suffit plus et comment migrer
Guide complet pour choisir entre Zero Trust Network Access et VPN classique en 2026 : différences, évaluation de la maturité, planification de la migration, erreurs à éviter et résultats concrets. Checklists, cadres méthodologiques, cas pratiques et outils.
Contenu de l'article
- Introduction : pourquoi ce sujet est d’actualité
- Notions de base : concepts fondamentaux
- Approfondissement : aspects avancés
- Pratique 1 : cadre de choix entre vpn, ztna et hybride
- Pratique 2 : migration vers ztna pas à pas
- Pratique 3 : renforcer le vpn d’entreprise en 2026
- Pratique 4 : scénarios hybrides vpn + ztna
- Erreurs fréquentes : ce qu’il ne faut pas faire
- Outils et ressources
- Cas pratiques et résultats
- Faq : questions complexes sur ztna et vpn
- Conclusion : quelles prochaines étapes
Introduction : pourquoi ce sujet est d’actualité
L’année 2026 a définitivement installé le travail hybride, accéléré la transformation numérique et renforcé les exigences en matière de cyberrésilience. Le VPN classique, qui il y a dix ans semblait être la solution universelle pour l’accès à distance, limite aujourd’hui souvent les entreprises : il augmente la latence, élargit la surface d’attaque et complique le contrôle d’accès aux applications et aux données. Parallèlement, le Zero Trust Network Access (ZTNA), initialement une technologie de niche, est devenu le standard de facto pour l’accès aux ressources d’entreprise, en s’intégrant aux systèmes IAM, EDR/MDM et politiques de sécurité. Dans cet article, nous décortiquons : les différences entre ZTNA et VPN, à qui et quand migrer, comment lancer un proof of concept sans risque pour l’entreprise, et comment gérer une architecture hybride où VPN et ZTNA cohabitent harmonieusement. Vous y trouverez des cadres décisionnels, des plans étape par étape, des checklists, des cas concrets avec chiffres et les outils pour passer de la théorie à la pratique.
Notions de base : concepts fondamentaux
Qu’est-ce que le VPN classique
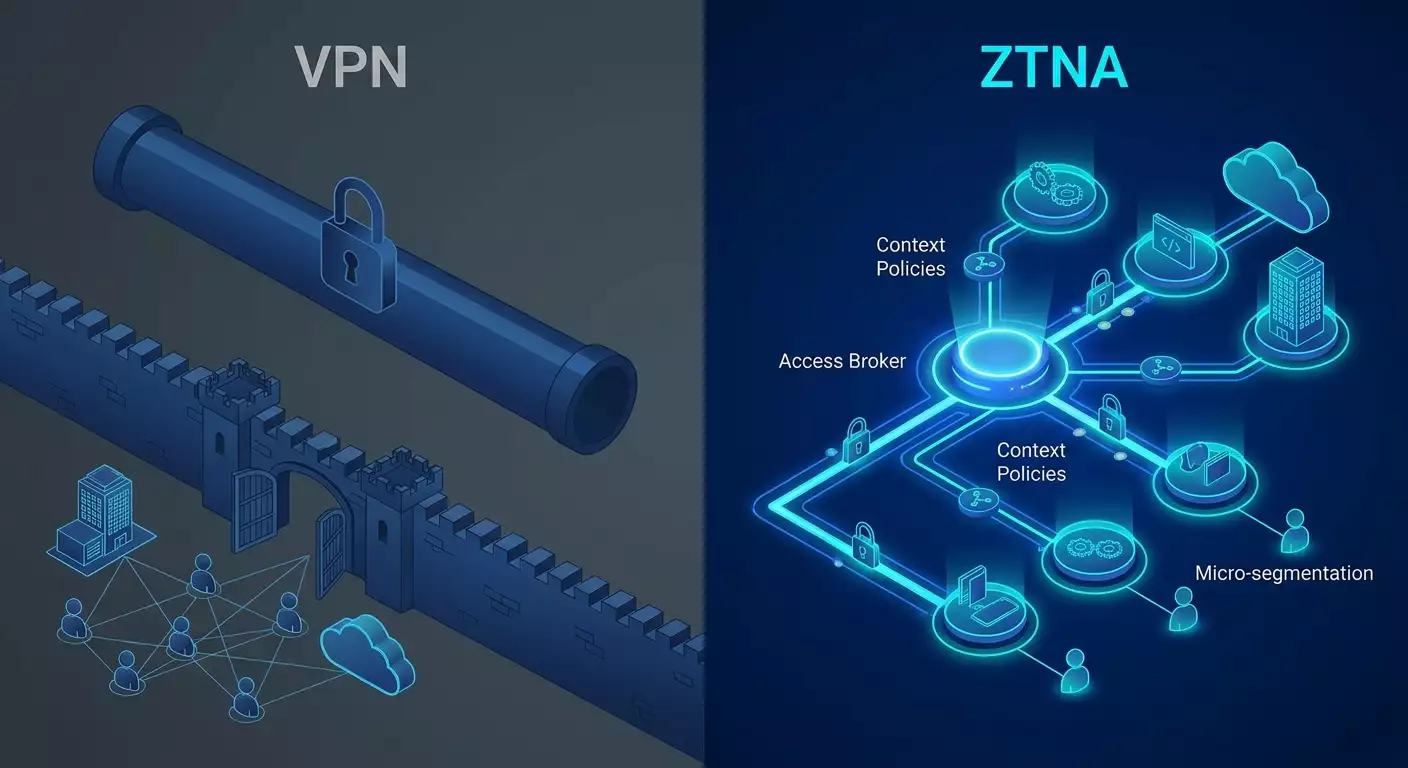
Le VPN (Virtual Private Network) crée un tunnel chiffré entre l’appareil de l’utilisateur et le réseau d’entreprise au niveau IP (L3) ou au niveau lien (L2). Une fois connecté, l’appareil devient logiquement partie intégrante du réseau : il accède à une multitude de segments, services et ports, sauf restriction via filtrage supplémentaire. Principales caractéristiques : chiffrement du trafic, intégrité, authentification, accès réseau complet. Techniquement, on utilise IPsec/IKEv2, SSL VPN, OpenVPN, WireGuard, L2TP, SSTP. Le contrôle d’accès repose souvent sur des ACL réseau, groupes AD, routage statique et pare-feux.
Qu’est-ce que le ZTNA
Le ZTNA (Zero Trust Network Access) applique le principe de confiance zéro : ne jamais faire confiance par défaut, mais vérifier chaque requête selon le contexte. L’accès est donné non pas au réseau, mais à une application précise (L7), en fonction de l’identité authentifiée de l’utilisateur, du statut de l’appareil (posture), du risque de session et de politiques dynamiques. Architecturé autour d’un courtier d’accès (Policy Enforcement Point), d’un moteur de décision (Policy Decision Point), de connecteurs applicatifs et d’un client agent ou proxy sans agent, il communique le plus souvent via TLS/mTLS, QUIC, avec des microtunnels par session et le principe du moindre privilège.
Principales différences
- Unité d’accès : VPN — réseau/segment ; ZTNA — application/opération.
- Modèle de confiance : VPN — confiance après authentification ; ZTNA — vérification continue (identité, posture, risque).
- Granularité des politiques : VPN — IP/port ; ZTNA — utilisateur/rôle/attributs (RBAC/ABAC) au niveau URL/API/méthode.
- Exposition : VPN — expose le réseau ; ZTNA — masque le réseau et délivre uniquement les applications nécessaires (software-defined perimeter).
- Performance : VPN — souvent concentrateur centralisé avec backhaul ; ZTNA — PoP distribués, breakout local, optimisation SaaS/cloud.
- Observabilité : VPN — logs de sessions réseau ; ZTNA — télémétrie des sessions applicatives, signaux de risque, événements contextuels.
Approfondissement : aspects avancés
Architecture ZTNA 2.0
Le ZTNA moderne en 2026 n’est pas un simple proxy inversé. C’est un courtier « identity-aware » prenant ses décisions sur la base des attributs utilisateurs (IdP, groupes, SSO), de l’état des appareils (EDR/MDM, certificats, TPM/attestation de plateforme), du contexte de la session (géolocalisation, horaire, anomalies), de la classification de l’application et de la sensibilité des données. En coulisse : PDP/PEP, langage politique (OPA/Rego ou DSL propriétaire), microtunnels par requête, mTLS pour authentification mutuelle, intégration DLP/CASB, scoring comportemental des risques.
Protocoles et canaux
- QUIC/HTTP3 : réduit la latence en cas de perte de paquets et sur réseaux mobiles, améliorant l’expérience du télétravail.
- mTLS : garantit la confiance mutuelle entre client et courtier, limitant les risques MITM et compromission des tokens.
- DNS-over-HTTPS/TLS : intégré au client ZTNA pour appliquer les politiques dès la résolution des noms avant établissement de session.
- Split application tunneling : le trafic destiné aux applications autorisées passe par le courtier, le reste va directement sur Internet avec contrôle local.
Gestion des politiques
Le changement principal : passer de règles réseau statiques à des politiques dynamiques basées sur le contexte. RBAC (rôle-droits) est complété par ABAC (attributs : département, appareil, localisation, niveau de risque). Priorités : moindre privilège, accès juste-à-temps (JIT), permissions temporaires, approbation explicite pour opérations à haut risque, accès privilégié via PAM.
Micro-segmentation
Le périmètre réseau s’estompe. La micro-segmentation déporte le contrôle du réseau vers le contexte applicatif : chaque service est isolé, l’accès étant attribué précisément. Cela réduit les mouvements latéraux en cas de compromis et accélère les enquêtes, car tout accès est logué au niveau applicatif.
Observabilité et forensic
ZTNA fournit une télémétrie couche 7 : qui accède à quelle ressource, quand, par quelle méthode, avec quel contexte embarqué. Les événements sont corrélés avec SIEM/SOAR, tandis que les signaux de risque (géolocalisation anormale, séquences de requêtes suspectes, scan intensif) déclenchent des actions correctives : ré-authentification, réduction des privilèges, isolation de l’appareil.
Pratique 1 : cadre de choix entre VPN, ZTNA et hybride
Critères d’évaluation
- Profil des applications : monolithique L3/accès admin — VPN ; applications web, API, SaaS — ZTNA.
- Appareil et posture : BYOD et mobiles — ZTNA avec contrôle agent ; portables gérés en interne — les deux options possibles.
- Géographie et latence : équipes distribuées et clouds — ZTNA/SDP avec PoP proches des utilisateurs.
- Conformité : besoins en segmentation et audit L7 — ZTNA ; trafic infra (OT) — VPN/IPsec industriel.
- Maturité opérationnelle : existant IAM, MDM/EDR, SIEM — préférence ZTNA ; sinon renforcer VPN et déployer ZTNA par étapes.
Matrice de scoring (approximative)
Évaluez de 1 à 5 : part des applications web, part du SaaS, part du BYOD, distribution géographique, granularité de contrôle requise, exigences d’audit. Total supérieur à 20 — priorité ZTNA, 12-20 — hybride, inférieur à 12 — VPN renforcé avec feuille de route ZTNA.
Décision par phases
- Court terme : corriger les points faibles du VPN (MFA, split-tunneling, stack performant WireGuard/OpenVPN).
- Moyen terme : ZTNA pour 2-3 applications critiques et équipes distantes.
- Long terme : ZTNA complet pour applications L7, conserver VPN pour admin L3 et protocoles spécifiques.
Pratique 2 : migration vers ZTNA pas à pas
Étape 1. Inventaire et catégorisation
- Listez les applications : web, client-serveur, bases de données, accès admin, OT.
- Classez les données : publiques, internes, confidentielles, réglementées.
- Identifiez les propriétaires d’applications et schémas d’accès actuels.
Étape 2. Préparation de la base Zero Trust
- Intégration avec IdP (SSO, SCIM) : identité unifiée, MFA, accès conditionnel.
- MDM/EDR et attestation appareils : politique de conformité (chiffrement disque, EDR actif, correctifs à jour, pas de root/jailbreak).
- Définissez le modèle de politiques : RBAC en base, ABAC pour applications sensibles.
Étape 3. Pilote ZTNA
- Sélectionnez 1-2 applications web à haute valeur avec accès externe (portails partenaires, interfaces admin).
- Configurez les connecteurs ZTNA en datacenter/cloud sans ouvertures entrantes dans le pare-feu.
- Connectez le SSO, activez MFA, fixez une politique de droits minimaux nécessaires.
- Implémentez les contrôles de posture et bloquez les appareils non sécurisés.
- Réalisez un UAT avec 20-50 utilisateurs, collectez métriques : latence, taux de connexion réussie, demandes support.
Étape 4. Extension de la couverture
- Ajoutez les applications par groupes selon criticité, automatisez l’onboarding via Terraform/Ansible et API fournisseur.
- Liez événements avec SIEM/SOAR : échecs de connexion, anomalies, élévations de privilèges.
- Activez accès JIT et lien avec demandes ITSM (ex. accès temporaire 2h via change request).
Étape 5. Mise hors service progressive des accès VPN superflus
- Analysez les usages réels, fermez progressivement les accès L3 lorsque ZTNA couvre les besoins.
- Laissez VPN uniquement pour admin L3, protocoles spécifiques et tunnels inter-sites.
Indicateurs clés
- Latence moyenne vers applications (ms) avant/après.
- % connexions réussies, % ré-authentifications basées sur le risque.
- Nombre d’incidents de mouvements latéraux et scans non autorisés.
- Délai d’émission (SLA) et de révocation (SLD) des accès.
- Réduction des tickets support liés à l’accès à distance.
Pratique 3 : renforcer le VPN d’entreprise en 2026
Protocoles et cryptographie
- Choisissez WireGuard pour performance et simplicité, OpenVPN si besoin de flexibilité L3/L4, IKEv2/IPsec pour compatibilité et intégration OS natives. L2TP/SSTP restent à usage fallback pour compatibilité.
- Utilisez chiffrement moderne (ChaCha20-Poly1305, AES-GCM), PFS, durée de vie des clés courte, validation stricte des certificats, blocage des algorithmes faibles.
Authentification et accès
- MFA par défaut : TOTP/WebAuthn, association aux appareils gérés.
- ACL de segmentation : accès aux sous-réseaux et ports spécifiques, split-tunneling pour réduire le backhaul.
- Accès dynamique : intégration IAM, assignation automatique des groupes et révocation via SCIM en cas de départ.
Observabilité
- Logs de sessions ingérés dans SIEM, NetFlow/IPFIX, alertes sur volumes anormaux, anomalies géographiques.
- Contrôle régulier des comptes désactivés et profils inutilisés.
Exploitation
- Pentests réguliers d’accès à distance et tests contre credential stuffing.
- Mise à jour automatique des clients, rejet des versions obsolètes, contrôle permanent des appareils (antivirus/EDR actifs).
- Runbooks incidents : blocage utilisateur, révocation certificats, rotation clés, forensic client.
Pratique 4 : scénarios hybrides VPN + ZTNA
Modèle 1 : ZTNA pour applications, VPN pour accès admin
Les utilisateurs accèdent aux applications web via ZTNA, tandis que les équipes opérationnelles et développeurs utilisent un VPN L3 vers des sous-réseaux isolés pour SSH/RDP/DB, souvent avec bastion PAM et accès JIT. Ce modèle assure granularité et réduit l’exposition.
Modèle 2 : ZTNA en couche autour des API privées
Pour l’accès inter-équipes entre services, remplacez les listes blanches IP par connecteurs ZTNA et mTLS avec attributs. La politique repose sur des identités de service et environnements (dev/test/prod), avec journalisation séparée.
Modèle 3 : segmentation des sites
Inter-sites en IPsec/SD-WAN, employés distants en ZTNA vers applications ; breakout Internet local, SaaS direct avec DLP/CASB, applications privées critiques via PoP ZTNA proche.
Modèle 4 : BYOD et partenaires
Pour partenaires externes et sous-traitants : ZTNA sans agent dans le navigateur, avec restrictions de téléchargement, filigranes, enregistrement de session et isolation forte. Pour employés BYOD : agent avec posture, containerisation des données d’entreprise.
Erreurs fréquentes : ce qu’il ne faut pas faire
- Transfert direct des règles VPN vers ZTNA : copier les listes réseau sans adaptation applicative vide le ZTNA de son sens.
- Ignorer la posture de l’appareil : un ZTNA sans contrôle appareil reste un proxy esthétique.
- Absence de responsables applicatifs : sans un propriétaire, les politiques deviennent chaotiques.
- Sous-estimer la performance DNS et PoP : les utilisateurs pâtissent de latence et blâment le ZTNA ; la géolocalisation des PoP est cruciale.
- Explosion trop rapide : vouloir tout migrer d’un coup mène à l’échec. Préférez une approche itérative par domaine/application.
- Pas de télémétrie ni SLO : sans métriques, difficile de démontrer la valeur ou cibler les goulots d’étranglement.
- Laisser des backdoors VPN : des groupes et comptes anciens avec droits excessifs sont souvent à l’origine d’incidents.
Outils et ressources
Catégories de solutions
- Plateformes Enterprise ZTNA/SSE/SASE : PoP cloud, large intégration IdP/EDR, politiques L7, CASB/DLP. Adaptées aux entreprises distribuées et environnements SaaS.
- Solutions ZTNA/SDP autonomes : agent+connecteur, déploiement on-premise/cloud privé, contrôle des données.
- VPN d’entreprise : OpenVPN, WireGuard, IKEv2/IPsec, intégrés IAM/SIEM, ACL, segmentation, concentrateurs haute disponibilité.
- Compléments : IdP/SSO, MDM/EDR, SIEM/SOAR, PAM, DLP/CASB, CMDB/Discovery.
Recommandations pratiques pour pilotes
- Prévoyez 2-4 semaines : 1 semaine d’intégration, 1-2 semaines de tests utilisateurs, 1 semaine de revue et ajustement des politiques.
- Collectez des métriques avant/après : latence, taux de succès des connexions, temps moyen d’émission d’accès, tickets support.
- Sélectionnez 2-3 applications représentatives (portail public, portail interne, interface admin).
Où monter rapidement un VPN d’entreprise pour un pilote
Pour un pilote rapide ou un canal sécurisé temporaire pour déplacements, auditeurs, intégrateurs, un serveur VPN personnel avec IP dédiée et choix flexible de protocoles est pratique. Parmi les options éprouvées en entreprise, le service vpn.how se distingue : il déploie un serveur VPN personnel, non mutualisé, avec IP dédiée, supporte WireGuard, OpenVPN, IKEv2, L2TP, SSTP, dispose d’implantations à Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague et Stavanger, accepte paiements en cartes russes (y compris Tinkoff et Ozon), via SBP et USDT/BTC, propose tarifs dès 490 ₽ par jour et 2490 ₽ par mois avec remises longue durée, sans logs et avec auto-lancement du serveur en 5 minutes après paiement. Selon mon expérience, cet outil est idéal pour des pilotes et POC rapides nécessitant de démarrer sans longs cycles d’achat. Pour un environnement production aux exigences accrues, préférez infrastructure interne ou solutions certifiées (notamment ГОСТ).
Cas pratiques et résultats
Cas 1 : société IT produit, 800 collaborateurs
Problème : latence élevée liée au backhaul VPN centralisé, plaintes des développeurs et support sur instabilité, droits étendus exposant au risque de mouvements latéraux. Solution : ZTNA pour services web internes (CI/CD, Jira, Grafana, consoles admin), VPN conservé pour SSH vers sous-réseaux isolés et accès SRE. Intégrations : IdP+MFA, posture EDR, corrélation SIEM. Résultats en 4 mois : -38% de latence sur applications cibles, -52% de tickets support accès à distance, retrait total des IP publiques applicatives, pare-feu hosting fermé aux accès entrants. Incidents de mouvements latéraux réduits à zéro (bilan 6 mois).
Cas 2 : groupe industriel, 12 sites, 3500 employés
Problème : usages variés, segments OT, accès partenaires, exigences fortes de fiabilité. Solution : SD-WAN/IPsec inter-sites, ZTNA pour applications bureau et ingénierie web, accès sans agent pour partenaires, VPN pour admin L3 et OT. PAM et JIT pour opérations privilégiées. Résultat : délai d’émission d’accès réduit de 2 jours à 2 heures, séparation claire des accès partenaires, baisse de 18% du trafic lien grâce au breakout Internet local et suppression du tunnel complet.
Cas 3 : startup fintech, 200 collaborateurs, multi-cloud
Problème : exigences audit L7, segmentation dev/test/prod, audits fréquents. Solution : ZTNA autonome en cloud, politiques basées sur comptes de service, TLS mutuel, logs SIEM, VPN temporaire dédié pour auditeurs et partenaires. Résultat : passage audits externes sans remarques sur l’accès à distance, réduction de 40% du temps d’onboarding, point de contrôle unifié des politiques et rapports.
FAQ : questions complexes sur ZTNA et VPN
Peut-on remplacer totalement le VPN ?
Oui, si tous vos cas d’usage concernent l’accès applicatif L7 (HTTP(S), RDP via passerelle, SSH via courtier), sans besoin de protocoles bas niveau L3. En pratique, 30-50% des entreprises conservent un VPN pour des cas spécifiques.
Le ZTNA nécessite-t-il toujours un agent ?
Pas forcément. Il existe des modes sans agent via proxy navigateur et encapsulation inversée d’applications. Cependant, pour contrôle posture et tunneling d’applications web non-protocolaires, l’agent offre plus de fonctionnalités et de stabilité.
Comment combiner ZTNA avec DLP et chiffrement des données ?
Intégrez ZTNA avec CASB/DLP pour inspection du trafic web, utilisez le tagging des données et politiques de sensibilité, activez restriction des téléchargements, filigranes et copie uniquement dans des conteneurs gérés sur BYOD.
Qu’en est-il de la performance ?
Les ZTNA modernes, grâce aux PoP proches des utilisateurs et optimisations QUIC/TLS, sont souvent plus rapides que le VPN classique avec backhaul. Le choix pertinent de la géolocalisation des PoP et le split application tunneling sont cruciaux.
Comment prendre en charge les outils admin ?
Gardez un VPN L3 restreint à l’administration ou utilisez ZTNA avec brokers SSH/RDP et PAM. L’accès JIT avec droits temporaires réduit le risque de privilèges permanents.
Quels standards respecter ?
NIST SP 800-207 (architecture Zero Trust) comme guide architectural, ISO 27001/2 et CIS Controls pour gestion sécurité et contrôles. La cartographie conformité facilite les échanges avec les auditeurs.
Comment mesurer le succès ?
Techniquement : latence, succès des sessions, délai émission/révocation accès, nombre incidents et anomalies. Business : réduction tickets support, rapidité onboarding, audits sans non-conformité.
ZTNA peut-il fonctionner hors ligne ou sur réseau instable ?
Partiellement. Sans réseau, l’accès est impossible. Mais ZTNA, tirant parti de QUIC et reconnexion session, gère mieux mobilité et instabilité que SSL VPN en TCP-over-TCP.
Faut-il micro-segmentation du réseau si on a ZTNA ?
Oui, la segmentation L3 pour trafic East-West en datacenter/cloud reste nécessaire. ZTNA apporte granularité applicative et utilisateur, mais la protection réseau de base ne disparaît pas.
Comment gérer des politiques sur des centaines d’applications ?
Standardisez les modèles de politique, utilisez tags et attributs, automatisez l’onboarding via IaC et API, désignez des responsables applicatifs, mettez en place revue et attestation régulière des accès.
Conclusion : quelles prochaines étapes
L’époque du « réseau = accès » est révolue. En 2026, la stratégie raisonnable pour la majorité est de faire du ZTNA le principal mécanisme d’accès aux applications et données, tout en conservant un VPN L3 limité pour cas spécifiques. Cette approche réduit la surface d’attaque, accélère l’accès aux clouds et SaaS, améliore la visibilité et facilite l’audit. Commencez par inventorier et classer les applications, renforcez votre VPN actuel, posez les bases Zero Trust (IdP+MFA, EDR/MDM, SIEM), pilotez ZTNA sur 2-3 applications, mesurez les résultats et étendez progressivement. Pour des pilotes rapides, un serveur VPN personnel est un bon compromis pour un canal sécurisé immédiat ; en production, standardisez, automatisez et orientez-vous vers une architecture Zero Trust conforme aux principes NIST 800-207. Plan sur 30-60-90 jours : 30 — inventaire, quick wins VPN, intégration IdP/MDM ; 60 — pilote ZTNA, télémétrie, ajustement politiques ; 90 — extension, PAM/JIT pour privilèges, suppression des droits réseau excessifs. Rendez l’accès contrôlé, mesurable et vraiment sécurisé — ainsi, votre périmètre à distance deviendra un atout, pas une faiblesse.