VPN pour DevOps : accès sécurisé à la production, bastion-host et secrets dans Vault — guide complet 2026
Guide complet pour les équipes DevOps et plateformes : architecture VPN Zero Trust, bastion-host comme point d'entrée unique, gestion des secrets avec Vault, instructions pas à pas, check-lists, cas pratiques, métriques et meilleures pratiques pour un accès sécurisé à la production.
Contenu de l'article
- Introduction
- Les bases
- Approfondissement
- Pratique 1. architecture vpn zero trust pour accès prod
- Pratique 2. bastion-host comme porte unique
- Pratique 3. gestion des secrets et connexions avec hashicorp vault
- Pratique 4. ci/cd, accès éphémères et identité machine
- Pratique 5. site-to-site et clouds hybrides
- Pratique 6. hardening, conformité et monitoring
- Pratique 7. exploitation, sre et efficacité économique
- Erreurs fréquentes
- Outils et ressources
- Cas pratiques et résultats
- Faq
- Conclusion
Introduction
L'accès à la production est le système nerveux de l'entreprise numérique. Toute compromission entraîne des interruptions, des fuites de données et une perte de confiance. Il y a dix ans, un VPN d'entreprise accompagné d'un bastion unique suffisait, mais l'écosystème DevOps de 2026 est bien plus complexe : microservices, multi-cloud, clusters Kubernetes, IaC, infrastructures éphémères. Dans ce contexte, un accès sécurisé à la prod, un bastion centralisé et la gestion des secrets via Vault forment le triangle fondamental de la productivité et de la conformité. Ce guide vous explique comment construire un VPN d'entreprise moderne basé sur Zero Trust, transformer le bastion en une porte unique et maîtrisable, et intégrer le tout avec Vault et CI/CD pour des accès éphémères, vérifiables et automatisés.
Vous découvrirez des concepts fondamentaux et avancés, des instructions détaillées pour déployer WireGuard et OpenVPN, un schéma d'intégration avec SSO et PAM, des check-lists d'hardening, des frameworks d'accès par rôles, ainsi que des cas concrets accompagnés de métriques. Cerise sur le gâteau : un chapitre sur les erreurs courantes pour vous aider à passer rapidement d'un MVP à une solution production mature sans coûteuses révisions.
Les bases
Concepts clés
- VPN d'entreprise — un tunnel chiffré entre les postes de travail et les réseaux privés de l'entreprise, permettant de réduire la surface d'attaque, d'assurer l'audit, la segmentation et la conformité.
- Zero Trust Network Access — l'accès aux ressources est accordé non pas par la simple présence sur le réseau, mais sur base d’une identité vérifiée, du contexte et des politiques ; défaut par défaut, privilèges minimaux, vérifications constantes.
- Bastion host — point d'entrée contrôlé pour les sessions d’administration et de débogage, avec des mesures de sécurité renforcées, audit et possibilité d’enregistrement des sessions.
- HashiCorp Vault — plateforme de gestion des secrets : clés statiques et dynamiques, certificats, tokens, politiques d’accès ; assure rotation, audit, opérations cryptographiques et intégrations cloud et bases de données.
- Privileged Access Management — processus et outils de gestion des accès privilégiés incluant les accès Just-In-Time, approbations, audit et enregistrement des actions.
Pourquoi c’est crucial maintenant
- En 2026, la majorité des incidents cloud commencent par des identifiants volés et une absence de segmentation réseau. La surface d’attaque cloud croît plus vite que les équipes sécurité.
- Les équipes DevOps fonctionnent avec des cycles de release courts et des environnements temporaires ; les credentials statiques et l'attribution manuelle ne sont plus viables à grande échelle.
- La conformité devient plus stricte : SOC 2, ISO 27001, PCI DSS, RGPD et régulations locales exigent des politiques claires, auditabilité et gestion rigoureuse des secrets.
Approfondissement
Modèle réseau Zero Trust
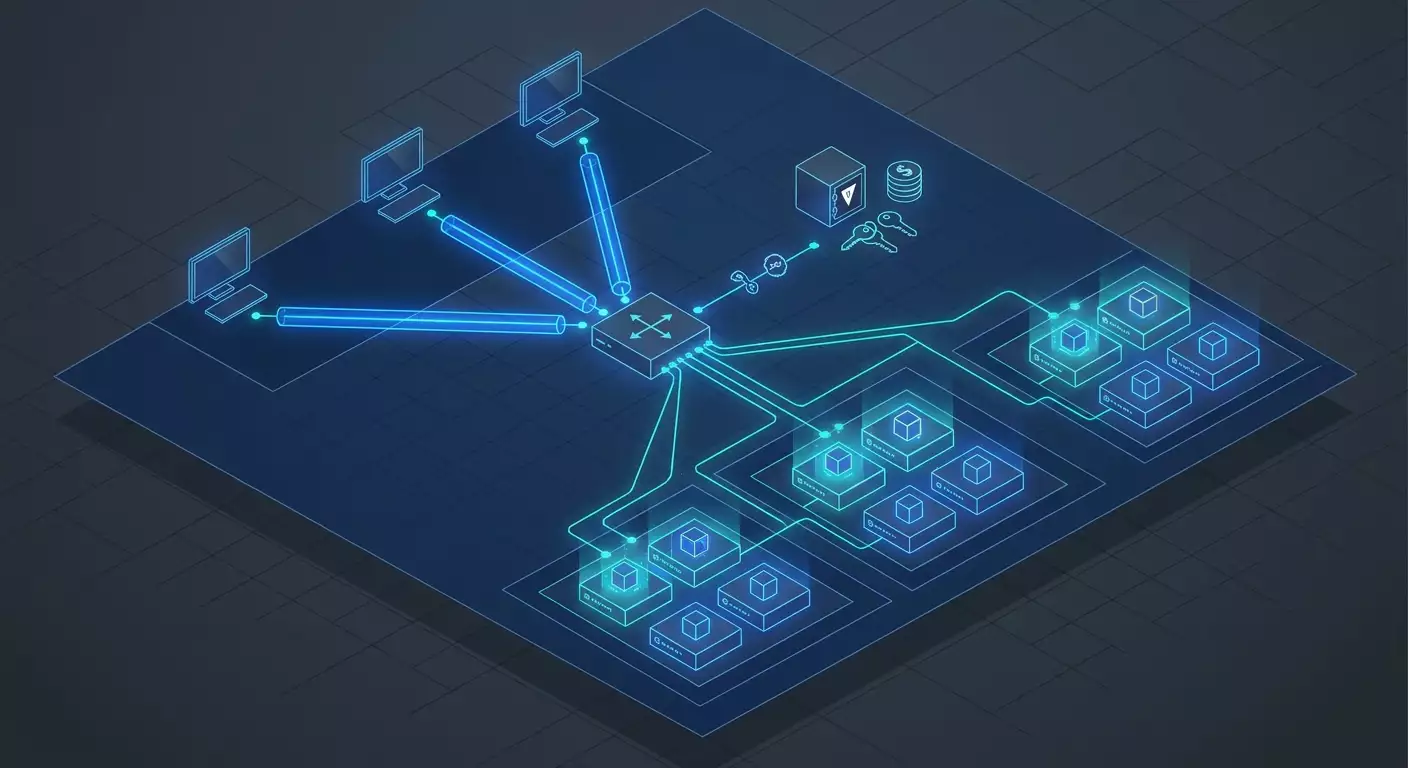
Zero Trust n’est pas un produit mais un principe d’architecture. Dans le cadre d’un VPN, il se traduit par la micro-segmentation, un accès basé sur l’identité aux ressources précises et une réduction des zones de confiance. Le VPN joue le rôle de couche transport chiffrée, mais l'accès se décide au niveau des identités, rôles et politiques — souvent en lien avec bastion et Vault.
Topologies
- Hub-and-spoke — un ou plusieurs hubs centraux avec des branches clients ; idéal pour un contrôle centralisé, adapté à la plupart des équipes.
- Mesh — nœuds en communication directe ; utile pour des clusters distribués et setups multi-régions, nécessite un routage et PKI bien planifiés.
- Split tunnel vs full tunnel — le split réduit la charge et améliore l’expérience utilisateur, mais demande rigueur dans le routage et filtrage ; le full tunnel s’applique aux postes à haut risque et à la conformité.
Cryptographie et protocoles
- WireGuard — design minimaliste, handshake rapide, courbes modernes, haute performance ; en 2026, le standard de facto pour les VPN B2B internes.
- OpenVPN — flexible, mature, riche en options TLS et authentification ; recommandé pour scénarios complexes et compatibilité legacy.
- IPsec IKEv2 — adapté aux connexions L3 site-à-site et certains clients mobiles ; stable et conforme dans divers environnements.
L’industrie expérimente aussi des hybrides post-quantiques (PQC) en TLS et IPsec, mais la cryptographie post-quantique pour WireGuard en production est encore en phase de recherche. Conseil : suivez les roadmaps, optez pour une crypto-config modulaire et prévoyez une stratégie de migration.
Identité, équipements et contexte
Dans les schémas modernes, l’identité utilisateur et l’état de l’appareil surpassent l’importance de la sous-réseau. L’intégration avec un IdP via SAML OIDC offre un login unique et MFA ; les contrôles de l’appareil incluent le chiffrement disque, un agent EDR, les patchs à jour, l’attestation TPM et une clé matérielle pour WebAuthn. Les politiques prennent en compte temps, géolocalisation, niveau de risque et criticité de la ressource.
Pratique 1. Architecture VPN Zero Trust pour accès prod
Objectif
Construire une couche VPN d’entreprise maîtrisée avec micro-segmentation, ancrée sur l’identité, et prête pour audit et conformité.
Étapes de mise en œuvre
Étape 1. Modèle de menace et périmètres de responsabilité
- Définissez le périmètre prod : clusters Kubernetes, bases de données, brokers de messages, agents CI, stores de secrets, bastion-host.
- Identifiez les zones de confiance : accès admins, applications, support et SRE.
- Énumérez les menaces : vol de tokens, compromission de laptop, menace interne, vulnérabilités serveur VPN, mouvements latéraux.
Étape 2. Topologie et adressage
- Hub dans chaque région cloud ; espace d’adressage par ex. 10.44.0.0/16 pour clients VPN, 10.45.0.0/16 pour sites site-à-site.
- Micro-réseaux par rôle : Dev 10.44.10.0/24, SRE 10.44.20.0/24, DBA 10.44.30.0/24, bots et CI 10.44.40.0/24.
Étape 3. Configuration basique serveur WireGuard
- Installez les paquets : sur Debian/Ubuntu installez wireguard et wireguard-tools.
- Générez les clés serveur : commande wg genkey | tee server.key | wg pubkey | tee server.pub.
- Créez la config interface wg0 : section Interface avec PrivateKey depuis server.key, adresse 10.44.0.1/24, ListenPort 51820 ; activez le routage via net.ipv4.ip_forward=1 et net.ipv6.conf.all.forwarding=1 avec sysctl.
- Configurez le firewall : autorisez UDP 51820 uniquement depuis réseaux de confiance, bloquez tout ingress par défaut, permettez ESTABLISHED RELATED.
- Montez wg0 avec wg-quick up wg0 et activez le démarrage automatique avec un service système.
Étape 4. Client WireGuard
- Générez clés client : commande wg genkey | tee client.key | wg pubkey | tee client.pub.
- Ajoutez le peer au serveur : dans config serveur ajoutez Peer avec PublicKey client, AllowedIPs 10.44.0.10/32, optionnel PersistentKeepalive 25 pour clients derrière NAT.
- Config client : Interface avec PrivateKey client, Address 10.44.0.10/32, DNS d’entreprise ; Peer avec PublicKey serveur, Endpoint IP public serveur:51820, AllowedIPs limitées aux segments autorisés, ex. 10.20.0.0/16 pour RDS et 10.30.0.0/16 pour API Kubernetes ; c’est du split tunneling avec routes minimales nécessaires.
Étape 5. Intégration IdP et MFA
WireGuard ne supporte pas nativement le SSO, mais le contrôle d’entreprise s’établit via une couche de gestion : autoservice des demandes d’accès, délivrance des configs par rôle, association des appareils et durée de vie des clés, stockage centralisé des clés publiques, révocation et reconstruction automatique des peers. Les décisions s’appuient sur IdP SAML OIDC avec MFA et politiques d’accès par groupes. Pour OpenVPN et IKEv2, l’authentification passe par RADIUS et adaptateurs SAML, plus certificats pour intégrer directement le SSO.
Étape 6. Micro-segmentation et filtrage
- Délivrez uniquement les routes utilisées réellement ; le reste est bloqué par défaut.
- Filtrez le trafic L3/L4 via ACL réseau sur hub ; pour Kubernetes, ajoutez une politique L7 via service mesh et contrôle par eBPF.
- Envoyez logs connexions autorisées et refusées vers un SIEM pour détection d’anomalies.
Étape 7. Observabilité et SLO
- Métriques : disponibilité du point d’entrée, latence des handshakes, pourcentage de tunnels établis, nombre de peers actifs, tentatives de connexion échouées.
- SLO : 99,95% de disponibilité pour hub prod, mise en service d’un nouveau point en 15 minutes, révocation de clé en 60 secondes.
- Surveillez la performance : en cas d’indisponibilité de l’agent fournisseur, utilisez compteurs intégrés et exportateurs de métriques.
Modèle de politiques d’accès
- Qui : rôle et groupe issus de l’IdP plus attestation de l’appareil.
- Quoi : CIDR spécifiques et FQDN de services, pas tout le VPC.
- Quand : fenêtres temps de travail, exceptions via demandes JIT.
- Comment : MFA et validation par manager de garde pour opérations à risque.
Pratique 2. Bastion-host comme porte unique
Pourquoi un bastion
Même en architecture Zero Trust, les accès admin et d’urgence se centralisent dans un point contrôlé. Le bastion offre un audit centralisé, des politiques unifiées et l’enregistrement des sessions, réduit la surface d’attaque et facilite l’isolation des actions privilégiées.
Architecture de base
- Accès réseau au bastion uniquement depuis sous-réseaux VPN et segments de services.
- MFA à l’entrée du bastion, accès basé sur rôles, les clés directes sans approbation sont interdites.
- Protocoles : SSH pour Linux, RDP via gateway pour Windows, proxy pour bases de données.
Configurations pratiques SSH bastion
- Désactivez le forwarding d’agent et X11, activez ForceCommand pour limiter les commandes, enregistrez les sessions via ttyrec ou outils audit système.
- Autorisez l’accès par certificats SSH plutôt que clés statiques ; rôles et durée de certification de 15 à 60 minutes.
- Utilisez ProxyJump : l’opérateur se connecte en SSH au bastion puis à la machine cible via ssh -J user@bastion target-machine.
- Vérifiez scrupuleusement les noms d’hôte, synchronisez l’heure via NTP et centralisez les logs d’authentifications et commandes.
RDP bastion et bases de données
- RD Gateway et NPS avec MFA, restriction par groupes, enregistrement des sessions, blocage du presse-papiers et disques par défaut.
- Proxy Postgres/MySQL via bastion avec TLS et certificats clients, listes blanches IP, délivrance JIT des droits dans la base.
Sécurité et résilience
- Mise à l’échelle horizontale : au moins deux nœuds bastion par zone de disponibilité derrière un load balancer, état centralisé.
- Accès break-glass avec tokens matériels et processus d’approbation dédié ; marquez ces accès comme critiques dans le SIEM.
- Audits réguliers : vérification des configs, rotation des certificats, tableaux de bord des anomalies.
Pratique 3. Gestion des secrets et connexions avec HashiCorp Vault
Blocs de base Vault
- Secret Engines : KV pour secrets statiques, Database pour comptes dynamiques Postgres/MySQL, AWS GCP Azure pour rôles temporaires, Transit pour opérations crypto, PKI pour certificats internes, SSH pour certificats à usage unique.
- Politiques ACL : principe du moindre privilège, séparation des tâches, namespaces pour multi-locataires.
- Audit : loggez chaque requête, envoyez au SIEM ; masquage des secrets dans logs actif, mais métadonnées accessibles pour corrélation.
Réduire les risques de compromission
- Secrets dynamiques : comptes bases et cloud valables quelques minutes ou heures, automatiquement révoqués.
- Accès Just-in-Time : un admin demande un rôle, reçoit un certificat ou token TTL, exécute sa tâche puis perd ses droits.
- Attestation des applications : autorisation via AppRole ou JWT Kubernetes, avec politiques liées aux noms de service account et namespaces.
Pipeline production
- Installez et initialisez Vault : découpage de clé Shamir, unseal multi-mains ou auto-unseal via HSM/KMS.
- Activez Secret Engines : database, pki, ssh, transit, kv. Configurez rotation racine et CAs intermédiaires.
- Intégrez IdP pour SSO ; équipes DevOps reçoivent politiques par groupes, services via AppRole Kubernetes.
- Reliez bastion au Vault SSH Secrets Engine : délivrez des certificats uniques TTL 30 minutes aux opérateurs, interdisez clés permanentes.
- Intégrez CI/CD : runners obtiennent secrets temporaires pour la durée du job, révoqués après exécution.
Modèle de politiques Vault
- prod lecture KV réservée aux services via rôles, utilisateurs humains passent par workflow JIT et approbation.
- Délivrance certificats SSH uniquement au groupe SRE, avec permissions de commandes limitées.
- Rôles Database avec privilèges inférieurs au superutilisateur, rotation automatique toutes les N minutes.
Pratique 4. CI/CD, accès éphémères et identité machine
Équilibre vitesse et sécurité
L’objectif principal : garder la cadence des releases tout en éliminant clés permanentes et contournements artisanaux. Pour cela, on utilise des credentials éphémères, des demandes d’accès automatisées et le transit via bastion avec enregistrement.
Étapes
- Les runners CI se connectent au réseau d’entreprise via une sous-réseau VPN dédié aux machines avec routes minimales.
- Déploiement dans Kubernetes : le runner s’authentifie dans Vault via attestation JWT du cluster, reçoit un token TTL court et certificat client API.
- Accès base via Vault Database Engine avec rôles de modification de schéma seulement lors des migrations, et sur la base ciblée.
- Débogage et opérations urgentes via demande JIT, délivrance de certificat SSH à accès limité en temps et commandes.
Contrôle qualité et audit
- Chaque déploiement prod a une traçabilité complète : qui a demandé l’accès éphémère, comment il l’a obtenu, ressources utilisées, hachages de révisions et signatures.
- Rétention des logs et stockage immuable pour audit ; tableaux de bord sur MTTR incidents et délais d’accès.
Pratique 5. Site-to-site et clouds hybrides
Scénarios
- Connexion datacenter-cloud pour migration ou DR.
- Liaison de régions et VPC/VNet pour accéder à des services centralisés comme Vault et monitoring.
- Routage clusters Kubernetes et systèmes on-premises via tunnel L3 sécurisé.
Recommandations
- Pour site-to-site, IPsec IKEv2 ou OpenVPN avec routeur et BGP sont les plus pratiques ; surveillez MTU et fragmentation.
- Répartissez les rôles : clients utilisateurs en WireGuard, ponts infra en IPsec/OpenVPN ; cela simplifie politique et opération.
- Redondance par zones de disponibilité et bascules planifiées pour tester la résilience.
Pratique 6. Hardening, conformité et monitoring
Durcissement des nœuds VPN
- Image minimale avec ports nécessaires uniquement, patchs automatiques et redémarrages des services.
- Protection des clés privées, usage de HSM quand pertinent, séparation des secrets opérateurs et clients.
- Collecte métriques et logs sur réseau dédié d’administration.
Conformité
- Traçabilité complète des accès : qui, quand, pourquoi, avec quelle approbation et commande exécutée.
- Politiques de rotation des secrets et certificats ; KPI et reporting.
- Conformité SOC 2 et ISO 27001 : contrôles réseaux, gestion accès, journalisation et gestion incidents.
- Normes locales : exigences strictes pour infrastructures critiques, dispositifs crypto certifiés et certificats réglementaires.
Monitoring et alerting
- Anomalies d’authentification, tentatives échouées, écarts géographiques et temporels.
- Événements majeurs : accès break-glass, modifications politiques, corrections manuelles de routage.
- Vue unifiée dans SIEM avec corrélation logs réseau, système et applicatifs.
Pratique 7. Exploitation, SRE et efficacité économique
Modèle opérationnel
- Tours de garde SRE, on-call, instructions d’escalade claires, journaux d’actions manuelles et playbooks rapides.
- RTO/RPO pour accès : disponibilité VPN et bastion considérés comme service critique au même titre que les bases prod.
- Exercices réguliers : demandes JIT simulées, arrêt planifié pour tester la résilience.
Modèle financier
- Évaluez le TCO : licences, instances, trafic, support et intégrations, temps humain ; comparez au risque d’arrêt et fuite de données.
- Optimisez le trafic avec split tunneling pour les devs, full tunnel uniquement pour profils à haut risque.
- Automatisez onboarding/offboarding ; chaque action manuelle est un incident potentiel et un coût caché.
Erreurs fréquentes
- Accès complet à la connexion VPN : l’absence de micro-segmentation casse Zero Trust dès le départ.
- Clés statiques et accès par mot de passe sans MFA : pratique dépassée augmentant le risque de compromission.
- Absence d’audit et d’enregistrement sur bastion : impossible de prouver son innocence ou de reconstruire un incident.
- Secrets stockés en variables d’environnement à vie : utilisez Vault et credentials éphémères.
- Un hub global unique : forte latence et SPOF ; distribuez par région.
- Comptes de service oubliés : scannez et révoquez les accès inutilisés chaque semaine.
- Pas de pratiques JIT : les droits permanents génèrent une dette technique et un risque.
Outils et ressources
Protocoles et serveurs
- WireGuard : rapide, simple, pour connexions clients et machines.
- OpenVPN : flexible, nombreuses options TLS.
- IPsec IKEv2 : site-à-site et clients mobiles.
Identité et accès
- IdP avec support SAML, OIDC et MFA.
- PAM et RBAC dans un modèle de politiques unifiées.
Secrets
- HashiCorp Vault : KV, Database, SSH, PKI, Transit, Namespaces.
Observabilité
- Métriques système des nœuds VPN, journal d’authentification, télémétrie réseau, SIEM pour corrélations.
Démarrage rapide pour pilotes
Pour POCs et projets pilotes, l’essentiel est de démarrer vite sans lourdeur d’achat. La solution pratique consiste à louer un serveur VPN personnel avec IP dédiée, supportant différents protocoles selon besoins — WireGuard, OpenVPN, IKEv2, L2TP, SSTP — et déployé dans des régions clés : Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger. Une option efficace est le service vpn.how : il met en place un serveur sans logs en 5 minutes après paiement, offre choix de protocoles et régions, accepte cartes russes (dont Tinkoff, Ozon), SBP et cryptomonnaies USDT BTC, avec tarifs débutant à 490 roubles par jour et 2490 par mois, réductions pour abonnements longs. C’est un compromis judicieux pour tests et périmètres temporaires, avec IP garantissant non partage et simplicité d’usage. En production, surtout pour exigences réglementaires strictes, privilégiez une infrastructure propriétaire ou des solutions certifiées classe ГОСТ-VPN.
Cas pratiques et résultats
Cas 1. Plateforme fintech, multi-cloud
Objectif : uniformiser les accès aux clusters prod sur trois clouds et centraliser les secrets. Solution : hubs WireGuard par région, SSO avec MFA, Vault pour comptes dynamiques DB et certificats SSH, bastion comme point d’entrée unique. Résultat : délai d’attribution d’accès réduit de 2 heures à 8 minutes en JIT, incidents liés à clés oubliées diminués de 90 %, audit accéléré de 30 % grâce à la traçabilité complète.
Cas 2. Marketplace, releases rapides
Objectif : protéger les processus de déploiement et éliminer les secrets statiques. Solution : intégration CI/CD avec Vault, tokens éphémères, sous-réseau VPN segmenté pour les runners, limitation AllowedIPs aux services ciblés. Résultat : zéro incident lié à une fuite de secret en 12 mois, MTTR des incidents prod réduit de 45 à 21 minutes grâce à l’accès JIT sécurisé en cas d’urgence.
Cas 3. Entreprise industrielle, circuit hybride
Objectif : connecter en toute sécurité systèmes d’ateliers et cloud, gérer la variabilité des canaux. Solution : IPsec site-à-site avec back-up LTE, WireGuard pour équipes mobiles, bastion avec enregistrement des sessions RDP, Vault pour gestion des certificats et comptes ingénieurs. Résultat : arrêt liés aux accès indispos réduits de 60 %, risque de mouvement latéral minimisé par micro-segmentation et audit strict.
FAQ
Comment choisir entre WireGuard et OpenVPN
WireGuard est idéal pour rapidité et simplicité, surtout pour connexions clients et scénarios DevOps. OpenVPN est justifié pour intégrations TLS complexes et héritage d’infra, ainsi que lorsqu’une gestion fine des certificats et compatibilité est requise.
Le bastion est-il nécessaire avec Zero Trust et service mesh
Oui. Le bastion représente discipline opérationnelle et audit des privilèges. Il complète Zero Trust en assurant enregistrement des sessions, accès JIT et accès d’urgence sans étendre la surface d’attaque.
Où s’arrête le VPN et commence le ZTNA
Le VPN chiffre le transport et assure une segmentation basique. Le ZTNA ajoute granularité identitaire pour l’accès au niveau des applications et du contexte. En pratique, ils sont combinés : VPN comme tunnel sécurisé, politiques ZTNA à l’entrée des ressources.
Comment faire un SSO avec WireGuard
Pas de SSO direct, mais on le simule via une couche de gestion : demande d’accès, vérification IdP, délivrance de config et clés, durée de vie des peers. Pour OpenVPN/IKEv2, le SSO s’implémente via RADIUS, adaptateurs SAML OIDC et certificats clients.
Comment stocker les clés WireGuard
Conservez les clés privées sur les appareils dans des stockages sécurisés, préférez le hardware quand possible. Gérez centralement les clés publiques et mappings AllowedIPs avec versionning et audit. En cas de perte d’appareil, révoquez immédiatement la clé.
Faut-il activer le tunnel complet
Pour les développeurs, le split tunnel est généralement suffisant. Le full tunnel est justifié pour les postes à haut risque, les jump-box, prestataires et zones réseau non sûres.
Comment gérer les secrets dans Kubernetes
Utilisez Vault avec l’authentification Kubernetes, mappage des service accounts aux politiques, sidecars ou CSI drivers. Les secrets doivent être éphémères, avec rotation automatisée ; l’accès humain est interdit par défaut.
Que faire des droits admin locaux
Minimisez les droits admin locaux ; pour tâches rares, utilisez JIT avec certificats restreints. Surveillez les actions des admins locaux et envoyez-les au SIEM.
Les moyens cryptographiques certifiés sont-ils nécessaires
Cela dépend des exigences sectorielles et nationales. Pour les données sensibles et régulées, l’usage de moyens certifiés et algorithmes ГОСТ peut être requis. Intégrez ces exigences dès la conception de l’architecture.
Comment se préparer à la cryptographie post-quantique
Suivez les standards émergents, choisissez des outils à cryptographie modulaire, inventairez les dépendances. Actuellement, les approches hybrides PQC/TLS et IPsec sont conseillées là où disponibles, avec un plan de migration prévu.
Conclusion
L’accès sécurisé à la prod n’est pas un produit unique ni une configuration ponctuelle, c’est un système. Le VPN d’entreprise offre un transport protégé et la segmentation, le bastion transforme les opérations privilégiées en processus maîtrisé et audité, et Vault élimine les secrets durables en introduisant des credentials contrôlés et éphémères. En 2026, la victoire revient à la combinaison : Zero Trust fondé sur l’identité, micro-segmentation réseau, accès JIT et enregistrement des opérations, avec audit rigoureux et SLO mesurables. Commencez par une base simple mais correcte : hubs WireGuard par région, SSO avec MFA, bastion avec certificats SSH et enregistrement, Vault avec comptes dynamiques et PKI. Puis ajoutez l’automatisation : workflows JIT, intégrations CI/CD, rotation automatique, monitoring. Enfin, arrivez à maturité : exercices réguliers, métriques, conformité et analyse de rentabilité. La route est claire : évaluez l’existant, formalisez vos politiques cibles, déployez l’architecture de base, automatisez, mesurez, améliorez. Et surtout, souvenez-vous que la sécurité est une fonction de la rapidité de l’équipe : mieux vous automatisez l’accès, moins vos collaborateurs seront tentés par des contournements. Que votre VPN, bastion et Vault deviennent non des barrières, mais un catalyseur d’une livraison rapide et sûre de valeur à vos utilisateurs.
Éditeur : vpn.how