VPN para pequeñas empresas en Rusia: cumplimiento y protección de datos de clientes según la ley 152-FZ
Guía completa para pequeñas empresas en Rusia: cómo elegir e implementar un VPN para cumplir con la ley 152-FZ y proteger los datos de tus clientes. Arquitecturas prácticas, listas de verificación, protocolos, topologías, BYOD, monitoreo, casos reales, errores comunes y herramientas. Todo explicado con experiencia y claridad.
Contenido del artículo
- Introducción: por qué este tema es importante y qué aprenderás
- Conceptos básicos: fundaciones para principiantes
- Profundizando: aspectos avanzados del tema
- Práctica 1: legal-by-design — diseñando un vpn conforme a 152-fz
- Práctica 2: patrones arquitectónicos y ejecución paso a paso
- Práctica 3: acceso remoto, byod y gestión de dispositivos
- Práctica 4: seguridad operativa, monitoreo y resiliencia
- Práctica 5: economía, elección del proveedor y métricas de éxito
- Práctica 6: enrutamiento, split-tunneling y minimizar transferencia transfronteriza
- Práctica 7: documentos, formación y cultura interna de seguridad
- Errores comunes: qué no hacer
- Herramientas y recursos
- Casos y resultados: ejemplos reales de uso
- Preguntas frecuentes: 10 dudas profundas
- Conclusión: resumen y próximos pasos
Introducción: por qué este tema es importante y qué aprenderás
Las pequeñas empresas en Rusia enfrentan un doble desafío: deben proteger los datos de sus clientes y cumplir con la legislación vigente (especialmente la ley 152-FZ sobre datos personales y las normativas sobre transferencia transfronteriza y localización de datos), además de garantizar un acceso remoto estable para empleados, sucursales y contratistas. Entre 2024 y 2026, las ciberamenazas se han vuelto más complejas, los requisitos para gestión de riesgos son más estrictos y las operaciones digitales de muchas compañías están dispersas entre oficinas, nubes y hogares de empleados. En este contexto, las redes privadas virtuales (VPN) se han convertido en un pilar fundamental: a través de ellas pasan servicios clave, cuentas, operaciones de pago y datos de clientes.
En esta guía analizaremos de forma sistemática qué es un VPN y cómo ayuda a cumplir la 152-FZ, la 242-FZ (localización), la 187-FZ (infraestructura crítica, si aplica); cómo diseñar la arquitectura de acceso para oficinas, sucursales y trabajadores remotos; qué protocolo elegir según tu carga; cómo organizar un onboarding seguro de dispositivos (incluyendo BYOD), auditoría y monitoreo; cómo documentar procesos para auditorías; errores comunes y cómo evitarlos. Encontrarás instrucciones paso a paso, listas de verificación, patrones arquitectónicos y casos reales con datos. Nuestro objetivo es que esta guía sea tu punto de referencia y un "estándar de bolsillo" para tus prácticas.
Conceptos básicos: fundaciones para principiantes
Qué es un VPN y cómo funciona
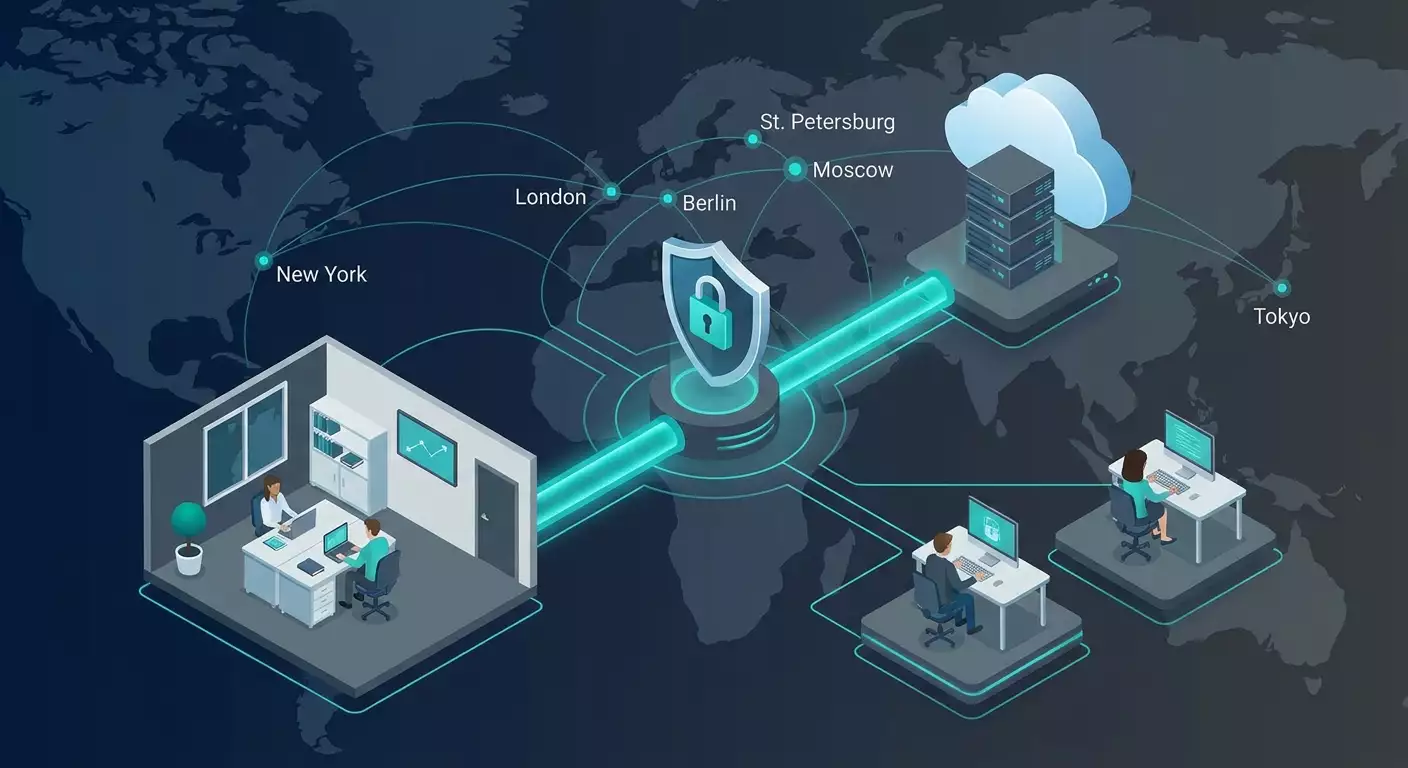
VPN es un "túnel" cifrado entre nodos de la red (el dispositivo del empleado y el servidor corporativo, dos oficinas, o la oficina y la nube). El cifrado garantiza la confidencialidad, mientras que la autenticación asegura que solo dispositivos y usuarios autorizados accedan al túnel. El VPN oculta las direcciones internas, permite aislar servicios, gestionar políticas de acceso y registrar actividades.
Tipos clave de VPN
- Remote Access VPN: acceso remoto de empleados a recursos corporativos. Normalmente funciona vía SSL/TLS, WireGuard o IKEv2/IPsec, soporta MFA y aplicaciones cliente.
- Site-to-Site VPN: conecta oficinas o la oficina con centros de datos/nube en una única red segura. Comúnmente usa IPsec o WireGuard con enrutamiento entre subredes.
- Cloud VPN: servidor virtual en la nube que da acceso a recursos corporativos y/o salida a internet con IP corporativa. Ideal para equipos pequeños y escalado rápido.
Protocolos en resumen
- WireGuard: protocolo moderno, compacto y rápido basado en criptografía Curve25519 y ChaCha20-Poly1305. Configuración sencilla, alto rendimiento y resistente a redes móviles.
- OpenVPN: probado con el tiempo, flexible, funciona sobre TLS, soporta muchos escenarios, políticas complejas e infraestructuras legacy.
- IKEv2/IPsec: estándar de facto para Site-to-Site y clientes móviles; soporta reconexiones rápidas, aceleración por hardware y es ideal para routers corporativos.
- L2TP/IPsec y SSTP: usados para compatibilidad con ciertos sistemas operativos y redes; hoy son más una solución temporal.
Por qué una VPN es vital para pequeñas empresas según la 152-FZ
- Confidencialidad: cifrado del tráfico que contiene datos personales, secretos comerciales, contratos y operaciones financieras.
- Integridad: protección contra sustitución o manipulación de datos gracias a mecanismos criptográficos y verificaciones.
- Disponibilidad: redundancia en canais y puntos de acceso para que los procesos de negocio no se detengan.
- Gestión de accesos: segregación de roles, registro de acciones de usuarios y dispositivos, fundamental para compliance e investigaciones internas.
Profundizando: aspectos avanzados del tema
Requisitos legales rusos con foco en SMB
- 152-FZ "Sobre datos personales": base legal para el procesamiento, notificación/registro del operador, implementación de medidas técnicas y organizativas (actos internos, modelos de amenazas, evaluación o certificación de seguridad según nivel requerido).
- 242-FZ (localización de datos): registro y almacenamiento inicial de datos personales de ciudadanos rusos en servidores ubicados dentro de Rusia. VPN ayuda a segmentar accesos y garantizar que el procesamiento de PII quede dentro del perímetro ruso.
- Transferencia transfronteriza: para envío de PII al extranjero se requieren bases legales, evaluación del nivel de protección del país receptor, notificación a Roskomnadzor y garantías contractuales. En red, se controla con políticas de enrutamiento y registros de transferencia.
- 187-FZ (Infraestructura Crítica): sujetos a esta ley deben cumplir requisitos reforzados de seguridad, registro de incidentes y uso de herramientas certificadas. Si no eres sujeto, es recomendable seguir buenas prácticas.
- Normas sectoriales: PCI DSS para pagos con tarjetas, 402-FZ (contabilidad) afecta indirectamente almacenamiento de registros, GDPR si atiendes a ciudadanos de la UE.
Modelo de amenazas y papel del VPN
Define un modelo de amenazas adaptado para SMB, siguiendo el enfoque datos-usuarios-servicios-canales. Para cada elemento, describe confidencialidad, integridad y disponibilidad. Aplica un STRIDE simplificado: Suplantación (S), Manipulación (T), Repudio (R), Información (I), Denegación de Servicio (D), Escalamiento de privilegios (E). La VPN reduce riesgos de I (exposición) y S/T (suplantación/manipulación) en el canal, pero no reemplaza el control de acceso en aplicaciones ni el registro de eventos.
Por qué la IP dedicada es crítica
Para pequeñas empresas, una IP "blanca" dedicada cumple múltiples funciones: listas blancas en bancos clientes, servicios contables, CRM; reduce alertas por fraude con proveedores de pago; integraciones API estables (control de tasa y geolocalización); SPF/DKIM/DMARC correctos para correo corporativo con egress fijo. La VPN con IP personal facilita auditorías y la trazabilidad de actividad en la red.
Cifrado y gestión de claves
- Conjuntos de cifrado modernos: para WireGuard — ChaCha20-Poly1305; para OpenVPN — TLS 1.3, AES-GCM, PFS (ECDHE); para IKEv2/IPsec — AES-GCM, SHA-2, ECDSA.
- Gestión de claves: claves separadas para usuario y dispositivo, fechas de expiración, revocación mediante CRL/OCSP (para TLS), rotación ante incidentes, almacenamiento en almacenes seguros.
- MFA y certificados: combinación de certificado+contraseña+OTP/push, verificaciones de postura del dispositivo.
Práctica 1: Legal-by-Design — diseñando un VPN conforme a 152-FZ
Paso 1. Clasifica los datos
Crea una matriz sencilla: categorías de datos personales (generales, especiales, biométricos), datos de oficina (contratos, facturas), secretos comerciales. Para cada categoría, define el nivel de criticidad y canales permitidos para su transmisión.
- Plantilla de atributos: propietario de los datos, sistemas de gestión (CRM/ERP/correo), ubicación de almacenamiento (Rusia/nube), base legal para el procesamiento, periodo de retención, registros de responsables y operadores.
Paso 2. Mapea los flujos
Dibuja un esquema de flujos: de dónde vienen los datos (sitio web, mensajería, call center), dónde se procesan (CRM, 1C, almacenamiento), a quién se transfieren (logística, contabilidad, pagos). Marca las fronteras de Rusia y proveedores extranjeros. El objetivo es entender dónde el VPN debe cifrar y dónde enrutar tráfico dentro de Rusia.
Paso 3. Define medidas legales y técnicas
- Legales: políticas de procesamiento, consentimientos, contratos con procesadores, transferencia transfronteriza (si aplica), registros de solicitudes de titulares.
- Técnicas: segmentación VPN, control por roles, MFA, cifrado en reposo (servidores/portátiles), DLP en canales clave.
Paso 4. Elige la topología VPN para tu caso
- Oficina ↔ Nube (RU): site-to-site entre oficina y nube rusa, empleados remotos se conectan al hub VPN. Todos los PII permanecen en el segmento ruso.
- Sucursales ↔ Oficina central: túneles meshoffice, egress centralizado por el nodo principal, políticas unificadas de contenido y filtrado DNS.
- Híbrido: algunos servicios en RU, otros internacionales; PII se procesa localmente y hacia servicios externos solo van datos anonimizados (pseudonimización/tokenización).
Paso 5. Documenta
- Pasaporte del sistema/perímetro VPN: componentes, versiones de software, rangos de red, algoritmos de cifrado, puertos, procedimientos de respaldo.
- Procedimientos: onboarding/offboarding de usuarios, revocación de certificados, respuesta ante incidentes (quién, qué, cuándo), plan de rotación de claves.
Checklist Legal-by-Design para SMB
- Categorías y ubicación de datos registradas.
- Flujos mapeados y fronteras de Rusia indicadas.
- Protocolo y topología elegidos que garantizan localización y cifrado.
- Implementados MFA, control por roles, registros de acceso almacenados en RU.
- Procedimientos definidos y responsables asignados.
Práctica 2: Patrones arquitectónicos y ejecución paso a paso
Patrón A. Cloud-Hub para pequeñas empresas (10–50 empleados)
Concepto: un único hub VPN en la nube de Rusia (servidor virtual) al que se conectan empleados, puerta de enlace de oficina y servidores. Salida a internet desde este hub con IP fija, acceso interno mediante rutas.
Diseño
- Tamaño: 2 vCPU, 2–4 GB RAM, adaptador de red 1 Gbps para 20–50 sesiones simultáneas WireGuard o 10–30 OpenVPN (según carga).
- Redes: pool interno VPN (por ejemplo, 10.20.0.0/24), rutas hacia subredes de oficina y nube.
- Seguridad: firewall con política deny-by-default, puertos mínimos abiertos (p.ej. UDP/51820 para WireGuard), SSH con claves solo desde red VPN o a través de bastion.
Implementación
- Despliega el servidor virtual en la zona de Rusia, actualiza el sistema y activa actualizaciones de seguridad automáticas.
- Instala el VPN elegido (WireGuard/OpenVPN) y genera las claves del servidor.
- Crea plantillas de configuración para clientes, habilita MFA (p.ej., TOTP combinado con certificados OpenVPN o binding de dispositivos en WireGuard con claves).
- Configura rutas y split-tunneling: tráfico PII estrictamente en el segmento ruso, internet general según política (a menudo también vía hub VPN).
- Configura monitoreo: exporta métricas a tu SIEM/almacén de logs, alertas ante intentos fallidos de login y picos de tráfico.
- Documenta procedimiento de recuperación ante desastres: snapshots, hub de respaldo en otra ubicación rusa.
Patrón B. Office-Mesh (2–5 sedes)
Concepto: routers en oficinas mantienen túneles site-to-site permanentes. Oficina central actúa como hub con filtrado DNS y registros centralizados. Empleados remotos se conectan al hub geográficamente más cercano.
Diseño
- Protocolo: IKEv2/IPsec o WireGuard en gateways (MikroTik, OPNsense/pfSense, router Linux).
- Redes: subredes únicas en cada sede (ej. 10.10.0.0/24, 10.11.0.0/24), rutas vía hub central.
- QoS: prioridad para tráfico crítico (telefonía, RDP), shaping para grandes flujos de actualizaciones.
Implementación
- Asigna el espacio de direcciones y rutas evitando solapamientos con redes de contratistas.
- Configura túneles entre gateways y el hub, intercambio de claves, PFS, cifrados AES-GCM/SHA-2.
- Activa health-checks de túneles y failover automático por canal o proveedor alternativo.
- Integra DNS centralizado y registros (agentes syslog enviados a SIEM).
Patrón C. Zero-Trust-Lite para SMB
Concepto: en lugar de un "VPN corporativo total", acceso solo a aplicaciones específicas. Dispositivo y usuario pasan controles (MFA, postura), túnel activo solo hacia servicios autorizados. Reduce riesgo de movimiento lateral.
Diseño
- Políticas: rol → app → protocolo → horario → restricciones geo/ASN.
- Postura: chequeo de cifrado de disco, antivirus/EDR, versiones de SO. Quienes no cumplen solo pueden acceder al portal de actualizaciones.
Implementación
- Define apps y puertos al frente de proxy/VPN gateway.
- Configura autenticación SSO+MFA, certificados para dispositivos, listas de confianza.
- Activa registro de acciones en apps (audit trails) y correlación con logs VPN.
Elección del protocolo según la tarea
- Dispositivos móviles y redes inestables: WireGuard o IKEv2 por su resistencia a cambios de IP y reconexiones rápidas.
- Compatibilidad y flexibilidad: OpenVPN, especialmente para ajustes finos de TLS y perfiles.
- Túneles entre oficinas: IKEv2/IPsec en gateways hardware o WireGuard en routers Linux.
Práctica 3: Acceso remoto, BYOD y gestión de dispositivos
Política de acceso
- Segmentación por roles: contabilidad, ventas, soporte — segmentos y ACL distintos.
- MFA y SSO: acceso único con segundo factor obligatorio (TOTP, push, llaves U2F), minimizar uso de contraseñas.
- Horarios y geolocalización: restringir accesos por tiempo y países/ASN; para viajes extender temporalmente con registro en logs.
BYOD con control de riesgos
- MDM/EMM: perfiles para iOS/Android/macOS/Windows; contenedorización de datos corporativos en móviles.
- Políticas de dispositivos: cifrado de disco, contraseña/biometría, bloqueo de root/jailbreak, prohibición de apps no seguras.
- Onboarding: entrega de perfil VPN, instrucciones, MFA; verificación de conformidad; aceptación de política BYOD.
- Offboarding: revocación de certificados y tokens, borrado del contenedor corporativo, anulación de ACL, registro en logs.
Configuración de clientes en sistemas populares
- Windows/macOS: clientes WireGuard/OpenVPN; IKEv2 vía stack integrado; perfiles preconfigurados con bloqueo a modificaciones de seguridad por el usuario.
- iOS/Android: configuraciones vía MDM, Always-On VPN para roles críticos; bloqueo de perfiles VPN no autorizados.
Control de DNS y contenido
- DNS corporativo via VPN con filtrado de dominios maliciosos y bloqueo de phishing.
- Política DoH/DoT: prohibir eludir resolutores públicos, registros centralizados de consultas (dominios sensibles anonimizados).
Práctica 4: Seguridad operativa, monitoreo y resiliencia
Registro y análisis
- Qué logs guardar: autenticaciones (exitosas y fallidas), sesiones (duración, IP, volumen), cambios en configuración, eventos de enrutamiento y túneles.
- Dónde almacenarlos: repositorio central en Rusia, copia offline; periodo según políticas internas y normativas.
- SIEM: reglas básicas de correlación — picos de intentos fallidos, accesos simultáneos desde geos incompatibles, aumentos de tráfico fuera de horario.
Gestión de vulnerabilidades
- Parches: actualización inmediata de software VPN y SO; lanzamientos canary en nodo secundario.
- Escaneos: pruebas regulares internas y externas, detección de cifrados débiles y puertos abiertos.
- Pruebas de penetración: auditorías anuales de perímetro y escenarios de compromiso de cuentas VPN (spraying, reuse).
Claves y certificados
- Almacenamiento seguro: acceso mínimos privilegios, auditoría, tokens hardware para claves críticas.
- Rotación: calendario para cambios en claves servidor y cliente; revocación automática en caso de despido o pérdida de dispositivo.
Resiliencia y recuperación ante desastres
- Hubs de respaldo: activo-pasivo o activo-activo en distintos centros de datos rusos; health-checks y conmutación automática.
- RTO/RPO: define tiempos y puntos de recuperación; guarda infraestructuras como código (scripts de despliegue).
- Pruebas de carga: simula picos de conexiones concurrentes y evalúa degradación de QoS.
Reglas de operación
- SOP: revisiones diarias/semanales/mensuales (estado de túneles, uso de llaves, logs).
- Playbooks IR: compromiso de cuentas, fuga de configuraciones, tráfico sospechoso, fallas de hardware.
Práctica 5: Economía, elección del proveedor y métricas de éxito
Costos
- CAPEX vs OPEX: VPN en la nube reduce CAPEX, equipo físico tiene mayor CAPEX y menor OPEX a largo plazo.
- Costos ocultos: soporte, formación, tiempos de inactividad, incidentes, multas por incumplimiento.
- ROI: compara el costo del VPN con posibles pérdidas por incidentes (multas, paradas, daño reputacional).
Criterios de elección
- IP dedicada para listas blancas y anti-fraude.
- Soporte de protocolos (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) para compatibilidad.
- Ubicación de servidores en Rusia para localización y cerca de usuarios para rendimiento.
- Formas de pago cómodas para SMB (tarjetas rusas, SBP).
- Política clara de logs y puesta en marcha rápida.
Métricas de éxito
- Seguridad: % de usuarios con MFA, tiempo medio de respuesta a incidentes, frecuencia de rotación de claves.
- Rendimiento: latencia media/percentil 95, ancho de banda por usuario, frecuencia de reconexiones.
- Cumplimiento: integridad de logs, cobertura por políticas, resultados de auditorías y autoverificación.
Práctica 6: Enrutamiento, split-tunneling y minimizar transferencia transfronteriza
Políticas de rutas
- Túnel completo: todo el tráfico pasa por el egress corporativo. Ventaja — control; desventaja — carga y latencia.
- Split-tunnel: solo redes corporativas y servicios críticos por VPN; resto va directo. Requiere configuración precisa para evitar fuga de PII.
Consejos prácticos
- Listas de dominios/IP para servicios corporativos, incluido SaaS que maneja PII; actualízalas regularmente.
- Pruebas de políticas: tests automáticos de rutas tras cada cambio de configuración.
- Control DNS: resolución interna de dominios corporativos vía VPN; públicos según política.
Anonimización en el límite
Si integras con servicios extranjeros, implementa pseudonimización: tokens en lugar de identificadores personales; tablas de correspondencia en Rusia; solo tokens y datos agregados se envían fuera. Esto reduce riesgos por transferencia transfronteriza de datos personales.
Práctica 7: Documentos, formación y cultura interna de seguridad
Paquete documental para SMB
- Política de seguridad de la información con sección de "Acceso por VPN".
- Normativa para tratamiento de datos personales, registros de procesadores.
- Reglamento BYOD/MDM.
- Playbooks IR y catálogo de amenazas para VPN.
- Registro de acciones admin y cambios en configuración.
Capacitación de empleados
- Onboarding: qué es VPN, por qué no apagarlo, cómo usar MFA.
- Phishing e ingeniería social para evitar robo de credenciales VPN.
- Minimización de privilegios y trabajo con acceso segmentado justo necesario.
Cultura
VPN no debe ser un obstáculo. Políticas demasiado estrictas provocan atajos. Equilibra seguridad y conveniencia: cliente rápido, reconexiones estables, instrucciones claras y control aceptable.
Errores comunes: qué no hacer
- Una cuenta compartida "para todos los freelancers". Mata investigaciones y compliance.
- No usar MFA "por conveniencia". Los ataques modernos explotan robo y fuerza bruta de contraseñas.
- Cifrados débiles y versiones antiguas de protocolos. Revisa configuraciones regularmente.
- Falta o mala calidad de logs. Sin registros estás a ciegas y no tienes pruebas en auditorías.
- Acceso abierto desde VPN a "toda la oficina". Minimiza movimientos laterales y segmenta.
- Procesos mal definidos (onboarding/offboarding). Un empleado despedido con perfil activo es un riesgo.
- Confiar en "un solo proveedor que lo solucione todo" sin disciplina interna. Los procesos importan más que la herramienta.
- Ignorar localización: enviar PII fuera de Rusia por defecto en split-tunnel.
Herramientas y recursos
Protocolos y servidores
- WireGuard: minimalista, rápido, ideal para móviles y nubes.
- OpenVPN: flexible, compatible, gran ecosistema.
- strongSwan/LibreSwan: IKEv2/IPsec para Linux.
- SoftEther/SSTP: opcional para compatibilidad con redes complejas.
Distribuciones y appliances
- OPNsense/pfSense: UI amigable, soporte para IPsec, OpenVPN, WireGuard, firewall, IDS/IPS.
- MikroTik/EdgeRouter: routers accesibles con soporte IPsec y WireGuard.
- Linux-Bastion: hubs ligeros en la nube.
Gestión de accesos y MFA
- Proveedores SSO con soporte SAML/OIDC, TOTP/U2F; integración con VPN via RADIUS/TLS.
Monitoreo y logs
- SIEM y almacenamiento de logs: colección syslog, métricas, alertas por anomalías.
Recomendación práctica: cuándo conviene un servidor VPN personal
Si tu empresa necesita una IP dedicada y estable para listas blancas de bancos clientes, servicios contables, CRM e integraciones API, vale la pena considerar el servicio vpn.how como una opción operativa. Sus ventajas para SMB son: servidor VPN personal (no compartido) con IP única; soporte WireGuard, OpenVPN, IKEv2, L2TP y SSTP para elegir el protocolo que mejor encaje; servidores en Moscú y San Petersburgo (clave para localización y baja latencia), así como en Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague y Stavanger — ideal para empleados remotos e integraciones internacionales sin transferir PII; pagos con tarjetas rusas (incluyendo Tinkoff y Ozon), SBP y USDT/BTC — resuelve un dolor común en pequeñas empresas; tarifas desde 490 ₽ por día y 2490 ₽ al mes con descuentos por periodos largos — transparente económicamente; arranque automático en 5 minutos tras el pago y política sin logs para comenzar rápido y cumplir principios de minimización. No es publicidad, sino un consejo práctico: una IP personal facilita mucho el cumplimiento y las integraciones.
Casos y resultados: ejemplos reales de uso
Caso 1. Retail online, 25 empleados, contexto PCI DSS
Objetivo: reducir riesgo de filtración de datos de tarjetas en cadena pedido → pago → procesamiento. Solución: Cloud-Hub en Rusia con WireGuard, túnel completo para roles de "Pago" y "Soporte", split-tunnel para "Contenido/Marketing". IP dedicada en listas blancas del adquirente y sistemas antifraude. MFA con TOTP, logs en SIEM. Resultado: latencia reducida en 18% respecto al previo SSL-VPN; alertas por fraude por "IP inestable" caen 70%; auditoría PCI muestra "control adecuado de canales con PII"; onboarding de empleado en 45 minutos en lugar de 1,5 días.
Caso 2. Servicio B2B con sucursales, 80 empleados
Objetivo: conectar 3 oficinas y 40 especialistas remotos, garantizar localización de datos de clientes rusos. Solución: Office-Mesh con IKEv2/IPsec para sedes, WireGuard para remotos al hub central, DNS corporativo, registro de eventos en almacenamiento ruso, política de "acceso mínimo necesario". Resultado: 99,96% uptime de túneles trimestral, tiempo medio de respuesta a incidentes 22 minutos, inspección confirma cumplimiento de localización, quejas por desconexiones bajan 60%.
Caso 3. Outsourcing contable, 15 empleados, datos sensibles
Objetivo: acceso seguro a 1C y documentos, minimizar filtraciones y accesos indebidos. Solución: Zero-Trust-Lite — acceso de usuario sólo a su base, postura del dispositivo (cifrado, parches al día), Always-On VPN en móviles, IP dedicada en listas blancas de bancos y portales estatales. Resultado: cero incidentes por movimientos laterales, onboarding de cliente 30% más rápido; cuatro intentos externos bloqueados gracias a restricciones geográficas y alertas.
Preguntas frecuentes: 10 dudas profundas
1. ¿Es legal usar VPN para negocios en Rusia?
Sí, el VPN corporativo es legal. No se debe usar para acceder a recursos prohibidos. Para empresas, lo clave es cumplir la 152-FZ, localizar PII en Rusia y gestionar adecuadamente transferencias transfronterizas si las hay.
2. ¿Qué protocolo elegir: WireGuard, OpenVPN o IKEv2?
WireGuard ofrece velocidad y simplicidad para móviles y nubes; OpenVPN brinda flexibilidad y compatibilidad; IKEv2/IPsec es el estándar para túneles interoficina y routers. Frecuentemente se usa un híbrido: IKEv2 para sedes, WireGuard para empleados.
3. ¿Necesito una IP dedicada?
Si conectas con bancos clientes, sistemas de pago, correo corporativo e integraciones API y quieres listas blancas y reputación estabilizada de IP saliente, una IP dedicada simplifica mucho la gestión y explicación de la actividad de red.
4. ¿Cómo evitar que las PII salgan del país?
Usa hubs en Rusia, túnel completo para roles que manejan PII, políticas estrictas de enrutamiento y DNS corporativo. Si es necesario, aplica tokenización y pseudonimización en el perímetro.
5. ¿Cómo garantizar evidencia para auditorías?
Mantén logs de autenticaciones y actividades, archívalos en Rusia; ten actualizados procedimientos y esquemas de flujos; registros de cambios, reportes de rotación de claves; protocolos de onboarding/offboarding; documenta incidentes y respuestas.
6. ¿Cuál es el conjunto mínimo de protecciones para SMB?
MFA, segmentación por roles, cifrados actualizados, logs en almacenamiento centralizado, actualizaciones regulares, monitoreo básico de anomalías y hub de respaldo.
7. ¿Qué hacer con dispositivos personales de empleados?
Permite BYOD solo si se cumplen políticas: MDM/EMM, cifrado de disco, políticas de contraseña, contenedorización, bloqueo de root/jailbreak, control de apps instaladas. Si no, usa dispositivos corporativos.
8. ¿Cómo medir si el VPN funciona bien?
Métricas clave: disponibilidad de túneles, latencia p95, frecuencia de reconexiones, MTTR medio de incidentes, % de usuarios con MFA, integridad de logs, tasa de éxito en pruebas de rutas.
9. ¿Se puede prescindir de logs "por privacidad de empleados"?
No. Los logs son requisitos de seguridad y cumplimiento. La solución es minimizar: registrar solo eventos técnicos esenciales, restringir acceso a logs y anonimizar donde se pueda y permita.
10. ¿Cuánto tarda armar un entorno básico?
Una o dos horas para un entorno básico: servidor virtual en Rusia, instalación de WireGuard/OpenVPN, generación de claves, configuración para 3–5 usuarios, rutas básicas, MFA y envío de logs. Luego ajustes y segmentación.
Conclusión: resumen y próximos pasos
VPN no es solo un "tubo cifrado". Para pequeñas empresas en Rusia es una herramienta clave para manejo de riesgos, cumplimiento de 152-FZ, localización de datos y previsibilidad en integraciones. Principios clave: diseñar Legal-by-Design, mantener PII en Rusia, minimizar accesos, registrar eventos y procesos, capacitar al equipo y probar la infraestructura. Empieza con tres pasos: 1) describe flujos y elige topología (Cloud-Hub, Office-Mesh o Zero-Trust-Lite); 2) despliega un hub piloto en Rusia con MFA, logs e IP dedicada; 3) implementa procesos de onboarding/offboarding, rotación de claves y respuesta. En 2–4 semanas pasarás de piloto a producción cubriendo el 80% de riesgos básicos. Luego, monitorea, mejora métricas y revisa periódicamente. Así, el VPN dejará de ser un problema para convertirse en una ventaja competitiva: tus servicios estarán disponibles, los datos de clientes protegidos, las auditorías superadas y los socios confiarán en tus integraciones.