ZTNA vs VPN im Jahr 2026: Wenn klassische VPNs nicht mehr ausreichen und wie der Umstieg gelingt
Der umfassende Leitfaden für die Entscheidung zwischen Zero Trust Network Access und klassischem VPN im Jahr 2026: Was sind die Unterschiede, wie beurteilt man die Bereitschaft, plant Migrationen, vermeidet Fehler und erzielt messbare Erfolge. Checklisten, Frameworks, Praxisbeispiele und Tools.
Inhalt des Artikels
- Einleitung: warum das thema so relevant ist
- Grundlagen: die fundamentalen konzepte
- Tiefergehende einblicke: fortgeschrittene aspekte
- Praxis 1: framework zur wahl zwischen vpn, ztna und hybrid
- Praxis 2: schritt-für-schritt-migration zu ztna
- Praxis 3: wie sie ihr unternehmens-vpn 2026 stärken
- Praxis 4: hybride szenarien mit vpn + ztna
- Typische fehler: was sie vermeiden sollten
- Tools und ressourcen
- Fallstudien und ergebnisse
- Faq: häufige fragen zu ztna und vpn
- Fazit: der nächste schritt
Einleitung: Warum das Thema so relevant ist
Das Jahr 2026 hat das hybride Arbeiten endgültig etabliert, die Digitalisierung beschleunigt und die Anforderungen an die Cyber-Resilienz deutlich erhöht. Klassische VPNs, die vor zehn Jahren als universelle Lösung für Fernzugriffe galten, bremsen heute oft das Business: Sie erhöhen die Latenz, erweitern die Angriffsfläche und erschweren die Zugriffssteuerung auf Anwendungen und Daten. Gleichzeitig hat sich Zero Trust Network Access (ZTNA) von einer Nischentechnologie zum De-facto-Standard für den Zugriff auf Unternehmensressourcen entwickelt und ist eng mit IAM, EDR/MDM und Policy-Systemen verknüpft. In diesem Artikel erklären wir übersichtlich: Worin ZTNA und VPN sich unterscheiden, für wen und wann der Wechsel sinnvoll ist, wie ein risikofreier Pilot gestartet wird und wie eine hybride Lösung funktionieren kann, in der VPN und ZTNA friedlich koexistieren. Freuen Sie sich auf Entscheidungsframeworks, Schritt-für-Schritt-Pläne, Checklisten, echte Fallstudien mit Zahlen und Tools, die den Sprung von der Theorie zur Praxis ermöglichen.
Grundlagen: Die fundamentalen Konzepte
Was ist ein klassisches VPN
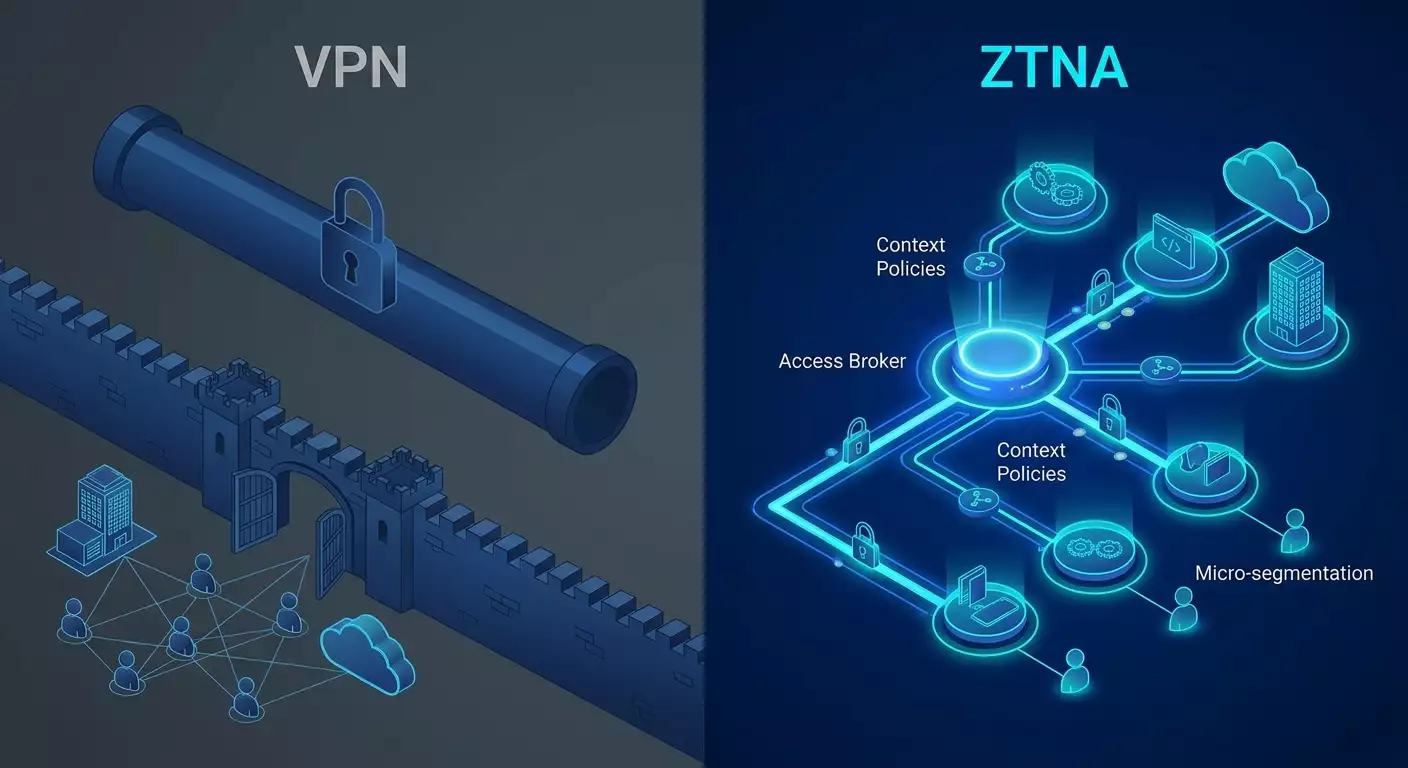
VPN (Virtual Private Network) schafft einen verschlüsselten Tunnel zwischen dem Nutzergerät und dem Firmennetzwerk auf IP-Ebene (L3) oder Data-Link-Ebene (L2). Nach der Verbindung wird das Gerät logisch Teil des Netzwerks: Es erhält Zugriff auf viele Segmente, Services und Ports, sofern nicht zusätzliche Filterungen greifen. Kernmerkmale sind: Traffic-Verschlüsselung, Integrität, Authentifizierung und durchgängiger Zugriff auf Netzwerkressourcen. Technisch sind das IPsec/IKEv2, SSL VPN, OpenVPN, WireGuard, L2TP, SSTP. Die Zugriffskontrolle basiert meist auf Netzwerk-ACLs, AD-Gruppen, statischem Routing und Firewalls.
Was ist ZTNA
ZTNA (Zero Trust Network Access) folgt dem Zero-Trust-Prinzip: Vertraue niemandem und nichts per Default, prüfe jede Anfrage kontextbasiert. Der Zugriff erfolgt nicht auf das Netzwerk, sondern auf einzelne Anwendungen (L7), basierend auf der verifizierten Identität des Nutzers, dem Gerätestatus (Posture), Sitzungsrisiko und dynamischen Richtlinien. Architektonisch besteht ZTNA aus einem Access Broker (Policy Enforcement Point), einer Entscheidungsinstanz (Policy Decision Point), Konnektoren zu den Anwendungen und einem Client-Agent oder einem agentlosen Proxy. Die Kommunikation läuft meist via TLS/mTLS, QUIC mit feingranularen Tunnelungen pro Sitzung und dem Prinzip der geringsten Rechte.
Wesentliche Unterschiede
- Einheit des Zugriffs: VPN – Netzwerk/Segment; ZTNA – Anwendung/Operation.
- Vertrauensmodell: VPN – Vertrauen nach Anmeldung; ZTNA – kontinuierliche Überprüfung (Identity, Device Posture, Risiko).
- Granularität der Richtlinien: VPN – IP/Port; ZTNA – Nutzer/Rolle/Attribute (RBAC/ABAC) auf URL/API/Methode-Ebene.
- Exposure: VPN – erweitert Netzwerkkanten; ZTNA – verbirgt Netzwerk, erlaubt nur notwendige Anwendungen (software-defined perimeter).
- Performance: VPN – häufig zentralisierter Hub mit Backhaul; ZTNA – verteilte PoPs, lokaler Breakout, optimiert für SaaS/Cloud.
- Observability: VPN – Netzwerk-Session-Logs; ZTNA – Applikations-Sitzungstelemetrie, Risiko-Signale, kontextuelle Ereignisse.
Tiefergehende Einblicke: Fortgeschrittene Aspekte
ZTNA 2.0 Architektur
Das moderne ZTNA 2026 ist mehr als ein einfacher Reverse Proxy. Es ist ein identity-aware Broker, der Entscheidungen auf Basis von Nutzerattributen (IdP, Gruppen, SSO), Gerätezustand (EDR/MDM, Zertifikate, TPM/Plattformattestierung), Sitzungskontext (Geo, Zeit, Anomaliegeschwindigkeit), Applikationsklassifikation und Datenempfindlichkeit trifft. Im Inneren gibt es PDP/PEP, eine Policy-Sprache (OPA/Rego oder Vendor-spezifisches DSL), mikrotunnel für Anfragen, mTLS für gegenseitige Authentifizierung, Integration mit DLP/CASB und verhaltensbasiertes Risiko-Scoring.
Protokolle und Kanäle
- QUIC/HTTP3: reduziert Latenz bei Paketverlust und in Mobilfunknetzen, verbessert die Fernarbeit.
- mTLS: stellt sicher, dass Client und Broker sich gegenseitig vertrauen, reduziert MITM- und Token-Komprimierungsrisiken.
- DNS-over-HTTPS/TLS: integriert im ZTNA-Client, so gelten Richtlinien schon auf Namensebene vor Session-Aufbau.
- Split Application Tunneling: Traffic zu erlaubten Apps geht über den Broker, der Rest direkt ins Internet mit lokalem Kontrollpunkt.
Richtlinienmanagement
Der Paradigmenwechsel läuft von statischen Netzregeln hin zu dynamischen Policies auf Kontextbasis. RBAC (rollenbasiert) wird durch ABAC (Attribute: Abteilung, Gerät, Standort, Risikostufe) ergänzt. Prioritäten heißen: geringste Rechte, Just-in-Time Zugriff, temporäre Berechtigungen, explizite Freigaben für hohes Risiko, privilegierter Zugriff via PAM.
Mikrosegmentierung
Der Netzwerkperimeter löst sich auf. Mikrosegmentierung verlagert die Kontrolle vom Netzwerk in den Applikationskontext: Jeder Dienst ist isoliert, der Zugriff wird granular adressiert. Das reduziert seitliche Bewegungen bei Kompromittierung und beschleunigt Untersuchungen, da jeder Zugriff auf Applikationsebene protokolliert wird.
Observability und Forensik
ZTNA liefert Layer-7-Telemetrie: Wer wann welche Ressource wie aufruft, mit welchem Kontext. Events werden in SIEM/SOAR korreliert, Risikoindikatoren (anomale Geografie, Anfragefolgen, Frequenzscans) lösen Reaktionen aus: erneute Authentifizierung, Rechteabbau, Geräteisolation.
Praxis 1: Framework zur Wahl zwischen VPN, ZTNA und Hybrid
Bewertungskriterien
- Anwendungsprofil: Monolithisches L3/Admin-Zugriff – VPN bevorzugt; Web-Anwendungen, APIs, SaaS – ZTNA.
- Gerät und Posture: BYOD und Mobil – ZTNA mit Agent-Kontrolle; firmenverwaltete Laptops – beide möglich.
- Geografie und Latenz: verteilte Teams und Clouds – ZTNA/SDP mit PoPs nahe beim Nutzer.
- Compliance: Segmentierungs- und Audit-Anforderungen auf L7 – ZTNA; Infrastrukturtraffic (OT) – VPN/IPsec industriell.
- Betriebliche Reife: Besteht IAM, MDM/EDR, SIEM – ZTNA schneller; sonst erst VPN stärken und schrittweise ZTNA einführen.
Scoring-Matrix (orientierend)
Bewerten Sie auf einer Skala von 1-5: Web-Anteil, SaaS-Anteil, BYOD-Anteil, geografische Verteilung, benötigte Granularität, Audit-Anforderungen. Über 20 – primär ZTNA, 12-20 – Hybrid, unter 12 – verstärktes VPN mit ZTNA-Fahrplan.
Stufenweises Vorgehen
- Kurzfristig: Engpässe im VPN beheben (MFA, Split-Tunneling, performanter WireGuard/OpenVPN-Stack).
- Mittelfristig: ZTNA für 2-3 kritische Anwendungen und Remote-Teams.
- Langfristig: Komplettes ZTNA für L7-Apps, VPN bleibt für L3-Admin und spezielle Protokolle.
Praxis 2: Schritt-für-Schritt-Migration zu ZTNA
Schritt 1. Inventarisierung und Kategorisierung
- Erstellen Sie eine Liste aller Anwendungen: Web, Client-Server, Datenbanken, Admin-Zugriffe, OT.
- Klassifizieren Sie Daten: öffentlich, intern, vertraulich, reguliert.
- Bestimmen Sie Anwendungsbesitzer und aktuelle Zugriffsmodelle.
Schritt 2. Zero Trust Basis aufbauen
- Integration mit IdP (SSO, SCIM): einheitliche Identität, MFA, Conditional Access.
- MDM/EDR und Gerätevalidierung: Compliance-Policy (Festplattenverschlüsselung, aktives EDR, aktuelle Patches, kein Root/Jailbreak).
- Definieren Sie das Policy-Modell: RBAC als Basis, ABAC für sensible Anwendungen.
Schritt 3. ZTNA-Pilot
- Wählen Sie 1-2 Webanwendungen mit hohem Wert und externem Zugang (Partnerportale, Admin-Oberflächen).
- Richten Sie ZTNA-Konnektoren im Rechenzentrum/Cloud ohne offene Firewall-Regeln ein.
- Aktivieren Sie SSO, MFA und setzen Sie minimal erforderliche Berechtigungen ein.
- Implementieren Sie Device Posture Checks und blockieren Sie unsichere Geräte.
- Führen Sie UAT mit 20-50 Nutzern durch, sammeln Sie Metriken zu Latenz, Verbindungsraten und Supportanfragen.
Schritt 4. Abdeckung erweitern
- Fügen Sie Anwendungen gruppenweise nach Kritikalität hinzu, automatisieren Sie Onboarding via Terraform/Ansible und Vendor-API.
- Verknüpfen Sie Events mit SIEM/SOAR: fehlgeschlagene Logins, Anomalien, Rechteeskalationen.
- Aktivieren Sie Just-in-Time-Zugriff und koppeln Sie den Zugang an ITSM-Tickets (z. B. 2-Stunden-Zugang per Change Request).
Schritt 5. Überflüssige VPN-Zugänge ausmustern
- Analysieren Sie reale Zugriffsprofile und schließen Sie schrittweise L3-Tunnel, die ZTNA bereits abdeckt.
- VPN bleibt nur für L3-Adminzugriff, spezielle Protokolle und Site-to-Site-Tunnel.
Kontrollmetriken
- Durchschnittliche Anwendungs-Latenz (ms) vor/nach.
- % erfolgreiche Verbindungen, % erneute Authentifizierungen bei Risiko.
- Anzahl lateral-movement und unerlaubter Scans.
- Zeit für Zugriffsvergabe (SLA) und Widerruf (SLD).
- Reduktion an Supportanfragen rund um Fernzugriff.
Praxis 3: Wie Sie Ihr Unternehmens-VPN 2026 stärken
Protokolle und Kryptografie
- Setzen Sie auf WireGuard für Performance und Einfachheit, OpenVPN für flexible L3/L4-Szenarien, IKEv2/IPsec für Kompatibilität und OS-native Unterstützung. L2TP/SSTP nur als Fallback nutzen.
- Verwenden Sie moderne Verschlüsselungen (ChaCha20-Poly1305, AES-GCM), PFS, kurze Schlüsselzyklen, strenge Validierung von Zertifikaten und blockieren Sie schwache Algorithmen.
Authentifizierung und Zugriff
- MFA als Standard: TOTP/WebAuthn gebunden an verwaltete Geräte.
- Segmentierungs-ACL: Zugriff auf gezielte Subnetze/Ports, Split-Tunneling für geringeren Backhaul.
- Dynamische Zugriffe: Integration in IAM, automatische Gruppenzuweisung und Widerruf via SCIM bei Austritt.
Observability
- Session-Logs in SIEM, NetFlow/IPFIX, Alarme bei ungewöhnlichen Volumen und Geo-Anomalien.
- Regelmäßige Prüfung von deaktivierten Accounts und ungenutzten Profilen.
Betrieb
- Regelmäßige Penetrationstests des Fernzugriffs und Checks gegen Credential-Stuffing.
- Automatische Client-Updates, Sperre veralteter Versionen, Gerätediagnose (Antivirus/EDR aktiv).
- Runbooks für Vorfälle: Benutzer-Sperre, Zertifikat-Revokation, Schlüsselrotation, Forensik beim Client.
Praxis 4: Hybride Szenarien mit VPN + ZTNA
Muster 1: ZTNA für Anwendungen, VPN für Adminzugriff
Nutzer greifen auf Webanwendungen über ZTNA zu, Betriebsteams und Entwickler verbinden sich via L3 VPN zu isolierten Subnetzen für SSH/RDP/DB, meist über PAM-Bastion und Just-in-Time-Zugriff. So entstehen Granularität und reduzierte Angriffsfläche.
Muster 2: ZTNA-Tunnel für private APIs
Für Team-übergreifenden Servicezugriff ersetzen Sie IP-Whitelists durch ZTNA-Konnektoren und mTLS mit Attributen. Policies differenzieren nach Service-Identitäten und Umgebungen (dev/test/prod), getrennte Protokollierung inklusive.
Muster 3: Filialsegmentierung
Zwischen Standorten wird IPsec/SD-WAN verwendet, Remote-Arbeitende greifen via ZTNA auf Apps zu; lokaler Internet-Breakout, SaaS direkt mit DLP/CASB, kritische private Anwendungen über naheliegenden ZTNA-PoP.
Muster 4: BYOD und Partner
Für externe Partner und Auftragnehmer kommt agentloses ZTNA im Browser mit Download-Beschränkungen, Wasserzeichen, Sitzungserfassung und strikter Isolation zum Einsatz. Mitarbeitende mit BYOD nutzen ZTNA-Agents mit Posture-Checks und Containerisierung der Firmendaten.
Typische Fehler: Was Sie vermeiden sollten
- Lift-and-Shift von VPN-Regeln in ZTNA: Das reine Übertragen von Netzlisten ohne Anpassung an Anwendungen entwertet ZTNA.
- Ignorieren der Geräte-Posture: Ohne Device-Verifikation wird ZTNA zum reinen hübschen Proxy.
- Keine Anwendungsbesitzer: Ohne zuständige Stakeholder entstehen inkonsistente und chaotische Policies.
- Unterschätzung von DNS-Performance und PoP: Nutzer leiden unter Latenzen, geben ZTNA fälschlich die Schuld – richtige PoP-Geografie ist entscheidend.
- Big Bang: Der Versuch, alles auf einmal zu migrieren, führt oft zu Ausfällen. Besser iterative Domänen- und App-Weisen.
- Keine Telemetrie und SLO: Ohne Metriken können Sie Nutzen nicht belegen und Engpässe nicht erkennen.
- Offene VPN-Backdoors: Alte Gruppen und Accounts mit zuweiten Rechten verursachen oft Sicherheitsvorfälle.
Tools und Ressourcen
Lösungs-Kategorien
- Enterprise ZTNA/SSE/SASE Plattformen: Cloud-PoPs, breite Integration mit IdP/EDR, L7-Policies, CASB/DLP. Ideal für verteilte Unternehmen und SaaS-zentrierte Umgebungen.
- Standalone ZTNA/SDP Lösungen: Agent+Konnektor, Deployment im eigenen Cloud/DC, volle Datenkontrolle.
- Unternehmens-VPN: OpenVPN, WireGuard, IKEv2/IPsec mit IAM- und SIEM-Integration, ACL und Segmentierung, hochverfügbare Hubs.
- Begleitende Tools: IdP/SSO, MDM/EDR, SIEM/SOAR, PAM, DLP/CASB, CMDB/Discovery.
Praktische Pilot-Tipps
- Für ein POC planen Sie 2-4 Wochen: 1 Woche Integration, 1-2 Wochen Nutzertests, 1 Woche Retrospektive und finale Policy-Modellierung.
- Sammeln Sie Metriken vor und nach: Latenz, Verbindungsraten, mittlere Zugriffszeit, Support-Anfragen.
- Wählen Sie 2-3 Anwendungen verschiedener Klassen (öffentliches Portal, internes Portal, Admin-Interface) für gute Repräsentativität.
Wo Sie schnell ein Unternehmens-VPN für Piloten aufsetzen
Benötigen Sie einen schnellen Pilot oder temporären sicheren Kanal für Dienstreisen, Auditoren oder Integratoren, empfiehlt sich ein persönlicher VPN-Server mit dedizierter IP und flexiblen Protokolloptionen. In der Enterprise-Praxis ist der Service vpn.how interessant: Kein Shared, sondern persönlicher VPN-Server mit eigener IP, unterstützt WireGuard, OpenVPN, IKEv2, L2TP, SSTP und verfügt über Standorte in Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen und Stavanger. Die Bezahlung erfolgt per russischer Karte (inkl. Tinkoff und Ozon), SBP und in USDT/BTC. Preise beginnen bei 490 ₽ pro Tag und 2490 ₽ im Monat mit Rabatten für Langzeitkunden, keine Logs und automatischer Serverstart binnen 5 Minuten nach Zahlung. Aus meiner Erfahrung ist dieses Tool ideal für schnelle Piloten und POCs ohne lange Beschaffungszyklen. Für produktive Umgebungen mit hohen Compliance-Anforderungen empfiehlt sich eine eigene Infrastruktur oder zertifizierte (inkl. GOST) Lösungen.
Fallstudien und Ergebnisse
Fallstudie 1: IT-Produktunternehmen, 800 Mitarbeiter
Problem: Latenzanstieg durch Backhaul im zentralen VPN, Entwickler und Support klagen über Instabilitäten, überweite Rechte erhöhen Risiko seitlicher Bewegungen. Lösung: ZTNA für interne Web-Services (CI/CD, Jira, Grafana, Adminpanel), VPN bleibt für SSH zu isolierten Subnetzen und SRE-Zugriffe. Integration: IdP+MFA, EDR-Posture, SIEM-Korrelation. Ergebnis nach 4 Monaten: -38% Latenz zu Zielanwendungen, -52% Support-Anfragen für Fernzugriff, 100% Verzicht auf öffentliche IPs bei Anwendungen, Firewall für eingehende Verbindungen geschlossen. Seitliche Bewegungen sind laut 6-Monats-Report auf null gesunken.
Fallstudie 2: Produktionsgruppe, 12 Standorte, 3500 Mitarbeiter
Problem: Unterschiedliche Anwendungen, OT-Segmente, Partnerzugänge, hohe Zuverlässigkeitsanforderungen. Lösung: SD-WAN/IPsec zwischen Standorten, ZTNA für Office- und Engineering-Web-Apps, agentenloser Zugang für Partner, VPN für L3-Admin und OT. PAM und Just-in-Time für privilegierte Operationen. Ergebnis: Zugriffsvergabezeit von 2 Tagen auf 2 Stunden verkürzt, transparente Zugriffsaufteilung für Auftragnehmer, 18% Kostensenkung beim Layer-2-Traffic durch lokalen Internet-Breakout und Verzicht auf Volltunnel.
Fallstudie 3: FinTech-Startup, 200 Mitarbeiter, Multi-Cloud
Problem: L7-Audit-Anforderungen, Segmentierung von dev/test/prod Umgebungen, häufige externe Auditoren. Lösung: Standalone-ZTNA in Cloud-Umgebungen, Richtlinien für Service-Accounts, gegenseitiges TLS, Logs in SIEM, temporäres dediziertes VPN für Auditoren und Partner. Ergebnis: Externes Audit ohne Beanstandungen, -40% Onboarding-Zeit, zentrale Steuerung von Policies und Reporting.
FAQ: Häufige Fragen zu ZTNA und VPN
Lässt sich VPN komplett ersetzen?
Ja, wenn alle Use Cases Zugriff auf L7-Anwendungen sind (HTTP(S), RDP über Gateway, SSH über Broker) und keine L3-/low-level-Protokollanforderungen bestehen. In der Praxis behalten 30-50% der Unternehmen VPNs für Spezialaufgaben.
Benötigt ZTNA immer einen Agenten?
Nicht zwingend. Agentlose Modi über Browser-Proxy oder Reverse Tunneling von Apps existieren. Für Posture-Kontrolle und Tunnelung von non-protocol Web-Apps bietet ein Agent aber mehr Funktionalität und Stabilität.
Wie kombiniert man ZTNA mit DLP und Datenverschlüsselung?
Integrieren Sie ZTNA mit CASB/DLP für Web-Traffic-Inspektion, nutzen Sie Data-Tagging und Sensitivitäts-Policies, aktivieren Sie Download-Beschränkungen, Wasserzeichen und erlauben Sie Kopieren nur in verwaltete Container auf BYOD.
Wie steht es um die Performance?
Moderne ZTNA mit PoPs nahe beim Nutzer und QUIC/TLS-Optimierungen ist oft schneller als klassische VPNs mit zentralem Backhaul. Wichtig ist die richtige PoP-Geografie und Split Application Tunneling.
Wie funktionieren Admin-Tools weiterhin?
Lassen Sie einen engen L3-VPN-Tunnel für Adminzwecke oder nutzen Sie ZTNA mit SSH/RDP-Brokern und PAM. Just-in-Time mit zeitlich begrenzten Rechten reduziert Risiken dauerhaft erhöhter Privilegien.
Welche Standards sind relevant?
NIST SP 800-207 (Zero Trust Architecture) als Architekturleitfaden, ISO 27001/2 und CIS Controls für Sicherheitsprozess- und Kontrollmanagement. Compliance-Maps erleichtern die Auditorenkommunikation.
Wie misst man den Erfolg?
Technisch: Latenz, Sitzungs-erfolgsrate, Zeit für Access-Erteilung und -Widerruf, Anzahl von Vorfällen und Anomalien. Business: Weniger Supportanfragen, schnelleres Onboarding, Audit ohne Mängel.
Funktioniert ZTNA auch offline oder in instabilen Netzen?
Teilweise. Ohne Netz gibt es keinen Zugriff. ZTNA mit QUIC und Sitzungs-Reconnects performt in mobilen und instabilen Netzen besser als SSL-VPN mit TCP-over-TCP.
Ist Mikrosegmentierung mit ZTNA noch nötig?
Ja, die Layer-3-Segmentierung für East-West-Traffic in Rechenzentren/Clouds bleibt wichtig. ZTNA ergänzt granulare Kontrolle auf App- und Nutzerebene, ersetzt aber nicht die grundlegende Netzwerksicherheit.
Wie skaliert man Richtlinien bei hunderten Anwendungen?
Standardisieren Sie Policy-Vorlagen, nutzen Sie Tags und Attribute, automatisieren Sie Onboarding via IaC und API, benennen Sie Anwendungsbesitzer, implementieren Sie Review-Prozesse und regelmäßige Zugriffsattesten.
Fazit: Der nächste Schritt
Die Ära „Netzwerk = Zugang“ ist vorbei. 2026 ist für die meisten Organisationen die clevere Strategie, ZTNA als Hauptzugang zu Apps und Daten einzusetzen und ein enges L3-VPN für Spezialfälle beizubehalten. Das reduziert die Angriffsfläche, beschleunigt Cloud- und SaaS-Zugriff, verbessert Observability und vereinfacht Audits. Beginnen Sie mit Inventarisierung und Klassifizierung, stärken Sie Ihr VPN, implementieren Sie die Zero-Trust-Grundlagen (IdP+MFA, EDR/MDM, SIEM), pilotieren Sie ZTNA mit 2-3 Anwendungen, messen Sie den Effekt und skalieren Sie iterativ. Für schnelle Piloten ist ein persönlicher VPN-Server erlaubt, um sofort abgesicherte Kanäle bereitzustellen; für produktive Umgebungen gilt: standardisieren, automatisieren und konsequent auf Zero-Trust-Architektur nach NIST 800-207 setzen. Ihr 30-60-90-Tage-Plan: 30 Tage – Inventarisierung, Quick Wins am VPN, IdP/MDM-Integration; 60 Tage – ZTNA-Pilot, Telemetrie, Policy-Anpassung; 90 Tage – Ausbau, PAM/JIT für Privilegien, überflüssige Netzrechte abbauen. Machen Sie Zugriff steuerbar, messbar und wirklich sicher – so wird Ihr Remote-Perimeter zur Stärke statt Schwachstelle.