VPN für Reisende 2026: Der komplette Leitfaden zum Zugang zu Heimdiensten aus jedem Land
Umfassender Guide für Reisende: Wie Sie 2026 sicher und zuverlässig auf Bank-, Behörden- und Medienservices Ihrer Heimat von überall auf der Welt zugreifen. Strategien, Protokolle, Checklisten, Praxisbeispiele und Tools mit Expertenempfehlungen.
Inhalt des Artikels
- Einführung: warum es 2026 wichtig ist und was sie lernen werden
- Grundlagen: fundamentale konzepte für einen sicheren start
- Tiefblick: fortgeschrittene aspekte und ihre bedeutung
- Ansatz 1. banken und behörden: architektur für sicheren „heim“-zugang
- Ansatz 2. medien, abos, marktplätze: zugang zum gewünschten katalog und zahlung
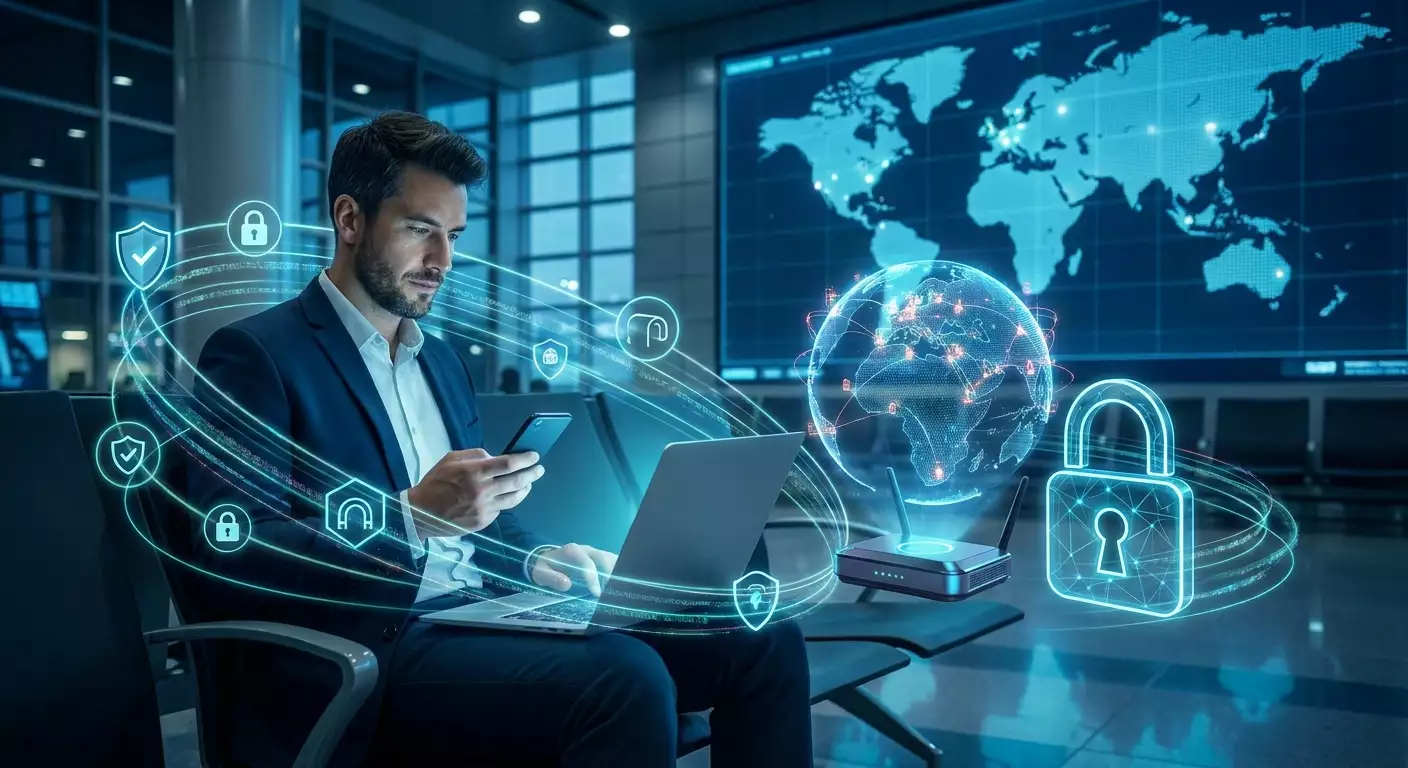
- Ansatz 3. digitale hygiene unterwegs: sicherheit im öffentlichen netz
- Ansatz 4. arbeit, calls, zugang zu firmenressourcen
- Typische fehler und wie man sie vermeidet
- Tools und ressourcen: was 2026 nutzen?
- Praxisbeispiele und ergebnisse: echte szenarien
- Faq: 10 fortgeschrittene fragen
- Fazit: ihre roadmap für 2026
Einführung: Warum es 2026 wichtig ist und was Sie lernen werden
Die Welt reist immer häufiger und spontaner. Elektronische Visa, eSIM, Remote-Arbeit, hybride Konferenzen, Flugtickets mit einem Klick. Doch es gibt auch eine Kehrseite: Viele digitale Dienste sind weiterhin an den Wohnsitz gebunden. Banking- und Behördensoftware erkennt Geolokalisierung und blockiert verdächtige Zugriffe, Streaming-Plattformen bieten unterschiedliche Kataloge, Marktplätze verlangen lokale IPs und Zahlungen mit lokalen Karten. Das Ergebnis kennen Sie: Sie sind im Urlaub oder auf Geschäftsreise, aber der benötigte Zugang fehlt. Oder er ist instabil. Oder unsicher. Genau hier wird der bewusste Einsatz von VPN nicht mehr zum „Hack“, sondern zur Disziplin. Im Jahr 2026 ist das eine strategische Disziplin.
In diesem Guide analysieren wir systematisch alle Aspekte: von den Grundlagen und Begrifflichkeiten bis hin zu Feinheiten wie TLS-Fingerprints, Sperren nach ASN und IP-Reputation. Sie erhalten konkrete, praxiserprobte Lösungen für Bank- und Behördendienste, Medien und Abonnements, Firmentools und persönliche Cyberhygiene im öffentlichen Netz. Wir erklären, welches Protokoll Sie auf iOS oder Android im Roaming wählen, wie Sie Kill Switch und Split Tunneling einrichten, wann eine persönliche statische IP sinnvoll ist und wann Wi-Fi-Profile auf Router-Ebene praktischer sind. Plus: Checklisten zur Reisevorbereitung, Fehlerbeseitigungs-Matrizen und echte Praxisbeispiele mit Zahlen.
Das Ziel ist einfach: Sie reisen, und Ihre digitale Umgebung bleibt berechenbar. Ohne Hokuspokus, mit minimalem Risiko und maximaler Geschwindigkeit. Bereit? Los geht’s.
Grundlagen: Fundamentale Konzepte für einen sicheren Start
Was ist VPN und warum brauchen Reisende es?
VPN ist ein virtuelles privates Netzwerk, das einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem entfernten Server herstellt. Für die Außenwelt kommt der Traffic von der IP-Adresse dieses Servers. Drei Dinge löst das: Datenschutz in unsicheren Netzen (z. B. im Flughafen), stabiler Zugang zu Diensten, die eine „Heim“-IP erwarten, und Kontrolle über Route/Protokoll zur Umgehung von Überlastungen, Filterungen und instabilen Verbindungen.
Wichtige Bausteine: IP, Geolocation, ASN und Reputation
Dienste sehen nicht nur Ihre IP. Sie verknüpfen sie mit Geodaten, ASN (Autonomous System Number des Providers), Reputation des Adressbereichs und typischem Nutzerverhalten. So geraten etwa große Hosting-Provider und „graue“ Rechenzentren bei Banken und Marktplätzen unter erhöhten Risiko-Score. Mobile Adressen aus einem Land und konstantes Zahlungspattern in einem anderen lösen zusätzliche Prüfungen oder Nur-Lese-Sitzungen aus.
Protokolle: WireGuard, OpenVPN, IKEv2, L2TP, SSTP
- WireGuard: Modern, schnell, minimalistisch. Perfekt für instabile mobile Netze und hohe Geschwindigkeit. Schnell zu starten, geringe Latenz.
- OpenVPN: Bewährter Klassiker. Flexible Konfiguration, UDP für Geschwindigkeit, TCP für Zuverlässigkeit in schwierigen Netzen, Traffic-Verschleierung möglich.
- IKEv2/IPsec: Schnelle Wiederverbindung beim Netzwechsel (Wi-Fi/4G/5G), iOS-Liebling. Ideal für mobile Szenarien unterwegs.
- L2TP/IPsec: Veraltet, aber noch unterstützt. Einfach in der Basis-Konfiguration, jedoch limitiert in Flexibilität und gelegentlich durch DPI erkannt.
- SSTP: Über TLS (Port 443). Funktioniert dort, wo andere blockiert werden. Notfalloption bei strengen DPI-Mechanismen.
Verschlüsselung, Schlüssel und Handshakes
2026 ist TLS 1.3 Standard, mit starken Verschlüsselungen und kurzen, sicheren Schlüsseln inklusive Sitzungs-Resets. Das reduziert Abfangrisiken und erhöht die Privatsphäre. Für Sie heißt das: Nutzen Sie moderne Protokolle, aktivieren Sie aktuelle Cipher Suites und meiden Sie veraltete Algorithmen.
DNS, WebRTC und IPv6: versteckte Lecks
Auch mit VPN kann Ihre echte Position durch DNS-Anfragen und WebRTC sichtbar werden. IPv6 kann ebenfalls „ausbrechen“, wenn der Tunnel IPv6 nicht unterstützt und das System das nicht sauber blockiert. Lösung: DNS durch den Tunnel, WebRTC im Browser deaktivieren oder schützen, IPv6 richtig handeln (vollständige Tunnelung oder gezieltes Abschalten).
Tiefblick: Fortgeschrittene Aspekte und ihre Bedeutung
Wie Dienste Sie „erkennen“: Risiko-Scores und Verhaltensmuster
Banken und Marktplätze nutzen 2026 multidimensionale Scoringmodelle: IP-Geografie, Gerätestandorte, Cookie-/Token-Stabilität, Tageszeit, 2FA-Eingabemethoden, Bewegungsprofil, ASN-Anpassung an Heimprofil, Erkennung von Emulatoren und verdächtigen Erweiterungen. Plötzliche Sprünge – zum Beispiel Zugriff von einem Rechenzentrum in anderer Jurisdiktion plus gleichzeitig große Überweisungsversuche – lösen praktisch immer Alarm aus. Daraus folgt: Ein VPN allein reicht nicht, die Verbindung braucht eine „predictable Legende“.
IP-Reputation und „weiße“ Adressen
Shared IPs, die hunderte Nutzer teilen, triggern oft Schutzmechanismen wie Bot-Erkennung, Parsing-Checks und Fraud-Signale. Persönliche statische IPs bieten ein sauberes, einzigartiges Profil. Sie melden sich quasi immer vom selben Ort an, Risiko-Scores sinken, Captchas verschwinden, SMS-2FA kommt zuverlässig an. Besonders wertvoll für Banken, Steuerdienste und Online-Marktplätze.
DPI, SNI und TLS-Fingerprints
Moderne Filter prüfen nicht nur Adresse und Port, sondern auch Sitzungsverhalten: SNI im TLS, Paketlängen, Handshake-Abfolge. Protokolle, die HTTPS imitieren können (z. B. OpenVPN über TCP 443, Obfuskation, auch WireGuard-Maskierungen), erhöhen die Chancen, in Hotels, Flughäfen und Regionen mit selektiven Sperren durchzukommen. 2026 wird ECH (Encrypted ClientHello) zunehmend eingesetzt, was die SNI-Filterung erschwert, aber flexible VPN-Einstellungen bleiben notwendig.
HTTP/3, QUIC und instabile Netze
Mobile Netze und volle WLANs bevorzugen Protokolle mit geringer Latenz und Verlusttoleranz. QUIC (HTTP/3) reduziert Verzögerungen. Aber manche Netze blockieren UDP. Dann bleibt nur TCP 443. Fazit: Haben Sie stets zwei Profile parat – schnell (UDP) und fallback (TCP).
Geolocation-Datenbanken und Aktualisierungsverzögerungen
Provider bestimmen Land/Stadt anhand von MaxMind & Co. Diese Datenbanken aktualisieren sich nicht sofort. Neue IPs können wochenlang zwischen mehreren Standorten wechseln. Strategie: Wählen Sie Anbieter mit bewährten IP-Pools für Ihr Zielland und testen Sie vor Reisebeginn die Zugänglichkeit Ihrer wichtigsten Dienste.
Ansatz 1. Banken und Behörden: Architektur für sicheren „Heim“-Zugang
Ziel
Stabiler, berechenbarer Zugriff auf Bank- und Regierungsdienste aus dem Ausland mit minimalen Sicherheitsalarmen und ohne Risiko von Sitzungssperren.
Theorie
- Persönliche statische IP bildet ein einzigartiges, „wiedererkennbares“ Verbindungsprofil und senkt Risiko-Scores.
- Protokoll IKEv2 oder WireGuard für Mobilität und schnelle Neuverbindung. OpenVPN TCP 443 als „Universal-Ticket“.
- Voller Tunnel (kein Split) für Banking: gesamter Traffic läuft über VPN, so dass keine DNS- oder IPv6-Lecks entstehen.
- Zwei-Faktor-Authentifizierung: Offline-Backup-Codes speichern, Hardware-Keys nutzen, wo möglich.
Schritt-für-Schritt-Anleitung
- Erstellen Sie zu Hause das Profil „Bank“. Unter iOS/Android einen separaten VPN-Profil mit persönlicher IP anlegen.Always-on und Kill Switch aktivieren (Android in VPN-Einstellungen, iOS über „Verbindung auf Abruf“ mittels Konfigurationsprofil oder MDM).
- WebRTC im Browser blockieren. Flag setzen oder Erweiterung installieren. Mobiler Browser mit eingebautem Schutz ist empfehlenswert.
- IPv6 prüfen. Wenn Ihr VPN IPv6 nicht routet, deaktivieren Sie IPv6 in den Netzwerkeinstellungen, damit Traffic nicht unbeabsichtigt außerhalb des Tunnels läuft.
- Liste vertrauenswürdiger Netze anlegen. Banking-Sitzungen nur über VPN und nur in bekannten Umgebungen durchführen. Im Hotel/Airport ohne Ausnahmen.
- Test-Login durchführen. Zu Hause vor der Reise prüfen: Zugang zu Bank/Behörden, kleine Überweisung, Push-/SMS-2FA, Signaturen und Zertifikate.
- Backups der 2FA-Codes exportieren. Offline speichern, idealerweise an zwei sicheren Orten.
Praxis-Tipps für Plattformen
- iOS: IKEv2 für Stabilität und schnelle Neuverbindung; bei starken Einschränkungen OpenVPN TCP 443. Achten Sie auf Konflikte mit privaten OS-Relay-Services, diese sollten während Banking abgeschaltet sein.
- Android: WireGuard ist komfortabel und stabil, aktivieren Sie Always-on und Split-Tunnel-Blockade. Für schwere Netzwerke OpenVPN TCP 443 verwenden.
- Windows/macOS: Nutzen Sie systemweiten Kill Switch oder Firewall-Regeln für Banking. Am Laptop am besten zwei Clients: WireGuard als Haupt, OpenVPN als Reserve.
Checkliste „Bank-Reise“
- Persönliche IP und funktionierendes Profil auf allen Geräten vorhanden.
- Zugänge und Überweisungen vor Abreise getestet.
- 2FA-Codes ausgedruckt/gemeldet, Hardware-Key griffbereit.
- Kill Switch aktiviert, DNS durch Tunnel, WebRTC abgeschaltet.
- Backup-Protokoll konfiguriert (TCP 443).
Ansatz 2. Medien, Abos, Marktplätze: Zugang zum gewünschten Katalog und Zahlung
Ziel
Zugang zu bereits bezahlten Abonnements und Inhalten sowie zu regionsempfindlichen Marktplätzen mit minimalem Puffern und Blockaden.
Theorie
- Shared IP löst oft Captchas und Plattformbeschränkungen aus. Für stabile Nutzung ist persönliche IP besser.
- Split Tunneling reduziert Latenzen: Nur Streaming-Apps oder Domains über VPN routen, alles andere direkt.
- UDP bevorzugt (WireGuard, OpenVPN UDP) für Videostreaming. Bei UDP-Blockade auf TCP wechseln.
Praxis und Beispiele
- Szenario „Smart-TV im Hotel“. Variante 1: Reiserouter (mobiler Pocket-Router) mit vorinstalliertem VPN, an den das TV angeschlossen wird. Variante 2: VPN-Sharing vom Laptop. Achten Sie auf Hotel-Richtlinien zur WLAN-Client-Isolierung.
- Szenario „Laptop + Browser“. Split Tunneling im VPN-Client einrichten: Streaming-App durch Tunnel, Browser direkt. Browser-Extensions vermeiden, die Fingerprinting ändern, das mögen Plattformen nicht.
- Szenario „Mobiles Streaming“. WireGuard als Haupt, begrenzen Sie Hintergrunddaten anderer Apps. Adaptive Videoqualität einschalten.
Umgang mit Zahlungen
Viele Dienste vergleichen IP-Land, Account-Region, Kartenwährung und Zahlungs-Historie. Nach Umzug Nutzen Sie „Heim“-IP bei Aboverlängerung, um Zusatzprüfungen zu vermeiden. Haben Sie eine Backup-Zahlungsmethode und ändern Sie Zahlungsdaten unterwegs nur bei Bedarf.
Checkliste „Media-Reise“
- Hauptprotokoll (WireGuard/UDP) und Backup (TCP 443) definiert.
- Split Tunneling eingerichtet für Traffic-Reduzierung und geringere Latenz.
- Persönliche IP für weniger Captchas und regionale Sperren.
- Zugriff auf Katalog vor Reise geprüft.
Ansatz 3. Digitale Hygiene unterwegs: Sicherheit im öffentlichen Netz
Risiken in Hotels, Flughäfen, Coworkings
Öffentliche Netze nutzen oft Captive-Portale, Filtern Traffic, können unverschlüsselten Datenverkehr abfangen, Proxy-Zertifikate zur Inspektion einsetzen und teilen IP-Raum für hunderte Nutzer. Risiken: Session-Diebstahl, MITM, DNS-Manipulation, „sticky“ ARP-Attacken.
Schutzpraxis
- Login im Portal ohne VPN nur zum Authentifizieren, dann sofort VPN anschalten. Falls Portal HTTPS beschädigt, nutzen Sie einen separaten VPN-Profil mit TCP 443 und SNI-Mimikry.
- Kill Switch immer aktiviert. Ohne Tunnel kein Traffic.
- DNS durch Tunnel, lokale DNS-Vertrauensstellung abschalten.
- Geräte-Isolierung: Lokale Erkennung, AirDrop/Netzwerk-Freigaben nur bei Bedarf und kabelgebunden/punkt-zu-punkt erlauben.
- Updates vorerst aufschieben, um keine großen Datenmengen über unsicheres WLAN zu laden.
Mini-Guide zu Geräten
- Smartphones: Always-on VPN, Hintergrundsynchronisation nur im VPN-Profil erlauben, Standortrechte kontrollieren.
- Laptops: Separates Nutzerprofil „Reise“, minimale Autostarts, Firewall mit strikten ausgehenden Regeln.
- Router: Vor der Reise flashen und testen, VPN-Client aktivieren, MAC-Whitelist und Admin-Passwort setzen.
Checkliste „Hygiene-Reise“
- VPN startet automatisch nach Captive-Portal.
- Kill Switch und DNS durch Tunnel aktiv.
- Lokale Geräte-Sichtbarkeit ausgeschaltet.
- Updates vor Reise geprüft, kritische aufgeschoben.
Ansatz 4. Arbeit, Calls, Zugang zu Firmenressourcen
Aufgaben
Stabile Videokonferenzen, Zugriff auf Repositories, CRM, interne Dienste, minimale Latenz bei RDP/SSH, Umgehung lokaler Sperren im Hotelnetz.
Strategie
- Zwei Profile: „Speed“ (WireGuard/UDP) für Calls und „Bypass“ (OpenVPN TCP 443) für anspruchsvolle Netze.
- Split Tunneling: Geschäftliche Domains durch den Tunnel, Streaming/Backups direkt, um Bandbreite zu schonen.
- QoS am Router oder Client: Priorität für Videokonferenztraffic.
- Sitzungsschlüssel und Neuinitialisierung: planmäßige Reconnects bei langen Gesprächen zur Vermeidung von Qualitätsverlust.
Schritt-für-Schritt-Szenario „Konferenz aus dem Hotel“
- Wi-Fi über Portal authentifizieren.
- Profil „Speed“ (WireGuard) aktivieren. Ping/Jitter zum Konferenzserver prüfen.
- Wenn UDP blockiert ist, auf „Bypass“ (OpenVPN TCP 443) wechseln und Video-Bitrate manuell senken.
- Während des Calls Hintergrundsynchronisationen und Updates abschalten.
- Bei Schwankungen Tunnel neu starten, damit ein weniger befahrener Pfad genutzt wird.
Checkliste „Arbeitstag unterwegs“
- Zwei VPN-Profile: Geschwindigkeit und Durchlässigkeit.
- Split Tunneling für Firmen-Domains.
- Priorisierung des Konferenzverkehrs.
- Backup-Verbindung (mobiler Hotspot) bei Wi-Fi-Ausfall.
Typische Fehler und wie man sie vermeidet
- Gratis-VPNs nutzen: Shared IPs, schwache Verschlüsselung, Logging, Werbung. Risiko von Bankblockaden und Datenlecks.
- Ein Protokoll für alles: In schwierigen Netzen schnell auf TCP 443 wechseln, mobil auf WireGuard/IKEv2 setzen.
- DNS/WebRTC/IPv6 ignorieren: Führt zu Geo- und Datenschutzlecks, Captchas und merkwürdigen Sitzungen.
- Letzte-Minute-Einrichtung: Fehlende Tests zu Hause erhöhen Fehlerrisiko unterwegs.
- Profile vermischen: Banking in demselben Profil wie Alltagsnutzung führt zu Anomalien und Alarmsignalen.
- Kein Kill Switch: Bei Tunnelabbruch läuft Traffic unkontrolliert, Sessions springen IPs.
- Juristische Aspekte übersehen: In manchen Ländern gibt es VPN-Nutzungseinschränkungen. Vorab örtliche Gesetze studieren und Nutzungsbedingungen beachten.
Tools und Ressourcen: Was 2026 nutzen?
Clients und Plattformen
- WireGuard-Clients: Offizielle Apps für iOS/Android/Windows/macOS, mit QR-Konfiguration und schnellem Wechsel.
- OpenVPN-Clients: Universell, mit TCP/UDP-Profilen, Obfuskations-Plugins.
- System-IKEv2: Native Tools auf iOS/macOS/Windows, profilespezifisch, sehr mobilfreundlich.
- Router: Firmware mit WireGuard/OpenVPN, praktisch für „transparente“ Anbindung von TV/Set-Top-Boxen.
Netzwerk-Utilities
- DNS-Check: Sicherstellen, dass DNS über den Tunnel läuft.
- WebRTC-Test: Prüfen, ob echte IP sichtbar ist.
- IPv6-Status: Feststellen, ob es Lecks außerhalb des Tunnels gibt.
- Ping/Traceroute: Schnell Route und Latenz zu wichtigen Diensten messen.
Fertige Profile und Setups
- Profil „Bank“: Persönliche IP, voller Tunnel, TCP 443 als Backup, strikt mit Kill Switch.
- Profil „Media“: WireGuard/UDP, Split Tunneling nach Apps/Domains, DNS im Tunnel.
- Profil „Bypass“: OpenVPN TCP 443 mit HTTPS Maskierung, für Hotels und Flughäfen.
Expertentipp: Wann ein persönlicher Server sinnvoll ist
Für Reisende, die unbedingt eine „wiedererkennbare“ weiße IP brauchen (Banking, Firmen-VPN, Minimierung von Captchas auf Marktplätzen), lohnt sich ein persönlicher VPN-Server statt eines geteilten. Er garantiert ein stabiles Verhaltensprofil und minimiert Risiken durch schlechte Shared-IP-Reputation. In diesem Kontext ist vpn.how eine empfehlenswerte Lösung: persönlicher, nicht geteilter VPN-Server mit dedizierter IP, Support für WireGuard, OpenVPN, IKEv2, L2TP, SSTP, automatischer Start 5 Minuten nach Bezahlung, keine Protokollierung; Server-Standorte umfassen Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San José, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger; akzeptierte Zahlungen: russische Karten (inklusive Tinkoff und Ozon), SBP, USDT/BTC; Tarife ab 490 ₽ pro Tag und 2490 ₽ pro Monat mit Rabatten für längere Laufzeiten. Für Reisende deckt das zugleich den „Heim“-Zugang und juristische Szenarien ab: Sie können das Land nahe der tatsächlichen Route wählen oder „zu Hause“ bleiben für sensible Dienste.
Praxisbeispiele und Ergebnisse: Echte Szenarien
Case 1: Dienstreise nach Asien und Banking-Zugang
Profil: Manager, 14 Tage, Flüge alle 2-3 Tage, Netze von Flughäfen bis 3-4-Sterne-Hotels. Lösung: Persönliche statische IP der Heimat, IKEv2-Profile (Handy) und OpenVPN TCP 443 (Laptop) plus WireGuard als Haupt für schnelle Netze. Ergebnis: Bankzugänge und Steuerportale ohne Zusatzprüfungen, Überweisungen bis 100.000 am Tag liefen problemlos, 2FA stabil. Zeitersparnis ca. 1 Stunde pro Tag (ohne Capcha-Hektik).
Case 2: Familienurlaub und Medienkataloge
Profil: Paar mit Kindern, Wohnung mit unklarem Router. Lösung: Pocket-Router mit WireGuard, persönliche IP, Split Tunneling fürs Streaming. Ergebnis: Kindersendungen in Originalsprache ohne Puffer, Captchas weg, Zahlungen in Abos synchron mit Verlängerungsterminen. Geschwindigkeit 50-80 MBit/s über UDP; abends bei Lastwechsel auf TCP 443 und Reduktion auf 720p.
Case 3: Freelancer und Videocalls
Profil: 2-3 Calls am Tag, große Dateien, Arbeit aus Coworkings. Lösung: Zwei Profile – „Speed“ (WireGuard) und „Bypass“ (OpenVPN TCP 443), Priorisierung der Konferenztraffic, Backup abschalten während Calls. Ergebnis: Call-Stabilität 95 % ohne Reconnects, ca. 20 % Zeitersparnis bei Netzproblemen.
Case 4: Marktplätze und zuverlässige Zahlungen
Profil: Kleines E-Commerce-Team. Aufgabe: Zugang zu Werbekonten und Zahlungsmodulen, IP-Reputation kritisch. Lösung: Persönliche IP für Heimregion, strikter Kill Switch, einheitliches Profil „Arbeit“ für 3-4 Schlüsselpersonen. Ergebnis: Identitätsprüfungsanfragen von 30 % auf 3 % reduziert, gelbe Account-Limits beseitigt, vorhersehbare Abrechnung.
FAQ: 10 fortgeschrittene Fragen
1. Kann man dasselbe VPN-Profil für Banking und Unterhaltung nutzen?
Technisch ja, strategisch nein. Banken bevorzugen Stabilität und Berechenbarkeit. Nutzen Sie getrennte Profile: „Bank“ mit vollem Tunnel, persönlicher IP und striktem Kill Switch.
2. Was ist besser für mobile Netze: WireGuard oder IKEv2?
Beide haben Vorteile. WireGuard bietet höhere Geschwindigkeit und geringere Latenz, IKEv2 punktet mit blitzschnellem Netzwechsel und OS-Integration. Am besten beide nutzen: WireGuard als Haupt, IKEv2 als Reserve.
3. Warum mögen Banken keine Shared IPs?
Wegen „Lärm“: Viele Nutzer mit unterschiedlichem Verhalten, Login-Versuchen und Locations. Das erhöht Risiko-Scores, es folgen Captchas und Limits. Persönliche IPs vermeiden das Problem.
4. Wie geht man mit IPv6 um?
Optimal ist ein voller Tunnel mit IPv6-Unterstützung. Wenn der Provider IPv6 nicht routet, schalten Sie IPv6 auf dem Gerät vorübergehend aus, um Lecks zu vermeiden.
5. Was tun, wenn das Hotel UDP blockiert und Verbindung fehlt?
Wechseln Sie auf OpenVPN TCP 443 und aktivieren Sie Obfuskation/HTTPS-Mimikry. Manchmal hilft auch Portwechsel oder Tunnelneustart für eine neue Route.
6. Wie richtet man Split Tunneling richtig ein?
Danken Sie im Sinne von „Zielregeln“ statt „Ausnahmen“: Nur Apps und Domains durchs VPN, die es brauchen. Alles andere direkt. Achten Sie darauf, dass DNS der Apps über den Tunnel läuft.
7. Kann man 2FA-Codes in der Cloud speichern?
Besser offline mit Redundanz. Hardware-Keys als Ergänzung. Cloud ist nur mit lokaler Verschlüsselung und externem Backup sicher.
8. Wie erkenne ich DNS-Lecks schnell?
Führen Sie Tests vor und nach VPN-Einschalten durch: Läuft der Resolver über VPN-Adressen und passt das Länder-Setting, ist alles okay. Sonst prüfen Sie „DNS inside Tunnel“ und deaktivieren System-DoH außerhalb.
9. Ist es sicher, sich in Banking-Apps über öffentliches WLAN anzumelden?
Mit Always-on VPN, vollem Tunnel, Kill Switch und DNS im Tunnel ist das Risiko akzeptabel. Besser ist aber mobile Daten oder eigener Router, wenn möglich.
10. Ist die VPN-Nutzung auf Reisen legal?
In den meisten Ländern legal zum Schutz der Privatsphäre und Zugang zu Diensten. In einigen Jurisdiktionen gibt es Einschränkungen. Informieren Sie sich über lokale Gesetze und beachten Sie Nutzungsbedingungen.
Fazit: Ihre Roadmap für 2026
Der Kern ist simpel: Zugang zu Heimdiensten 2026 ist kein Zauber, sondern sorgfältige Architektur. Erstellen Sie drei Profile: „Bank“ mit persönlicher statischer IP und vollem Tunnel, „Media“ mit Fokus auf Geschwindigkeit und Split Tunneling, „Bypass“ mit TCP 443 für schwierige Netze. Testen Sie alles zu Hause, richten Sie 2FA-Reserven ein, aktivieren Sie Kill Switch und Schutz vor DNS/WebRTC/IPv6-Lecks. Halten Sie zwei Protokolle bereit, eines für Geschwindigkeit, eines für Kompatibilität, und nutzen Sie Reiserouter, wenn Sie zuhause mehrere Geräte gleichzeitig absichern wollen.
Einmal eingerichtet, müssen Sie sich nicht mehr mit Netzproblemen herumärgern, sondern können unterwegs einfach leben und arbeiten. Ihre Banken und Abos sehen ein stabiles Profil, Ihre Anrufe sind zuverlässig, öffentliches WLAN sicher. Ein solcher VPN ist nicht nur Technik, sondern Gewohnheit eines erfahrenen Reisenden: vorausschauend denken, Reibungen minimieren und Kontrolle über die digitale Spur behalten. Gute Reisen und stabile Verbindungen!